unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Star Wars Episode I: Racer
Star Wars Episode I: Racer is a racing video game published by LucasArts. The player pilots a podrac...
2026-11-8 23:59:8 | 阅读: 1 |
收藏
|
0day Fans - www.synacktiv.com
directplay
ipxwrapper
ipx
dissector
tvb
UFC 666 : Frontkick vs Rikugan
In the right corner: free, open-source, boasting 678 stars on GitHub, undisputed champion of agentic...
2026-10-13 00:1:0 | 阅读: 8 |
收藏
|
0day Fans - www.synacktiv.com
frontkick
rikugan
python
toolagent
codeact
Simulating legitimate Active Directory services on the network: the case of GPO exploitation
0. IntroductionWe encountered the need to simulate working, authenticated Active Directory services...
2026-8-31 00:0:24 | 阅读: 34 |
收藏
|
0day Fans - www.synacktiv.com
gpo
gpoddity
scapy
machine
attacker
AWS EKS forensics: data sources and investigation tooling
Investigating a compromise in Amazon EKS means piecing together evidence spread across three layers:...
2026-8-21 15:4:21 | 阅读: 42 |
收藏
|
0day Fans - www.synacktiv.com
eks
kubernetes
guardduty
plane
objectref
Exploiting Titan Quest
Titan Quest is a hack-and-slash video game released in 2006. In 2016, THQ Nordic released an Anniver...
2026-7-29 00:0:15 | 阅读: 36 |
收藏
|
0day Fans - www.synacktiv.com
currentptr
watertype
v13
water
The SQL Server Unicode problem: why your data might not be what you think it is?
Having examined Unicode handling in other databases, we will see that its implementation in SQL Serv...
2026-7-9 23:58:58 | 阅读: 21 |
收藏
|
0day Fans - www.synacktiv.com
french
collation
nvarchar
narrow
collate
KYC: Bypass age verification using generative video models
IntroductionKYC (Know Your Customer) is a process that aims to link a physical person to a user by...
2026-7-6 00:0:32 | 阅读: 38 |
收藏
|
0day Fans - www.synacktiv.com
kyc
pvid
constraints
injection
liveness
Exploring cross-domain & cross-forest RBCD: part 2
Kerberos delegation capabilities in Linux-based tooling have been extended to allow impersonating an...
2026-7-1 23:59:55 | 阅读: 23 |
收藏
|
0day Fans - www.synacktiv.com
frperso
frpublic
minus
s4u2proxy
s4u2self
Caught in the Octopus Trap: Unauthenticated RCE in Argo CD with CodeQL
Synacktiv has discovered an unauthenticated arbitrary code execution vulnerability in ArgoCD's repo-...
2026-7-1 00:0:19 | 阅读: 23 |
收藏
|
0day Fans - www.synacktiv.com
argo
kubernetes
argocd
helm
repository
Completing Compliance with Evidence : A Bottom-Up Approach to NIS2, DORA, and the Cyber Resilience Act
Written by - 30/06/2026 - in GRC - DownloadGRC (Governance, Risk...
2026-6-30 00:0:43 | 阅读: 26 |
收藏
|
0day Fans - www.synacktiv.com
dora
nis2
cra
security
resilience
Charting your way in: Helm template injection
During the audit of a Kubernetes cluster, we encountered an injection in a Helm template applied thr...
2026-6-28 23:58:55 | 阅读: 28 |
收藏
|
0day Fans - www.synacktiv.com
myapp
helm
injection
apiversion
repository
Exploiting the Tesla Wall Connector from its charge port connector - Part 2: bypassing the anti-downgrade
A quick recap of the update procedureWe described the full update flow over Single-Wire CAN in the...
2026-5-12 00:0:17 | 阅读: 48 |
收藏
|
0day Fans - www.synacktiv.com
firmware
ratchet
client
0x201
bootloader
Make it Blink: Over-the-Air Exploitation of the Philips Hue Bridge
The year-end edition of Pwn2Own took place in Cork, Ireland. For the first time, this event featured...
2026-5-6 00:0:27 | 阅读: 29 |
收藏
|
0day Fans - www.synacktiv.com
zigbee
fsm
transition
network
philips
Bypassing Windows authentication reflection mitigations for SYSTEM shells - Part ②
IntroductionIn part 1, we laid the foundation of our bypass methodology and identified two attack l...
2026-4-30 00:0:37 | 阅读: 34 |
收藏
|
0day Fans - www.synacktiv.com
srv1
machine
norm
Bypassing Windows authentication reflection mitigations for SYSTEM shells - Part 1
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内。首先,我需要理解这篇文章讲的是什么。看起来是关于一个CVE漏洞的分析,还有后续的研究和补丁绕过的方法。 文章一开始介绍了CVE-2025-33073,这是一个认证反射漏洞,可能导致远程命令执行。然后详细解释了漏洞的工作原理,包括如何通过附加目标信息来欺骗LSASS生成认证blob。接着提到了微软的补丁,限制了SMB客户端连接到带有额外信息的目标名。 接下来的研究部分探讨了如何绕过这个补丁。他们尝试了其他协议如RPC和HTTP,但发现这些方法要么需要用户交互,要么不符合默认配置的要求。于是他们转向本地反射攻击,利用Windows新功能允许指定SMB连接端口,成功实现了本地权限提升,并获得了新的CVE编号。 总结一下,文章主要讲述了这个漏洞的细节、微软的补丁以及如何通过新功能绕过补丁实现本地提权。所以,在总结的时候要涵盖这些关键点:漏洞类型、攻击方式、补丁情况以及绕过方法和结果。 用户要求控制在一百字以内,并且不要用“文章内容总结”这样的开头。所以直接描述内容即可。确保涵盖主要漏洞、攻击方式、补丁和绕过方法。 </think> 文章描述了一个Windows系统的认证反射漏洞(CVE-2025-33073),该漏洞可能导致远程命令执行。通过附加目标信息到目标名称并利用CMTI技巧,攻击者可迫使特权服务进行本地认证并将其重定向到受控服务器,从而实现身份冒充和系统妥协。微软通过限制SMB客户端连接到特定目标名来修复该漏洞。然而研究发现,利用Windows新功能(如指定SMB连接端口)仍可绕过补丁,在默认配置下实现本地权限提升(CVE-2026-24294)。...
2026-4-26 23:59:37 | 阅读: 43 |
收藏
|
0day Fans - www.synacktiv.com
client
windows
machine
privileged
Say hi to Pike!
嗯,用户让我总结一篇文章,控制在100字以内,而且不需要特定的开头。我得先仔细阅读文章内容,抓住主要信息。 文章介绍了一个叫做Pike的实验性LLM代理,它能生成和分析Linux程序执行轨迹。主要功能包括快速调试崩溃、识别恶意软件以及通过自然聊天界面提供高层见解。技术方面,Pike使用strace日志,将其结构化存储在SQLite数据库中,并通过SQL查询让LLM进行分析。用户界面是基于终端的TUI,支持多种LLM模型。 总结的时候要突出Pike的功能、技术方法和应用场景。控制在100字以内,所以需要简洁明了。 最后,确保语言流畅,不使用任何格式化符号。 </think> Pike 是一个实验性 LLM 代理,通过分析 Linux 程序执行轨迹帮助调试崩溃、识别恶意软件并提供高层见解。它利用 strace 日志将系统调用结构化存储在 SQLite 数据库中,并通过 SQL 查询让 LLM 分析数据。支持多种 LLM 模型和终端界面,适用于多种场景。...
2026-4-22 23:59:0 | 阅读: 19 |
收藏
|
0day Fans - www.synacktiv.com
pike
agents
llm
database
reasoning
Hooking Windows Named Pipes
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读文章内容,理解主要观点。 文章主要讲的是Windows命名管道在进程间通信中的使用及其潜在的安全风险。作者提到命名管道常用于不同权限级别的进程之间通信,比如SYSTEM权限和普通用户权限。由于默认的ACL设置比较宽松,低权限进程可能通过这些管道攻击高权限进程。 接着,文章讨论了如何利用这些管道进行中间人攻击,比如创建自己的管道实例来拦截数据。还提到了一些缓解措施,比如设置严格的ACL和使用特定的标志防止竞态条件。 最后,作者介绍了一个名为ThatsNoPipe的工具,利用Frida注入到目标进程,钩取系统调用来监控和修改命名管道的数据传输。这个工具适用于同步、异步、完成端口和完成例程等多种IO模式。 总结下来,文章的核心是命名管道的安全问题及其利用方法,并提供了一些防护建议和工具实现。 </think> Windows命名管道用于进程间通信,默认ACL设置可能导致低权限进程攻击高权限进程。通过创建自己的管道实例或利用竞态条件,攻击者可进行中间人攻击。严格设置ACL、使用FILE_FLAG_FIRST_PIPE_INSTANCE标志可减少风险。工具ThatsNoPipe通过Frida注入目标进程钩取系统调用,监控和修改命名管道数据传输。...
2026-4-20 23:59:47 | 阅读: 34 |
收藏
|
0day Fans - www.synacktiv.com
ntreadfile
windows
client
overlapped
Kubernetes forensics 1/3 : what the container ?
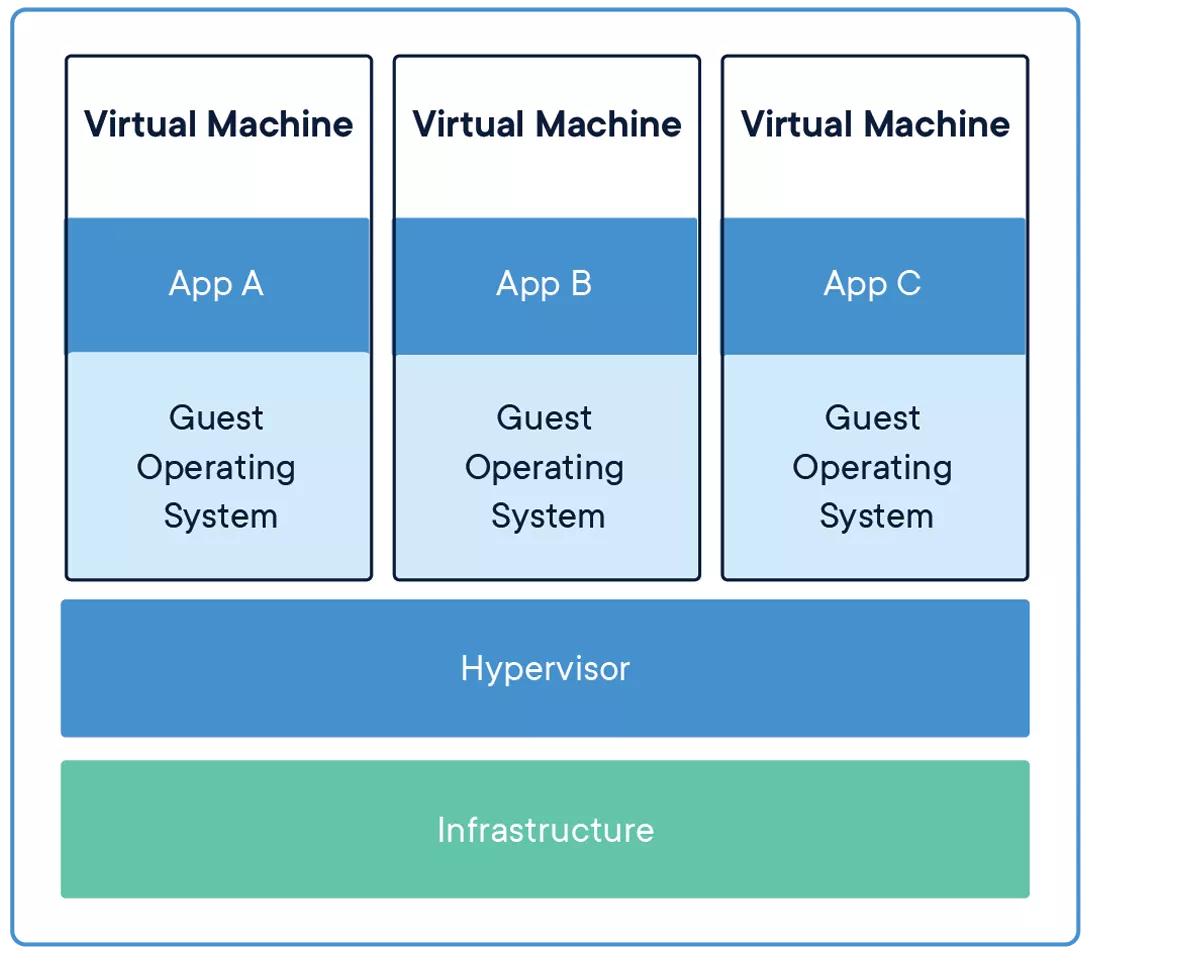
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户已经提供了文章的详细内容,包括Kubernetes的发展、容器技术的基础知识、Docker与Podman的区别以及容器取证的方法。 首先,我需要理解文章的主要内容。文章主要介绍了容器技术的基本概念,如容器与虚拟机的区别,OCI规范的作用,以及Docker和Podman的工作原理。此外,还详细讨论了容器取证的方法,包括如何获取和分析容器的文件系统、日志和配置信息。 接下来,我要将这些内容浓缩到100字以内。重点应该放在容器技术的核心概念、OCI规范的重要性以及Docker与Podman的不同之处上。同时,可以简要提及容器取证的基本方法。 在组织语言时,要确保信息准确且简洁。例如,“文章介绍了容器技术的基础知识,包括其与虚拟机的区别、OCI规范的作用以及Docker和Podman的工作原理。”这样既涵盖了主要内容又保持了简洁。 最后,检查字数是否符合要求,并确保没有使用任何复杂的术语或结构,使总结易于理解。 </think> 文章介绍了容器技术的基础知识,包括其与虚拟机的区别、OCI规范的作用以及Docker和Podman的工作原理,并探讨了容器取证的基本方法。...
2026-3-25 23:59:4 | 阅读: 46 |
收藏
|
0day Fans - www.synacktiv.com
containers
podman
0k
kubernetes
jul
Exploring cross-domain & cross-forest RBCD
好的,我现在需要帮助用户总结一篇关于RBCD攻击的文章,并且控制在100字以内。首先,我得仔细阅读文章内容,理解其主要观点和关键点。 文章主要讨论了资源基础约束委派(RBCD)攻击在跨域和跨林环境中的实施。作者介绍了如何利用Impacket工具进行攻击,并详细描述了攻击流程,包括Kerberos协议的交互步骤。此外,他们还探讨了跨林RBCD的限制,并提供了工具实现。 接下来,我需要将这些关键点浓缩到100字以内。重点包括:RBCD攻击、跨域和跨林环境、Impacket工具的使用、Kerberos协议的步骤、以及攻击的限制和防御措施。 最后,确保语言简洁明了,不使用复杂的术语,同时涵盖所有重要信息。 </think> 文章探讨了资源基础约束委派(RBCD)攻击在跨域和跨林环境中的实施方法,详细介绍了利用Impacket工具进行攻击的具体步骤,并分析了Kerberos协议在不同环境中的交互机制。研究还揭示了跨林RBCD的限制条件,并提供了相应的工具实现。...
2026-3-23 00:0:15 | 阅读: 22 |
收藏
|
0day Fans - www.synacktiv.com
asgard
rbcd
workstation
forest
valhalla
Deep-dive into the deployment of an on-premise low-privileged LLM server
好的,我现在需要帮助用户总结一篇技术文章。首先,我得仔细阅读文章内容,理解其主要目的和关键点。 这篇文章主要讲述了在本地部署一个大语言模型(LLM)服务器的过程,特别是关注安全性和隔离性。作者提到了选择本地部署的原因,比如数据保密性,以及如何选择合适的硬件和软件配置。 接下来,文章详细描述了硬件选择,包括GPU的选择和内存需求。然后是软件部署的部分,包括驱动安装、容器化部署以及安全措施的实施。作者还讨论了使用Vulkan后端替代CUDA后端的好处,特别是在性能和安全性之间的权衡。 最后,文章总结了整个部署过程,并提到了未来可能的改进方向。 现在,我需要将这些内容浓缩到100字以内,并且不使用任何特定的开头语句。重点应放在部署过程、硬件选择、安全措施以及使用的后端技术上。 </think> 本文详细介绍了在本地环境中部署一个大语言模型(LLM)服务器的过程,重点关注安全性、硬件选择和软件配置。通过使用NVIDIA RTX Pro 6000 GPU、容器化部署(Podman)、Vulkan后端以及严格的安全措施(如设备权限控制和AppArmor),成功实现了高性能且隔离的LLM服务。...
2026-3-18 23:59:38 | 阅读: 29 |
收藏
|
0day Fans - www.synacktiv.com
nvidia
cuda
llama
uvm
120b
Previous
-10
-9
-8
-7
-6
-5
-4
-3
Next