unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
You Won’t Hear About These, Even In Myths (Atlassian Jira, Confluence (and more) Pre-Auth Arbitrary File Read CVE-2026-21589)
This research is a glimpse into the capability powerin...
2026-10-6 17:1:44 | 阅读: 2 |
收藏
|
0day Fans - labs.watchtowr.com
crowd
jira
atlassian
Here We Go Again (Citrix NetScaler DTLS Preauth Memory Overflow CVE-2026-88772)
This research is a glimpse into the capability powerin...
2026-9-29 13:56:37 | 阅读: 27 |
收藏
|
0day Fans - labs.watchtowr.com
nsb
fragment
dtls
netscaler
handshake
Oh Look, The Foot Gun Went Off Again (Citrix NetScaler PreAuth Command Injection CVE-2026-88771)
This research is a glimpse into the capability powerin...
2026-9-28 10:55:42 | 阅读: 26 |
收藏
|
0day Fans - labs.watchtowr.com
netscaler
citrix
ppe
nsppe
watchtowr
Is This A Joke? In The Auth Header? (F5 BIG-IP UnAuth Heap-Overflow to RCE CVE-2026-94127)
This research is a glimpse into the capability powerin...
2026-9-23 23:20:24 | 阅读: 25 |
收藏
|
0day Fans - labs.watchtowr.com
v20
0x4100
watchtowr
v81
security
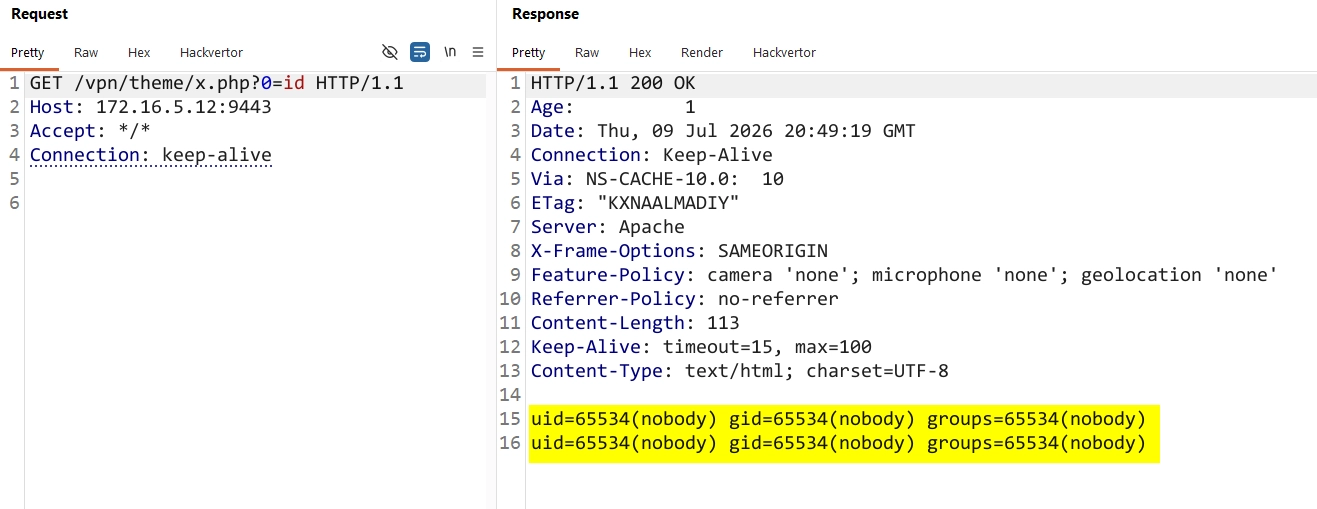
You’re Back In The Room (Citrix NetScaler Pre-Auth RCE CVE-2026-8452
Suddenly, you’re in a room. You look around - oh, you’re surrounded by other new starte...
2026-8-14 07:8:41 | 阅读: 60 |
收藏
|
0day Fans - labs.watchtowr.com
netscaler
signedinfo
overflow
prefixlist
shellcode
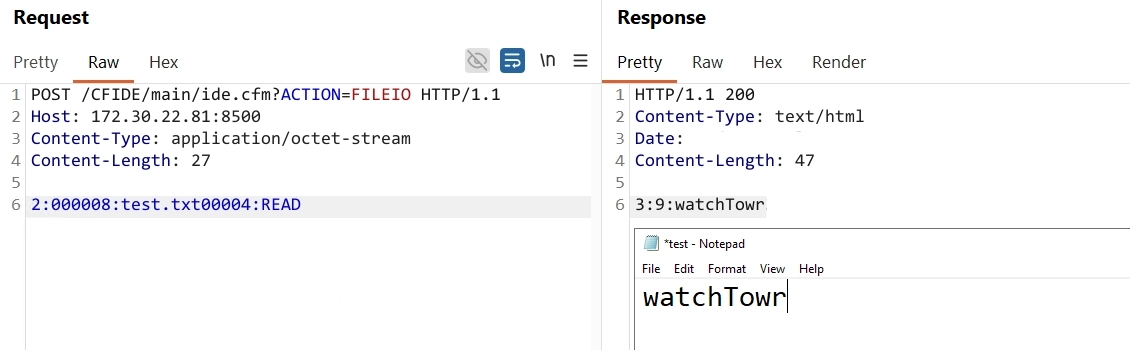
It’s 37oC, And All We Can Think About Is ColdFusion (Adobe ColdFusion Security Bulletin APSB26-68 CVE Bonanza)
We’re back, melting - we’ve tried shouting, screaming, and throwing things at the Sun,...
2026-7-2 16:38:15 | 阅读: 24 |
收藏
|
0day Fans - labs.watchtowr.com
2026
rds
coldfusion
fileservlet
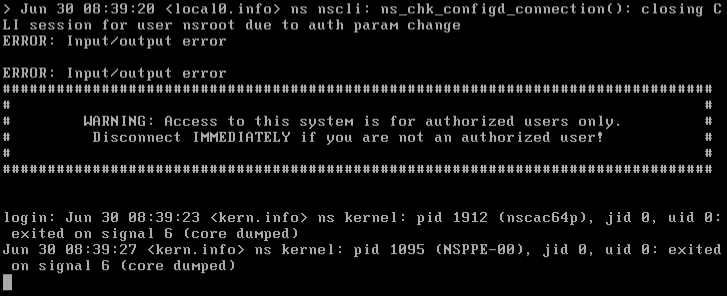
CitrixBleed To Infinity And Beyond (Citrix NetScaler Pre-Auth Memory Overread CVE-2026-8451)
Well, well, well - once again, the cat has dragged us in and spat us out.Today, we find...
2026-6-30 19:35:59 | 阅读: 21 |
收藏
|
0day Fans - labs.watchtowr.com
wednesday
nsc
citrix
netscaler
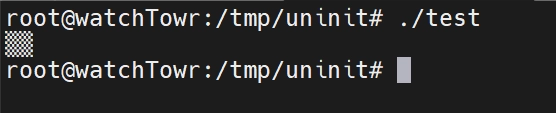
Enterprise Tech In, Shell Out (Progress Kemp LoadMaster Uninitialized Heap to Pre-Auth RCE CVE-2026-8037)
Welcome back to another watchTowr Labs blog post.This time, we're looking at Progress K...
2026-6-29 19:25:27 | 阅读: 26 |
收藏
|
0day Fans - labs.watchtowr.com
passwd
quote
escaped
apiuser
The Internet Is Falling Down, Falling Down, Falling Down (cPanel & WHM Authentication Bypass CVE-2026-41940)
Hello! Yes, it's all a disaster again! Let's get this party started:...
2026-4-29 17:18:40 | 阅读: 55 |
收藏
|
0day Fans - labs.watchtowr.com
cpanel
ob
security
encoder
denied
You’re Not Supposed To ShareFile With Everyone (Progress ShareFile Pre-Auth RCE Chain CVE-2026-2699 & CVE-2026-2701)
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户的要求是直接写文章描述,不需要以“文章内容总结”或“这篇文章”等开头。 首先,我通读了整篇文章,发现它主要讨论了Progress ShareFile软件中的两个漏洞:CVE-2026-2699和CVE-2026-2701。这两个漏洞分别涉及认证绕过和远程代码执行。文章详细描述了漏洞的发现过程、影响以及修复版本。 接下来,我需要提取关键信息:软件名称、漏洞类型、影响范围、修复版本和时间线。同时,要确保语言简洁明了,不超过100字。 然后,我考虑如何将这些信息整合成一个连贯的句子。例如,说明软件名称、漏洞类型、影响范围以及修复情况。 最后,检查字数是否符合要求,并确保没有使用任何不需要的开头语句。 </think> 这篇文章讨论了Progress ShareFile软件中的两个漏洞(CVE-2026-2699和CVE-2026-2701),分别导致认证绕过和远程代码执行。这些漏洞影响ShareFile的Storage Zone Controller组件,并已被修复于5.12.4版本中。...
2026-4-2 10:1:26 | 阅读: 46 |
收藏
|
0day Fans - labs.watchtowr.com
sharefile
2026
filecontrol
Please, We Beg, Just One Weekend Free Of Appliances (Citrix NetScaler CVE-2026-3055 Memory Overread Part 2)
嗯,用户让我总结一篇文章的内容,控制在100字以内,而且不需要用特定的开头。我先看看这篇文章讲的是什么。 文章主要讨论了Citrix NetScaler设备上的CVE-2026-3055漏洞,这是一个内存溢出漏洞。作者指出这个CVE实际上包含了至少两个漏洞,影响了特定的端点。他们还提到攻击者已经开始利用这个漏洞,甚至从3月27日就开始了。 文章详细描述了漏洞的利用方法,特别是通过构造特定的HTTP请求来触发内存泄漏。泄露的数据包括敏感信息,比如管理会话ID,这可能导致攻击者获得设备的管理员权限。 此外,作者还提供了一个检测脚本,帮助用户识别是否有设备受到影响。最后,他们强调了持续监控和威胁情报的重要性,并邀请读者使用他们的平台来提前防范此类问题。 总结一下,文章揭示了一个严重的安全漏洞及其利用情况,并提供了检测和防御的方法。 </think> 文章揭示了Citrix NetScaler设备中的CVE-2026-3055内存溢出漏洞,指出该漏洞包含多个安全问题,并已被攻击者利用。通过构造特定HTTP请求,攻击者可触发内存泄漏,获取敏感信息如管理会话ID。研究人员提供了检测脚本,并强调持续监控的重要性。...
2026-3-29 20:8:7 | 阅读: 37 |
收藏
|
0day Fans - labs.watchtowr.com
citrix
wednesday
nsc
5e
memory
The Sequels Are Never As Good, But We're Still In Pain (Citrix NetScaler CVE-2026-3055 Memory Overread)
好的,我现在需要帮用户总结一篇关于Citrix NetScaler漏洞的文章,控制在100字以内。首先,我得通读整篇文章,抓住主要信息。 文章开头提到Citrix NetScaler的漏洞CVE-2026-3055,这是一个内存越界读取问题。接着解释了SAML配置下的漏洞利用情况,攻击者可能通过SAML请求触发内存泄漏。文中还提到Citrix已经发布了补丁,并指导用户升级版本。 接下来,我需要将这些信息浓缩到100字以内。要确保包含漏洞名称、类型、触发条件、影响以及补丁建议。同时,语言要简洁明了,避免使用复杂的术语。 可能会遇到的问题是如何在有限的字数内涵盖所有关键点。因此,我需要优先选择最重要的信息:漏洞名称、类型、配置要求、潜在影响和修复建议。 最后,检查字数是否符合要求,并确保总结准确传达文章的核心内容。 </think> 这篇文章讨论了Citrix NetScaler设备中的内存越界读取漏洞CVE-2026-3055,该漏洞在设备配置为SAML身份提供者时可被利用。攻击者可通过发送特定的SAML请求触发内存泄漏,导致敏感信息泄露。Citrix已发布补丁修复此问题,并建议用户升级到安全版本以防止潜在攻击。...
2026-3-28 20:39:6 | 阅读: 40 |
收藏
|
0day Fans - labs.watchtowr.com
netscaler
citrix
memory
urn
oasis
A 32-Year-Old Bug Walks Into A Telnet Server (GNU inetutils Telnetd CVE-2026-32746 Pre-Auth RCE)
嗯,我需要总结这篇文章的内容,控制在100字以内。首先,文章讲的是一个存在于Telnet协议中的漏洞,CVE-2026-32746。这个漏洞已经存在了将近30年,直到最近才被修复。 文章详细介绍了这个漏洞是如何工作的,它涉及到Telnet的LINEMODE功能中的缓冲区溢出问题。攻击者可以利用这个漏洞来控制服务器的内存,进而可能获得远程代码执行的能力。 不过,文章也提到,尽管漏洞存在了很长时间,并且影响范围很广,但实际的利用并不容易。特别是对于现代的64位系统来说,由于内存布局和保护机制的原因,利用起来更加困难。 此外,文章还讨论了为什么Telnet在今天仍然被使用的原因,比如一些嵌入式设备和老旧系统可能仍然依赖于它。最后,作者建议尽快修补这个漏洞,并指出许多发行版还没有发布修复版本。 总结一下,这篇文章主要讲述了Telnet协议中的一个古老而严重的缓冲区溢出漏洞,其影响范围广泛但实际利用复杂,并呼吁用户尽快采取措施修复。 </think> 这篇文章介绍了存在于Telnet协议中的一个古老而严重的缓冲区溢出漏洞(CVE-2026-32746),该漏洞影响范围广泛但实际利用复杂。尽管该漏洞已存在近30年且最近才被修复,但由于内存布局和保护机制等原因,其在现代系统中的利用难度较大。文章还探讨了为何Telnet在当今仍被使用,并呼吁用户尽快修补此漏洞以减少风险。...
2026-3-19 20:20:47 | 阅读: 50 |
收藏
|
0day Fans - labs.watchtowr.com
slc
010041
slcbuf
iac
018041
The Most Organized Threat Actors Use Your ITSM (BMC FootPrints Pre-Auth Remote Code Execution Chains)
好的,我现在需要帮助用户总结一篇文章的内容,控制在100字以内,并且不需要特定的开头。首先,我得仔细阅读文章,理解其主要内容。 文章主要讨论了BMC FootPrints这个ITSM解决方案中发现的四个漏洞,包括认证绕过、SSRF和远程代码执行。这些漏洞允许攻击者在未经身份验证的情况下执行代码,从而构成严重威胁。研究团队详细描述了漏洞的发现过程和利用链,并最终促使厂商发布了补丁。 接下来,我需要将这些信息浓缩到100字以内。重点在于指出BMC FootPrints中的四个关键漏洞及其影响,以及研究团队的作用和厂商的补丁发布。 最后,确保语言简洁明了,不使用任何技术术语或复杂的句子结构。 </think> 文章揭示了BMC FootPrints ITSM系统中的四个关键漏洞:认证绕过、SSRF和远程代码执行。这些漏洞允许攻击者在未认证情况下实现代码执行,构成严重威胁。研究团队详细展示了漏洞发现与利用过程,并最终推动厂商发布补丁修复问题。...
2026-3-18 10:2:57 | 阅读: 46 |
收藏
|
0day Fans - labs.watchtowr.com
security
footprints
servicedesk
wt
viewstate
Sometimes, You Can Just Feel The Security In The Design (Junos OS Evolved CVE-2026-21902 RCE)
好的,我现在需要帮用户总结一篇关于CVE-2026-21902漏洞的文章,控制在100字以内。首先,我得通读整篇文章,抓住主要信息。 文章主要讲的是Juniper的Junos OS Evolved平台上一个严重的漏洞,影响PTX系列设备。这个漏洞属于“错误权限分配”,允许未认证的攻击者远程执行代码,评分高达9.8。攻击者可以通过访问异常检测框架的API端口8160来实现这一点。文章还详细描述了如何利用这个漏洞,包括创建命令、DAG和实例,最后通过提交配置来触发执行。 接下来,我需要将这些关键点浓缩到100字以内。重点包括:漏洞名称、影响范围、CVSS评分、攻击方式、权限级别以及受影响的设备和版本。 最后,确保语言简洁明了,不使用复杂的术语,让读者一目了然。 </think> Juniper Junos OS Evolved平台发现严重漏洞CVE-2026-21902,影响PTX系列设备。该漏洞允许未认证攻击者通过异常检测框架API远程执行代码,默认开放端口8160。攻击者可利用此漏洞完全控制设备,CVSS评分为9.8。...
2026-3-3 14:15:42 | 阅读: 56 |
收藏
|
0day Fans - labs.watchtowr.com
dag
juniper
anomaly
junos
retrieves
Buy A Help Desk, Bundle A Remote Access Solution? (SolarWinds Web Help Desk Pre-Auth RCE Chain
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。首先,我得仔细阅读文章,理解其主要内容和关键点。 文章主要讲述了SolarWinds Web Help Desk软件中存在的多个安全漏洞。特别是CVE-2025-40552、CVE-2025-40553和CVE-2025-40554这三个漏洞。其中,CVE-2025-40553是一个远程代码执行漏洞,通过反序列化实现。此外,文章还提到了认证绕过的问题,以及如何利用这些漏洞进行攻击。 接下来,我需要将这些信息浓缩到100字以内。要确保涵盖主要漏洞、攻击方式以及影响。同时,语言要简洁明了,避免使用复杂的术语。 最后,检查字数是否符合要求,并确保信息准确无误。 </think> 文章描述了SolarWinds Web Help Desk中的多个安全漏洞,包括认证绕过和远程代码执行(RCE)漏洞(CVE-2025-40552、CVE-2025-40553、CVE-2025-40554)。攻击者可利用这些漏洞通过反序列化技术在未授权的情况下实现远程代码执行,并绕过现有安全补丁。...
2026-2-25 20:7:35 | 阅读: 49 |
收藏
|
0day Fans - labs.watchtowr.com
wt
webobjects
helpdesk
wopage
bypass
Someone Knows Bash Far Too Well, And We Love It (Ivanti EPMM Pre-Auth RCEs CVE-2026-1281 & CVE-2026-1340)
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内,并且不需要特定的开头。首先,我得仔细阅读文章内容,理解其主要信息。 文章主要讲的是Ivanti公司的Endpoint Manager Mobile(EPMM)产品中存在两个预认证的远程命令执行漏洞(CVE-2026-1281和CVE-2026-1340)。这些漏洞已经被修复,但修复补丁需要手动重新应用,并且要到2026年第一季度才会发布正式版本。攻击者可以利用这些漏洞通过HTTP请求执行任意命令,影响企业移动设备的安全管理。 接下来,我需要将这些关键点浓缩到100字以内。重点包括:漏洞名称、影响、修复情况、攻击方式以及潜在风险。确保语言简洁明了,不使用复杂的术语。 最后,检查字数是否符合要求,并确保信息准确无误。 </think> Ivanti修复了Endpoint Manager Mobile中的两个预认证远程命令执行漏洞(CVE-2026-1281和CVE-2026-1340),但修复补丁需手动重新应用且仅适用于特定版本。攻击者可利用HTTP请求执行任意命令,影响企业移动设备管理。...
2026-1-30 16:15:18 | 阅读: 31 |
收藏
|
0day Fans - labs.watchtowr.com
ivanti
mi
thevalue
appstore
security
Attackers With Decompilers Strike Again (SmarterTools SmarterMail WT-2026-0001 Auth Bypass)
SmarterMail邮件系统存在认证绕过漏洞(WT-2026-0001),允许攻击者重置系统管理员密码并执行远程代码。该漏洞于2026年1月8日被发现并报告,1月15日发布补丁(版本9511)。尽管已修复,但攻击者仍在利用该漏洞进行攻击。...
2026-1-22 00:28:10 | 阅读: 30 |
收藏
|
0day Fans - labs.watchtowr.com
debuginfo
2026
readonly
username
Do Smart People Ever Say They’re Smart? (SmarterTools SmarterMail Pre-Auth RCE CVE-2025-52691)
SmarterTools SmarterMail存在未授权远程代码执行漏洞(CVE-2025-52691)。攻击者通过文件上传接口利用GUID参数实现路径遍历,在服务器任意位置写入文件。该漏洞于2025年10月修复但延迟至12月披露。...
2026-1-8 18:28:27 | 阅读: 53 |
收藏
|
0day Fans - labs.watchtowr.com
smartermail
watchtowr
contextdata
SOAPwn: Pwning .NET Framework Applications Through HTTP Client Proxies And WSDL
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户已经提供了文章的详细内容,所以我需要先通读并理解文章的主要内容。 文章主要讨论了微软.NET框架中的一个漏洞,特别是SoapHttpClientProtocol类的处理方式。研究者发现,当这个类处理URL时,如果URL不是HTTP或HTTPS,而是文件路径或其他协议,可能会导致意外的行为。具体来说,当Url被设置为file://之类的路径时,SoapHttpClientProtocol会尝试将SOAP请求写入文件系统,而不是发送HTTP请求。这可能导致任意文件写入、NTLM中继攻击甚至远程代码执行。 研究者还提到他们通过分析WSDL导入机制,发现了一些企业级应用(如Barracuda Service Center RMM、Umbraco CMS等)的漏洞,并成功实现了远程代码执行。尽管向微软报告了问题,但微软认为这是应用程序的问题,并没有修复这些漏洞。 总结一下,文章的核心内容是关于.NET框架中的一个安全漏洞及其在多个企业应用中的实际影响。 现在我需要将这些要点浓缩到100字以内。重点包括:.NET框架的漏洞、SoapHttpClientProtocol处理非HTTP URL导致的问题、通过WSDL导入实现的攻击、以及多个受影响的企业应用。 可能的结构是:首先指出漏洞的位置和问题,然后说明影响范围和攻击方式。 最后检查字数是否符合要求,并确保语言简洁明了。 </think> 这篇文章揭示了微软.NET框架中SoapHttpClientProtocol类的一个严重漏洞。该类在处理非HTTP/HTTPS协议(如file://)时存在缺陷,可能导致任意文件写入甚至远程代码执行。研究者发现多个企业级应用(如Barracuda Service Center RMM、Umbraco CMS等)因使用该类而存在安全风险,并成功实现了攻击演示。尽管向微软报告了问题,但未得到修复。...
2025-12-10 17:1:32 | 阅读: 86 |
收藏
|
0day Fans - labs.watchtowr.com
proxy
wsdl
attacker
microsoft
webrequest
Previous
-440
-439
-438
-437
-436
-435
-434
-433
Next