20/11/2026
riepilogo
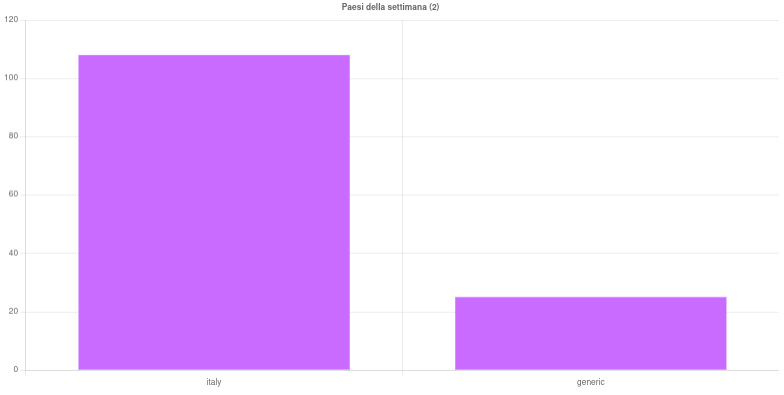
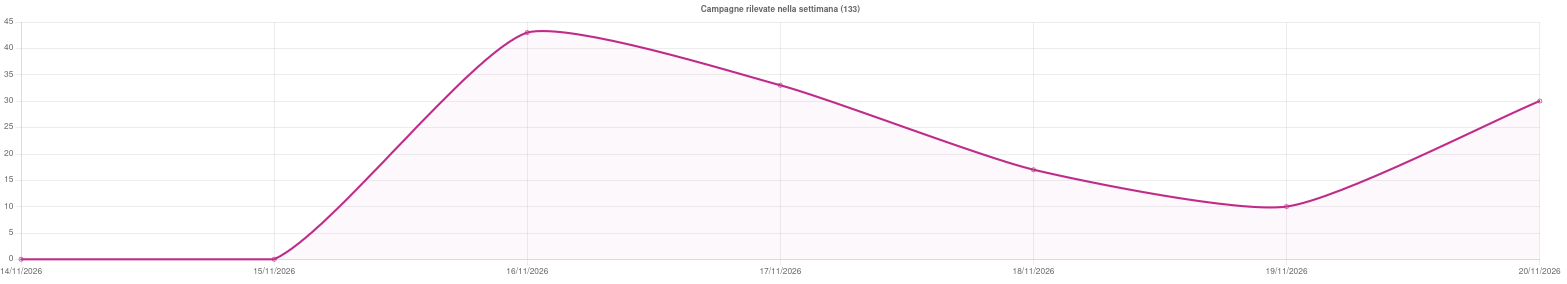
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 133 campagne malevole, di cui 108 con obiettivi italiani e 25 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 1109 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
Andamento della settimana
I temi più rilevanti della settimana
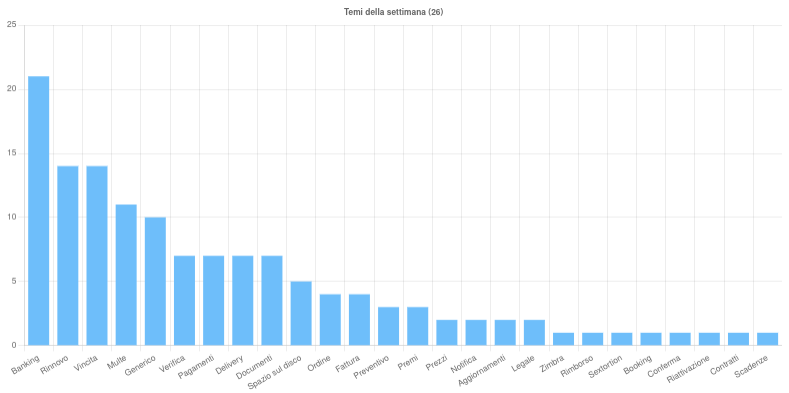
Sono 26 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare, si segnalano:
- Banking – il tema più ricorrente, con 21 campagne. Di queste, 16 sono di phishing italiane rivolte ai clienti di BPM, Intesa Sanpaolo, Nexi, Klarna, Scalapay, Deutsche Bank, e ulteriori 4; le altre 5 diffondevano malware: Remcos, Mirax e BingoMod contro obiettivi italiani, ArcticRAT e AsyncRat in forma generica.
- Rinnovo – sfruttato in 14 campagne di phishing italiane costruite su servizi o abbonamenti in presunta scadenza, a nome di Aruba, Norton, Netflix, Ministero della Salute (via SMS), KeliWeb, Web Empresa e SiteGround.
- Vincita – a pari merito con altre 14 campagne di phishing italiane che promettevano premi, omaggi o sconti eccezionali, abusando dei marchi CONAD, TIM, Coop e Douglas, Leroy Merlin, MioDottore, Vodafone, OBI e Poste Italiane.
- Multe – alla base di 11 campagne di phishing italiane su presunte sanzioni da saldare: 9 a nome di PagoPA e 2 di SEND.
- Generico – impiegato in 10 campagne di phishing Webmail, 6 italiane e 4 generiche.
- Delivery, Verifica, Documenti e Pagamenti – 7 campagne ciascuno. Delivery ha coinvolto i corrieri DHL, Hermes, BRT e Poste Italiane, insieme a 1 campagna generica di AgentTesla; Verifica è servito solo al phishing italiano (Tessera Sanitaria con 2 episodi, Google, Aruba, Regione Toscana, servizi Cloud e INPS); Documenti ha riunito 4 attacchi di phishing (Microsoft, CNR, DocuSign e uno Webmail) e 3 di malware (FormBook, XWorm e un campione non ancora attribuito); Pagamenti, infine, ha unito 3 campagne di phishing (iCloud, Microsoft, PayPal) e 4 di malware (AgentTesla con 2, FormBook e DarkCloud).
I temi rimanenti sono stati utilizzati per veicolare campagne di malware e di phishing di varia natura.
Eventi di particolare interesse:
- Mirax veicolato tramite un falso dominio dell’Agenzia delle Entrate – è stata individuata una campagna che diffonde il malware Mirax tramite SMS. La vittima viene condotta su un sito che imita l’Agenzia delle Entrate, visibile solo da dispositivo mobile, e invitata a installare un APK presentato come aggiornamento dell’app IO. Mirax è un banking trojan con funzioni di accesso remoto: sottrae credenziali bancarie, intercetta SMS e codici OTP e consente il controllo del dispositivo.
- Falso portale del Sistema Tessera Sanitaria contro gli operatori sanitari – Una campagna di phishing a nome del MEF e del Sistema Tessera Sanitaria si rivolge ai professionisti della sanità, annunciando una verifica obbligatoria dell’identità digitale e minacciando, in caso contrario, la sospensione dei servizi entro 48 ore, comprese le ricette elettroniche. Il falso portale chiede credenziali SPID, codici OTP e le immagini di carta d’identità e tessera sanitaria.
Malware della settimana
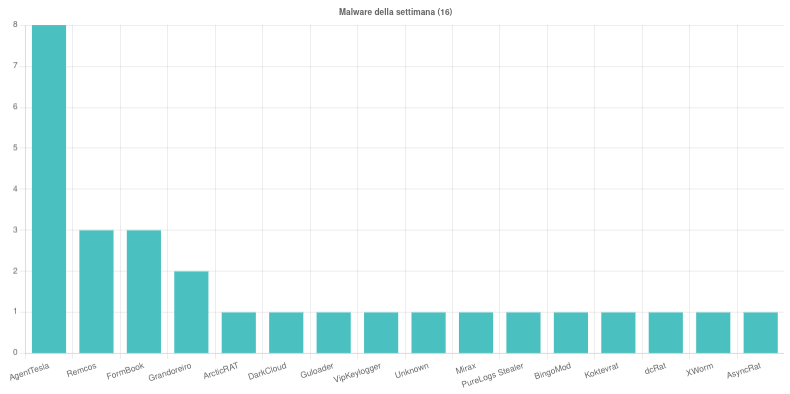
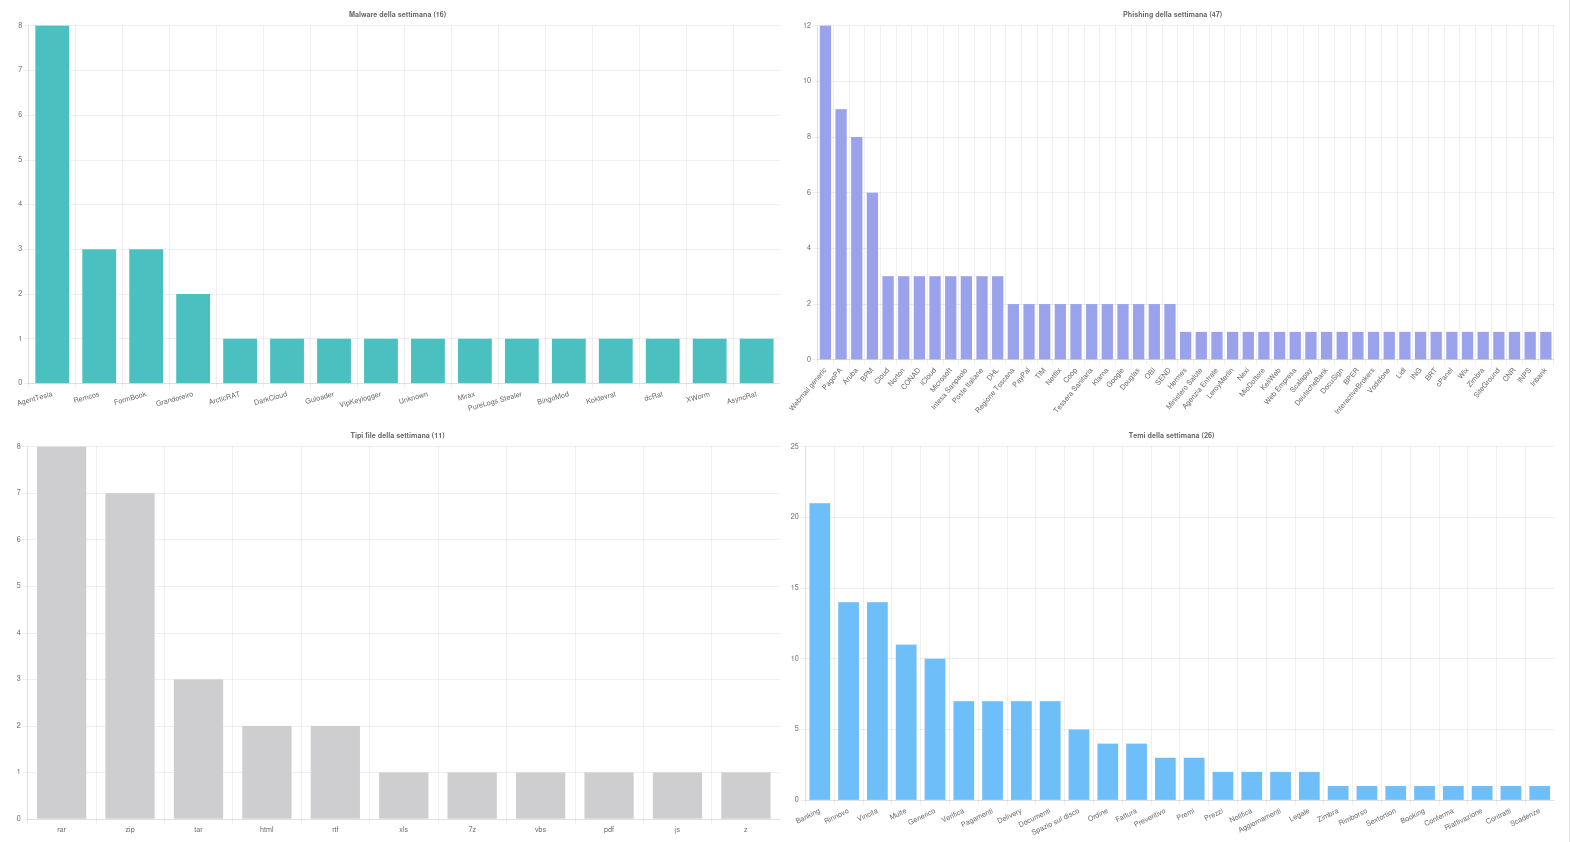
Nel corso della settimana sono state individuate 15 famiglie di malware che hanno interessato l’Italia, a cui si aggiunge 1 campagna italiana con un campione non ancora attribuito. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- AgentTesla – la famiglia più attiva, con 8 campagne. Le 3 italiane erano a tema “Ordine” con allegato ZIP, “Pagamenti” con archivio TAR e “Preventivo” con un file JS; le 5 generiche, a tema “Delivery”, “Fattura”, “Ordine”, “Pagamenti” e “Legale”, sono state diffuse tramite RAR, RTF, Z e TAR.
- FormBook – rilevate 3 campagne italiane a tema “Documenti”, “Pagamenti” e “Prezzi”, distribuite rispettivamente con allegati RAR, RTF e ZIP.
- Remcos – individuate 3 campagne: 2 italiane, una a tema “Banking” con link a un archivio ZIP che sfruttava il nome di Monte dei Paschi e una a tema “Ordine” con un file XLS allegato, più 1 generica a tema “Contratti” con archivio RAR.
- Grandoreiro – osservate 2 campagne generiche a tema “Legale” e “Fattura”, con messaggi in lingua spagnola e link verso archivi ZIP.
- Mirax, BingoMod e Koktevrat – 1 campagna italiana ciascuno, diffusa via SMS con link a file APK, a tema “Banking” per i primi due e “Premi” per l’ultimo.
- ArcticRAT – registrata 1 campagna generica a tema “Banking”, anch’essa recapitata via SMS.
- Guloader, DarkCloud, VipKeylogger, PureLogs Stealer, dcRat, XWorm e AsyncRat – 1 campagna generica ciascuno, veicolata via email con allegati RAR, 7Z, ZIP o TAR e temi come “Preventivo”, “Pagamenti”, “Prezzi”, “Ordine”, “Documenti” e “Banking”.
Phishing della settimana
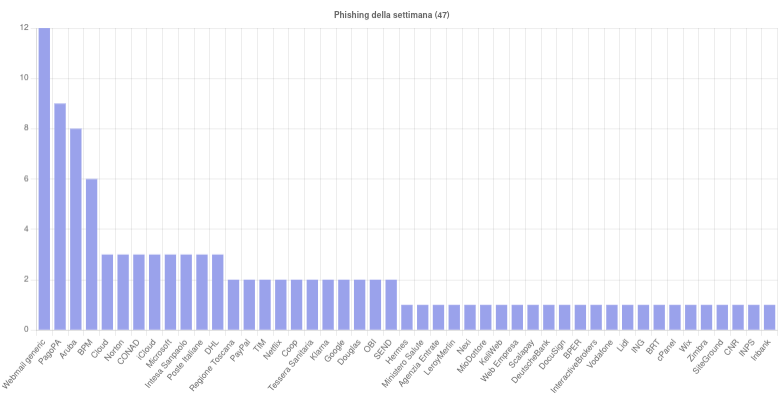
Sono 47 i brand coinvolti nelle campagne di phishing. Per quantità spiccano gli attacchi rivolti genericamente agli utenti Webmail, seguiti da quelli a nome di PagoPA, Aruba e BPM.
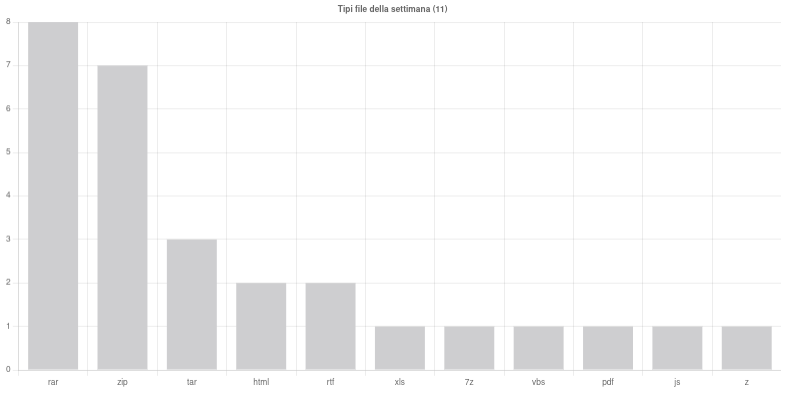
Formati di file principalmente utilizzati per veicolare i malware
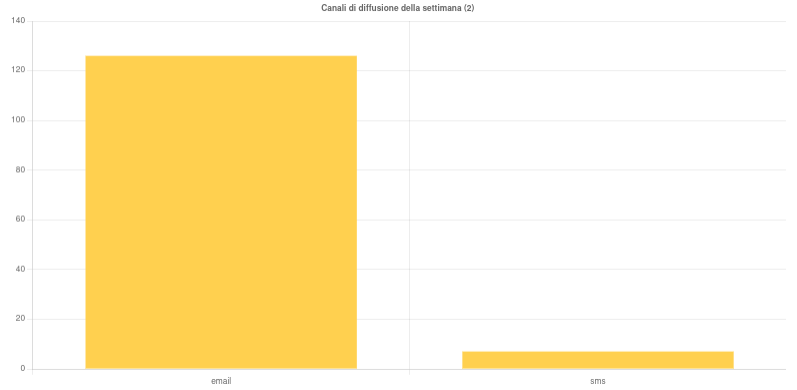
Canali di diffusione
Campagne mirate e generiche