
▌本次更新内容攻击工具已可公开获取。 截至目前,可直接运行的复现脚本与容器靶场已在互联网上出现,无需自行编写利用代码。复现过程不需要口令猜测、不需要字典尝试,单次连接内提 2026-11-6 19:48:57 Author: nosec.org(查看原文) 阅读量:4 收藏
▌本次更新内容
攻击工具已可公开获取。 截至目前,可直接运行的复现脚本与容器靶场已在互联网上出现,无需自行编写利用代码。复现过程不需要口令猜测、不需要字典尝试,单次连接内提交超长口令即可完成认证。
受影响版本下界修正。 上午列出的 Alpine 3.16 – 3.24 及 edge,是 Alpine 官方仍在维护、并已发布修复包的分支。实测在 Alpine 3.15 环境下同样可以复现成功,该分支已停止维护,官方不再提供补丁。判断是否受影响应以运行环境为准:只要 sshd 基于 musl libc 构建且未启用 PAM,就在受影响范围内,不受 3.16 这个下界限制。
在野利用状态维持不变。 截至目前未发现公开的在野利用报告,CISA 已知被利用漏洞清单未收录该编号,漏洞库标注状态为 PoC 存在。
▌实际利用条件复核
上午列出的四项条件,经复核全部成立,未发生变更:
sshd 运行于 musl libc 且未启用 PAM(Alpine 默认 openssh-server 即属此类)。
PasswordAuthentication 为 yes。
系统中存在密码字段为 * 的账户。
至少一个本地账户持有 $5$ 或 $6$ 哈希。
补充一点:攻击者需要已知一个 * 账户的用户名。Alpine 云镜像默认的 alpine 用户,以及采用密钥登录的常规运维账号,用户名通常可预测。
▌排查时容易漏掉的地方
不能只比对 OpenSSH 版本号。 需要同时确认 sshd 的 libc 类型、PAM 启用状态与密码认证配置。Debian、Ubuntu、RHEL 等 glibc 发行版,以及启用 PAM 的 sshd,均不受影响。仅按版本号筛查,会把大量正常主机纳入范围。
受影响环境不止容器。 多数 Alpine 容器未运行 sshd,不具备触发条件。实际暴露面集中在 Alpine 虚拟机、云镜像、跳板机、CI 执行节点,以及少量内置 sshd 的容器镜像。
升级后需重启 sshd。 Alpine 执行 apk upgrade 完成包更新后,运行中的 sshd 仍为旧进程,须执行 rc-service sshd restart。
基础镜像需重新构建。 补丁作用于当前主机,基础镜像未更新时,扩容或重新发布仍会带回旧版本。
日志检索对象要改。 在 /var/log/messages 中检索 Accepted password for 时,重点不是有密码的账号,而是本应禁用密码登录的账号:alpine、root,以及仅配置密钥的运维账号。出现记录应按失陷处置。
▌产品支持情况
华顺信安产线产品已支持 CVE-2026-123158 的漏洞检测。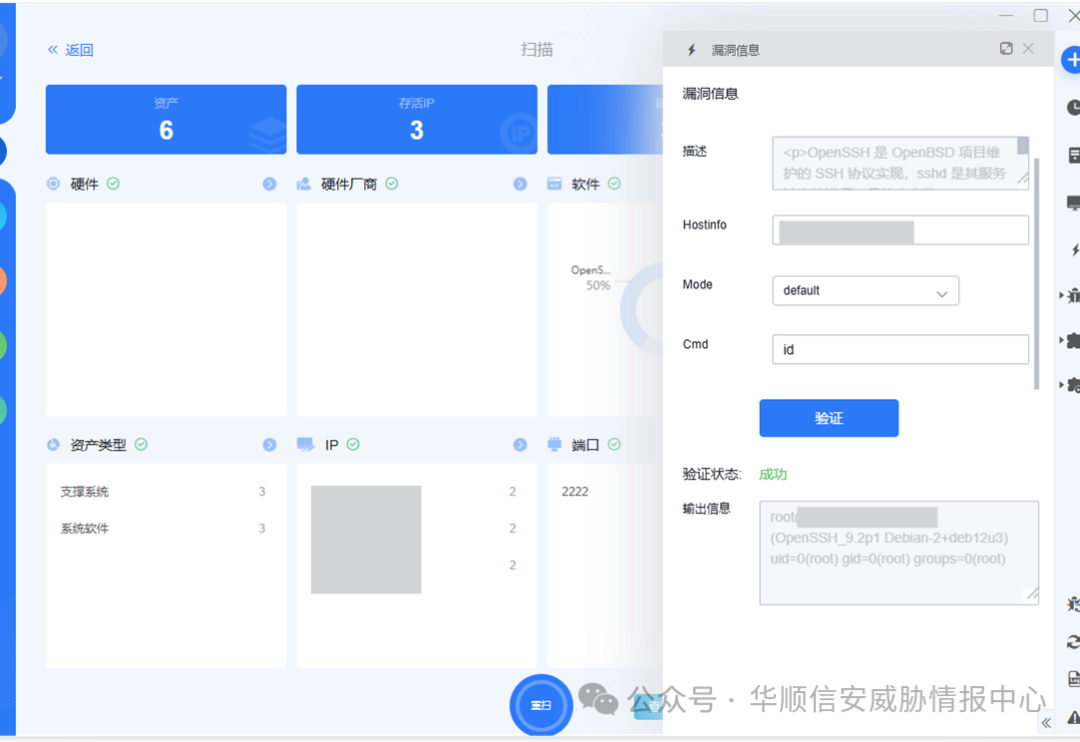
▌参考
如有侵权请联系:admin#unsafe.sh