
▌漏洞描述 WordPress 是全球使用最广泛的开源内容管理系统,承载企业官网、品牌站、活动页与内容门户,后台账号同时具备插件安装与主题编辑权限,通常由不同团 2026-11-4 16:45:42 Author: nosec.org(查看原文) 阅读量:4 收藏
▌漏洞描述
WordPress 是全球使用最广泛的开源内容管理系统,承载企业官网、品牌站、活动页与内容门户,后台账号同时具备插件安装与主题编辑权限,通常由不同团队或外包方维护,版本长期停留在旧分支。
近日,WordPress 官方发布关键补丁版本 7.1.4,并同步向 4.7 起各分支回溯发布 7.0.8、6.9.11 等版本,修复核心更新流程中的条件竞争漏洞(CVE-2026-119977,CVSS 3.1 高危 8.1 分,CWE-367):核心更新时安装包被解压至名称可预测、可通过 Web 访问的暂存目录,未认证用户可在窗口内访问暂存副本的 setup-config.php 并提交自控数据库配置,使正式站点的 wp-config.php 被覆盖,再以预置管理员账户登录后台、借插件编辑写入 PHP 代码,在服务端执行任意代码。官方建议立即升级。
| 受影响产品 | 受影响版本 | 修复版本/补丁状态 |
|---|---|---|
| WordPress Core(4.7 分支) | 4.7.0 – 4.7.38 | 4.7.39 或更高版本 |
| WordPress Core(4.8 分支) | 4.8.0 – 4.8.33 | 4.8.34 或更高版本 |
| WordPress Core(4.9 分支) | 4.9.0 – 4.9.34 | 4.9.35 或更高版本 |
| WordPress Core(5.0 分支) | 5.0.0 – 5.0.30 | 5.0.31 或更高版本 |
| WordPress Core(5.1 分支) | 5.1.0 – 5.1.27 | 5.1.28 或更高版本 |
| WordPress Core(5.2 分支) | 5.2.0 – 5.2.29 | 5.2.30 或更高版本 |
| WordPress Core(5.3 分支) | 5.3.0 – 5.3.26 | 5.3.27 或更高版本 |
| WordPress Core(5.4 分支) | 5.4.0 – 5.4.24 | 5.4.25 或更高版本 |
| WordPress Core(5.5 分支) | 5.5.0 – 5.5.23 | 5.5.24 或更高版本 |
| WordPress Core(5.6 分支) | 5.6.0 – 5.6.22 | 5.6.23 或更高版本 |
| WordPress Core(5.7 分支) | 5.7.0 – 5.7.20 | 5.7.21 或更高版本 |
| WordPress Core(5.8 分支) | 5.8.0 – 5.8.18 | 5.8.19 或更高版本 |
| WordPress Core(5.9 分支) | 5.9.0 – 5.9.19 | 5.9.20 或更高版本 |
| WordPress Core(6.0 分支) | 6.0.0 – 6.0.17 | 6.0.18 或更高版本 |
| WordPress Core(6.1 分支) | 6.1.0 – 6.1.15 | 6.1.16 或更高版本 |
| WordPress Core(6.2 分支) | 6.2.0 – 6.2.14 | 6.2.15 或更高版本 |
| WordPress Core(6.3 分支) | 6.3.0 – 6.3.13 | 6.3.14 或更高版本 |
| WordPress Core(6.4 分支) | 6.4.0 – 6.4.13 | 6.4.14 或更高版本 |
| WordPress Core(6.5 分支) | 6.5.0 – 6.5.13 | 6.5.14 或更高版本 |
| WordPress Core(6.6 分支) | 6.6.0 – 6.6.10 | 6.6.11 或更高版本 |
| WordPress Core(6.7 分支) | 6.7.0 – 6.7.10 | 6.7.11 或更高版本 |
| WordPress Core(6.8 分支) | 6.8.0 – 6.8.11 | 6.8.12 或更高版本 |
| WordPress Core(6.9 分支) | 6.9.0 – 6.9.10 | 6.9.11 或更高版本 |
| WordPress Core(7.0 分支) | 7.0.0 – 7.0.7 | 7.0.8 或更高版本 |
| WordPress Core(7.1 分支) | 7.1.0 – 7.1.3 | 7.1.4 或更高版本 |
▌利用条件
利用条件: 无需用户凭据,无需受害者交互;攻击者需能直接访问目标站点,目标站点需能访问外网,且正在执行核心更新(自动后台更新,或管理员点击一次更新),窗口仅持续数秒至数十秒。首次从旧版升级至修复版本时,执行升级的仍是旧版程序。
大致利用链路: 触发核心更新并将安装包解压至可预测的 Web 可达暂存目录 -> 访问 setup-config.php 提交自控数据库配置,暂存目录生成 wp-config.php -> 旧版程序回读并复制文件,正式站点配置被覆盖 -> 以预置管理员账户登录后台 -> 借插件编辑写入 PHP 代码 -> 在 Web 服务进程权限下执行命令。
▌威胁状态分析
WordPress 站点多为主站、子站、活动页、历史站与测试站并存,核心版本长期停留在旧分支,部分站点开启后台自动更新,窗口在无人值守时周期性出现在公网,攻击者持续探测暂存目录即可抢占。攻击者执行命令后可读取或篡改内容、窃取数据库凭据与管理员账号、植入 WebShell,并以 Web 服务权限向内网横向活动。CISA 已于 2026 年 11 月 3 日将该漏洞纳入 KEV,要求 11 月 6 日前完成处置,SSVC 评估为在野利用已确认、技术影响完全。
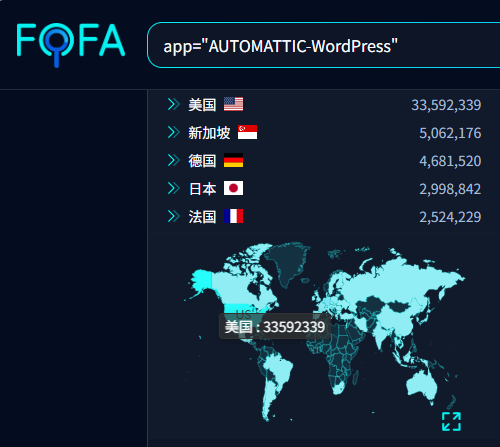
通过 FOFA 测绘可以看到,截至当前,全球暴露在公网的 WordPress 相关资产约为 70,476,334 条,共涉及 3,049,278 个独立 IP,其中美国的资产占比较高。
▌排查和修复建议
盘点全部 WordPress 站点,读取 wp-includes/version.php 中的 $wp_version,对照上表确认分支与受影响状态,容器与多站点部署一并纳入。
优先处置公网可达、开启自动更新、wp-content 目录可直读的主站、历史站与外包代维站点。
按分支升级至 7.1.4、7.0.8、6.9.11 等修复版本或更高版本;升级前备份文件与数据库,升级后复核站点文件完整性。
升级前限制外部访问 wp-content/upgrade/ 并禁止其中 PHP 执行,覆盖由旧版程序执行升级的窗口;无法立即升级时,先将站点移出公网访问范围。
核查 wp-config.php 的修改时间与数据库连接参数、非本人创建的管理员账户、插件与主题目录新增的异常 PHP 文件,并轮换数据库口令、安全密钥与管理员密码。
▌产品支持情况
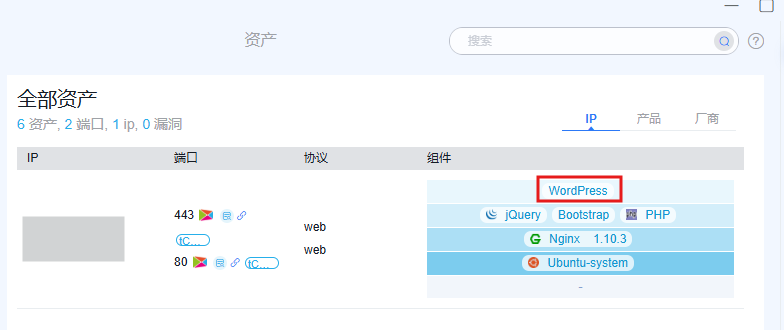
华顺信安安全产线产品已支持 WordPress 相关产品组件暴露面风险资产规则识别,可用于辅助完成资产定位与修复排查。
▌参考
如有侵权请联系:admin#unsafe.sh