
▌漏洞描述 Atlassian Jira、Confluence、Bitbucket、Bamboo、Crowd 等是面向企业研发协作与项目管理的服务器端软件,Da 2026-10-8 17:46:29 Author: nosec.org(查看原文) 阅读量:12 收藏
▌漏洞描述
Atlassian Jira、Confluence、Bitbucket、Bamboo、Crowd 等是面向企业研发协作与项目管理的服务器端软件,Data Center 版本通常部署在企业内网,部分实例经反向代理对外发布,承载代码托管、需求与缺陷管理、文档协作与统一身份认证业务。
近日,Atlassian 发布带外安全公告,修复 Jira、Confluence、Bitbucket、Bamboo、Crowd、Crucible、Fisheye 等产品共有的资源路径处理不当漏洞(CVE-2026-21589):共享组件对双冒号(::)路径分隔符处理不当,未认证攻击者可通过构造的遍历路径读取应用服务器 webroot 内的指定文件,利用需已知目标文件的确切名称与路径,不能列目录;当实例接入 Crowd 时,可读取含明文凭据的配置文件。官方明确所有版本均受影响、要求立即处置,并表示尚未发现该漏洞被利用的证据。
| 受影响产品 | 受影响版本 | 修复版本/补丁状态 |
|---|---|---|
| Jira Software Data Center | 全部版本 | 9.12.40、10.3.26、11.3.12 或更高版本 |
| Jira Service Management Data Center | 全部版本 | 5.12.40、10.3.26、11.3.12 或更高版本 |
| Confluence Data Center | 全部版本 | 9.2.26、10.2.19 或更高版本 |
| Bitbucket Data Center | 全部版本 | 9.4.26、10.2.8、10.5.1 或更高版本 |
| Bamboo Data Center | 全部版本 | 10.2.24、12.1.12 或更高版本 |
| Crowd Data Center | 全部版本 | 6.3.7、7.0.3、7.1.7、7.2.4 或更高版本 |
| Crucible、Fisheye | 全部版本 | 4.9.15 或更高版本 |
▌利用条件
利用条件: 无需用户凭据,无需受害者交互,默认配置下即受影响。
大致利用链路: 未认证攻击者向目标实例的资源下载接口发起请求 -> 服务端共享组件对资源路径中的双冒号(::)分隔符处理不当,未将路径限制在合法资源目录内 -> 构造的遍历路径绕过目录限制 -> 读取 webroot 内已知名称与路径的文件,获取 web.xm l、crowd.properties 等含明文凭据的配置 -> 接入 Crowd 的环境可进一步接管 Crowd 及全部接入的 Atlassian 产品
▌威胁状态分析
该漏洞位于企业研发协作平台的访问入口且无需认证即可触发,未授权读取的影响不限于单个实例。Jira、Confluence、Bitbucket 等实例承载代码仓库、需求与缺陷数据、内部文档与知识库,攻击者读取到 webroot 内的配置与凭据文件后,可接管 Crowd 及全部接入的 Atlassian 产品、读取或篡改代码与业务数据,并可能以内网实例为跳板进一步横向活动。
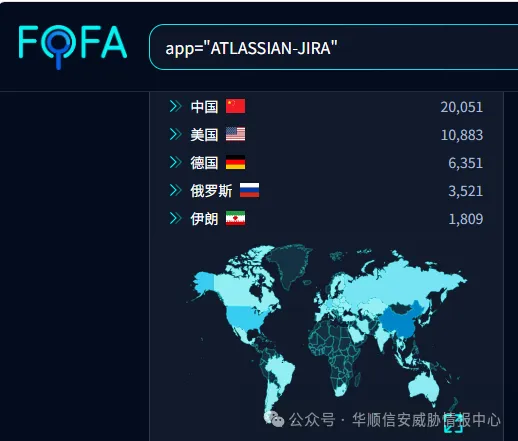
通过 FOFA 测绘可以看到,截至当前,全球暴露在公网的 Atlassian Jira 相关资产约为 58,762 条,共涉及 24,037 个独立 IP,其中中国的资产占比较高。
▌排查和修复建议
● 盘点上述产品全部 Data Center 实例,核验实际版本、部署形态与公网暴露情况,集群与镜像节点一并纳入。
● 优先处置公网可达、承载代码托管与统一身份认证业务的实例,以及历史、测试和第三方维护实例。
● 按产品分支持续升级至上表修复版本;升级前完成配置备份,升级后复核集群各节点版本一致性。
● 无法立即升级时,在 WAF 或反向代理层阻断含双冒号遍历特征的请求,或将实例移出公网并按官方方案启用 RewriteValve 规则。
● 审计应用与反向代理日志中经解码后含双冒号遍历特征的未认证请求,排查敏感配置文件读取痕迹并轮换凭据。
▌产品支持情况
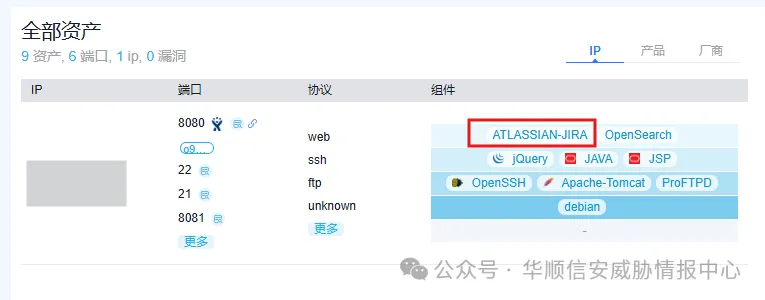
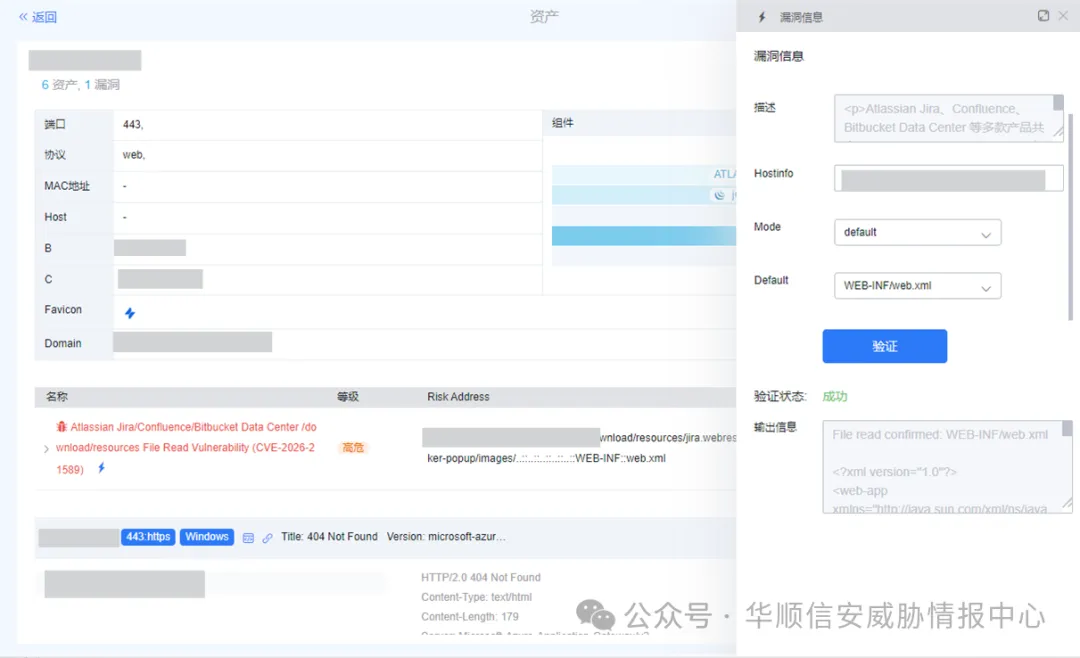
华顺信安产线产品已支持Atlassian Jira、Confluence、Bitbucket、Bamboo、Crowd、Crucible、Fisheye 相关产品组件暴露面风险资产规则识别及相关漏洞检测(EXP),可用于辅助完成资产定位与修复排查。
 ▌参考
如有侵权请联系:admin#unsafe.sh