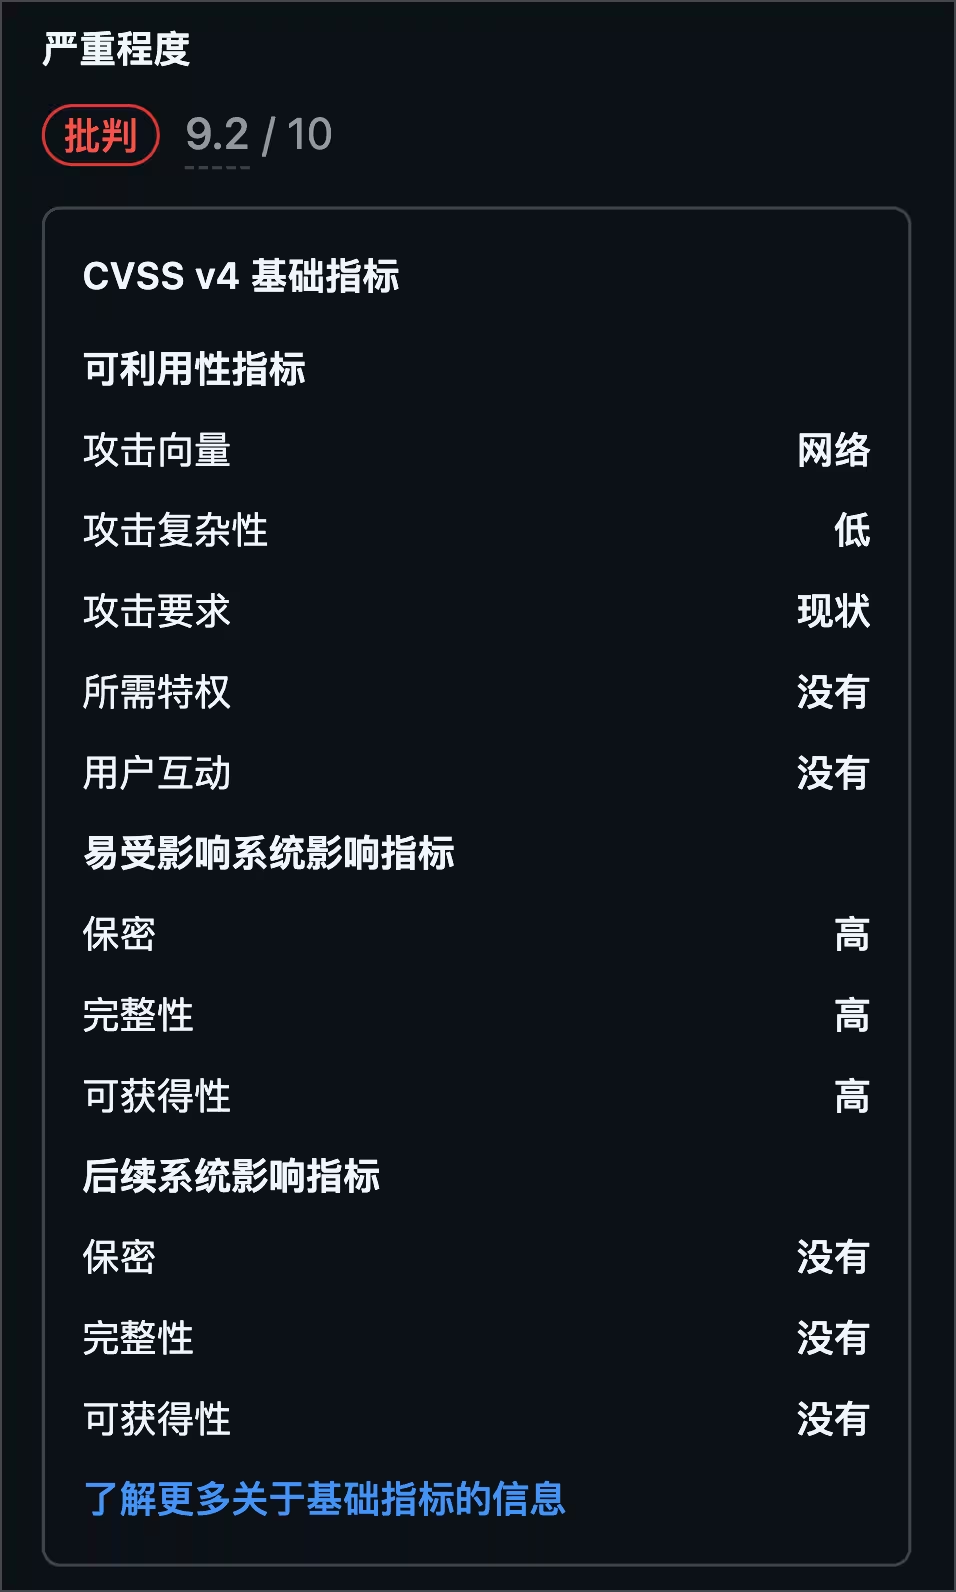
2026年9月23日,WordPress 爆出 9.2 分的严重安全漏洞,攻击者无需登录即可在服务器上运行代码。漏洞编号 CVE-2026-87902,请务必升级至最新版本 7.1.2。@Appinn
根据 W3Techs 2026 年 9 月 22 日的最新统计,全球约 40.2% 的网站都在使用 WordPress,作为对比,排名第二的 Shopify 只有 7.8%,Wix 为 6.2%。
WordPress 依旧是互联网的扛把子、老大哥。
CVE-2026-87902
漏洞原理
这个漏洞出现在 WordPress 查找“页面模板”的过程中。
正常情况下,WordPress 只应该从当前主题目录中寻找页面模板。但在受影响版本中,攻击者可以构造特殊请求,让模板路径跳出主题目录,也就是典型的路径遍历。
这样一来,WordPress 就有可能把服务器上其他位置的某个 .php 文件,当成页面模板加载并执行。
不过,还需要同时满足两个条件:
- 当前启用的主题或父主题中,存在一个名称以 page- 开头的顶级目录,例如常见的 page-templates。
- 服务器上还存在一个 Web 服务进程能够读取、并且可以被利用的本地 PHP 文件。
官方特别提到了一个典型场景:某些服务器中存在 pearcmd.php,同时 PHP 的 register_argc_argv 处于开启状态时,这条路径可能进一步被利用,最终让攻击者执行任意 PHP 代码。
整个过程不要求攻击者登录 WordPress,也不需要管理员或普通用户进行任何点击操作。
受影响的范围
受影响的主题包括老版本的 Twenty Twelve、Twenty Fourteen,以及部分第三方主题,例如 Neve、Hestia 和 Sydney。另外,WordPress 特别提到,官方 PHP Docker 镜像,以及使用 PHP 8.5 之前版本的默认 cPanel 配置,可能满足相关服务器条件。
影响范围非常大,从 WordPress 4.7 一直到 7.1.1 的多个分支都包含这个问题:
| 受影响版本 | 已修复补版本 |
|---|---|
| 7.1.0 – 7.1.1 | 7.1.2 |
| 7.0.0 – 7.0.5 | 7.0.6 |
| 6.9.0 – 6.9.8 | 6.9.9 |
| 6.8.0 – 6.8.9 | 6.8.10 |
| 6.7.0 – 6.7.8 | 6.7.9 |
| 6.6.0 – 6.6.8 | 6.6.9 |
| 6.5.0 – 6.5.11 | 6.5.12 |
| 6.4.0 – 6.4.11 | 6.4.12 |
| 6.3.0 – 6.3.11 | 6.3.12 |
| 6.2.0 – 6.2.12 | 6.2.13 |
| 6.1.0 – 6.1.13 | 6.1.14 |
| 6.0.0 – 6.0.15 | 6.0.16 |
| 5.9.0 – 5.9.17 | 5.9.18 |
| 5.8.0 – 5.8.16 | 5.8.17 |
| 5.7.0 – 5.7.18 | 5.7.19 |
| 5.6.0 – 5.6.20 | 5.6.21 |
| 5.5.0 – 5.5.21 | 5.5.22 |
| 5.4.0 – 5.4.22 | 5.4.23 |
| 5.3.0 – 5.3.24 | 5.3.25 |
| 5.2.0 – 5.2.27 | 5.2.28 |
| 5.1.0 – 5.1.25 | 5.1.26 |
| 5.0.0 – 5.0.28 | 5.0.29 |
| 4.9.0 – 4.9.32 | 4.9.33 |
| 4.8.0 – 4.8.31 | 4.8.32 |
| 4.7.0 – 4.7.36 | 4.7.37 |
建议开启 WordPress 的自动更新功能。
原文:
虽然漏洞利用需要额外条件,但这是一个无需登录即可尝试攻击、成功后可能获得服务器代码执行能力的问题,没必要等。
如有侵权请联系:admin#unsafe.sh