18/09/2026
riepilogo
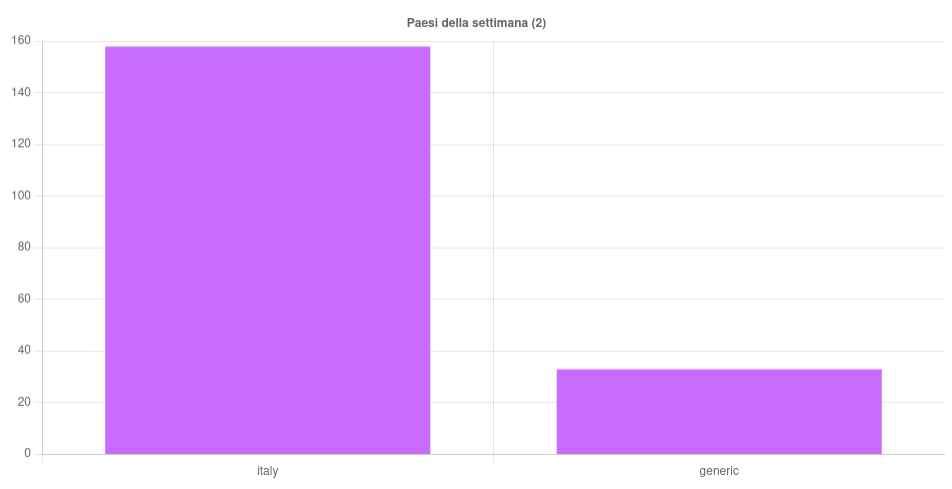
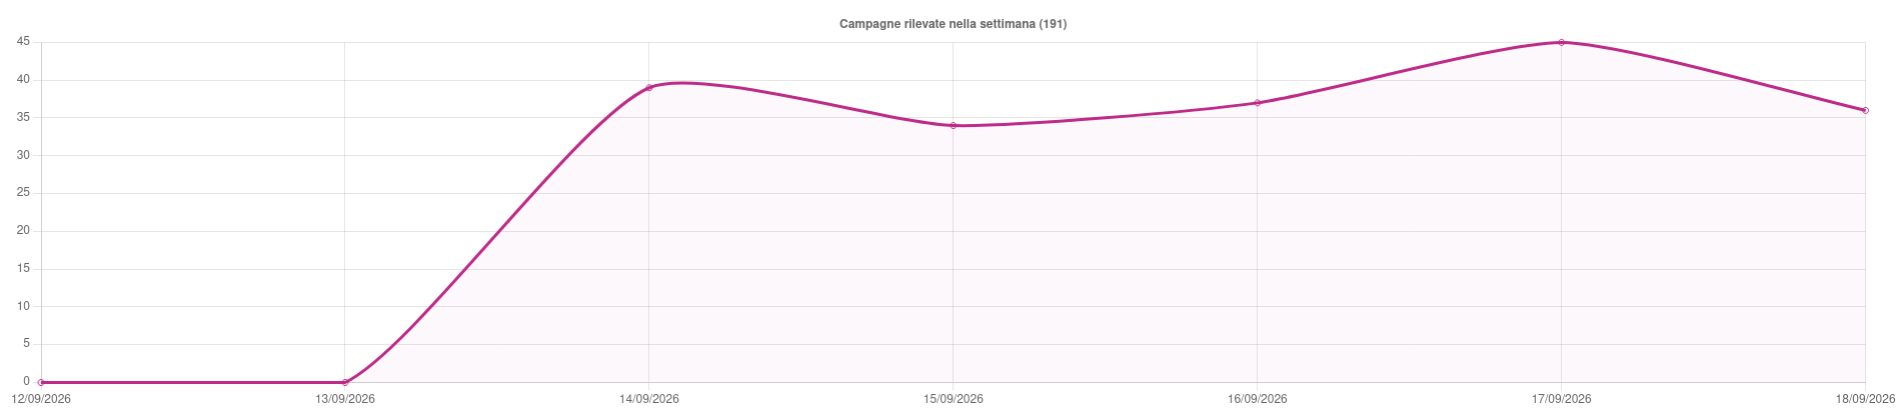
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 191 campagne malevole, di cui 158 con obiettivi italiani e 33 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 1498 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
Andamento della settimana
I temi più rilevanti della settimana
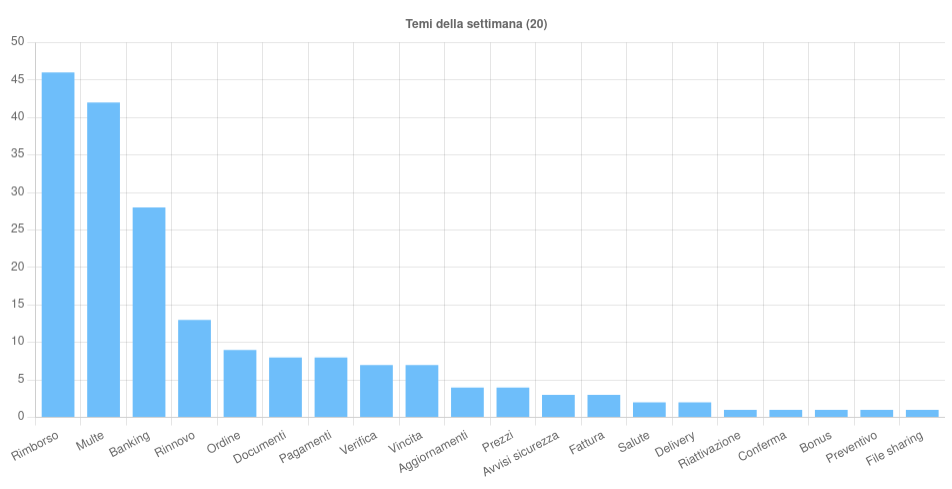
Sono 20 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
- Rimborso – Argomento sfruttato in 46 campagne di phishing italiane, prevalentemente ai danni dell’Agenzia delle Entrate. Osservata anche una campagna ai danni di INPS.
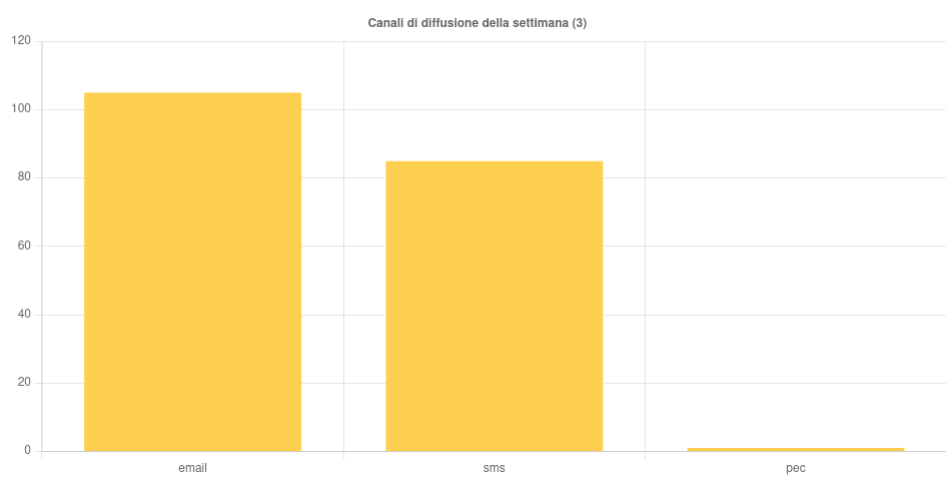
- Multe – Tema utilizzato in 42 campagne di phishing italiane, tutte veicolate tramite email o SMS che si fingono comunicazioni di sanzioni non saldate e sfruttano grafiche e loghi di SEND e PagoPA.
- Banking – Argomento impiegato in 25 campagne di phishing italiane rivolte a clienti di servizi bancari e di pagamento, come Klarna, Banca Ifis, Intesa Sanpaolo, ING, Inbank, Findomestic, PayPal, Nexi, Poste Italiane e Scalapay. Usato inoltre per veicolare i malware BingoMod, RatHat e Remcos.
- Rinnovo – Tema sfruttato in 13 campagne di phishing, di cui 9 italiane, ai danni di Aruba, OVHcloud, Wix, Nameshield, Register, SiteGround e UnitedDomains.
I restanti temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
- Il CERT-AGID ha rilevato una nuova campagna di phishing che utilizza in modo fraudolento il nome, il logo e la grafica dell’Agenzia delle Entrate e dell’Agenzia delle entrate-Riscossione, con l’obiettivo di sottrarre dati personali agli utenti sfruttando come pretesto la richiesta di un presunto “Bonus Vacanze”. A differenza di altre campagne, questa risulta particolarmente curata: il sito fraudolento è organizzato in diverse sezioni e simula anche la procedura di autenticazione con SPID o CieID.
- È stata individuata una nuova campagna di phishing che sfrutta il nome del Fascicolo Sanitario Elettronico. L’email ingannevole chiede all’utente di confermare i propri dati personali, segnalando un presunto blocco imminente della “app FSE”.
- Sono state osservate numerose campagne di phishing ai danni dell’Agenzia delle Entrate che fanno leva su un presunto rimborso IRPEF per sottrarre alle vittime dati personali, tra cui codice fiscale e informazioni della carta di credito. Individuata anche una campagna che richiede invece all’utente codice fiscale, IBAN e altri dati bancari e simula una verifica del secondo fattore di autenticazione tramite SMS.
Malware della settimana
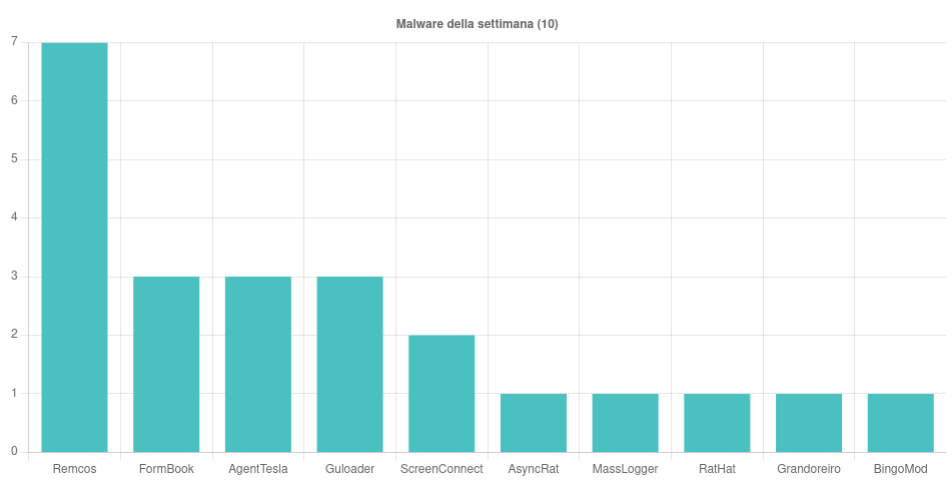
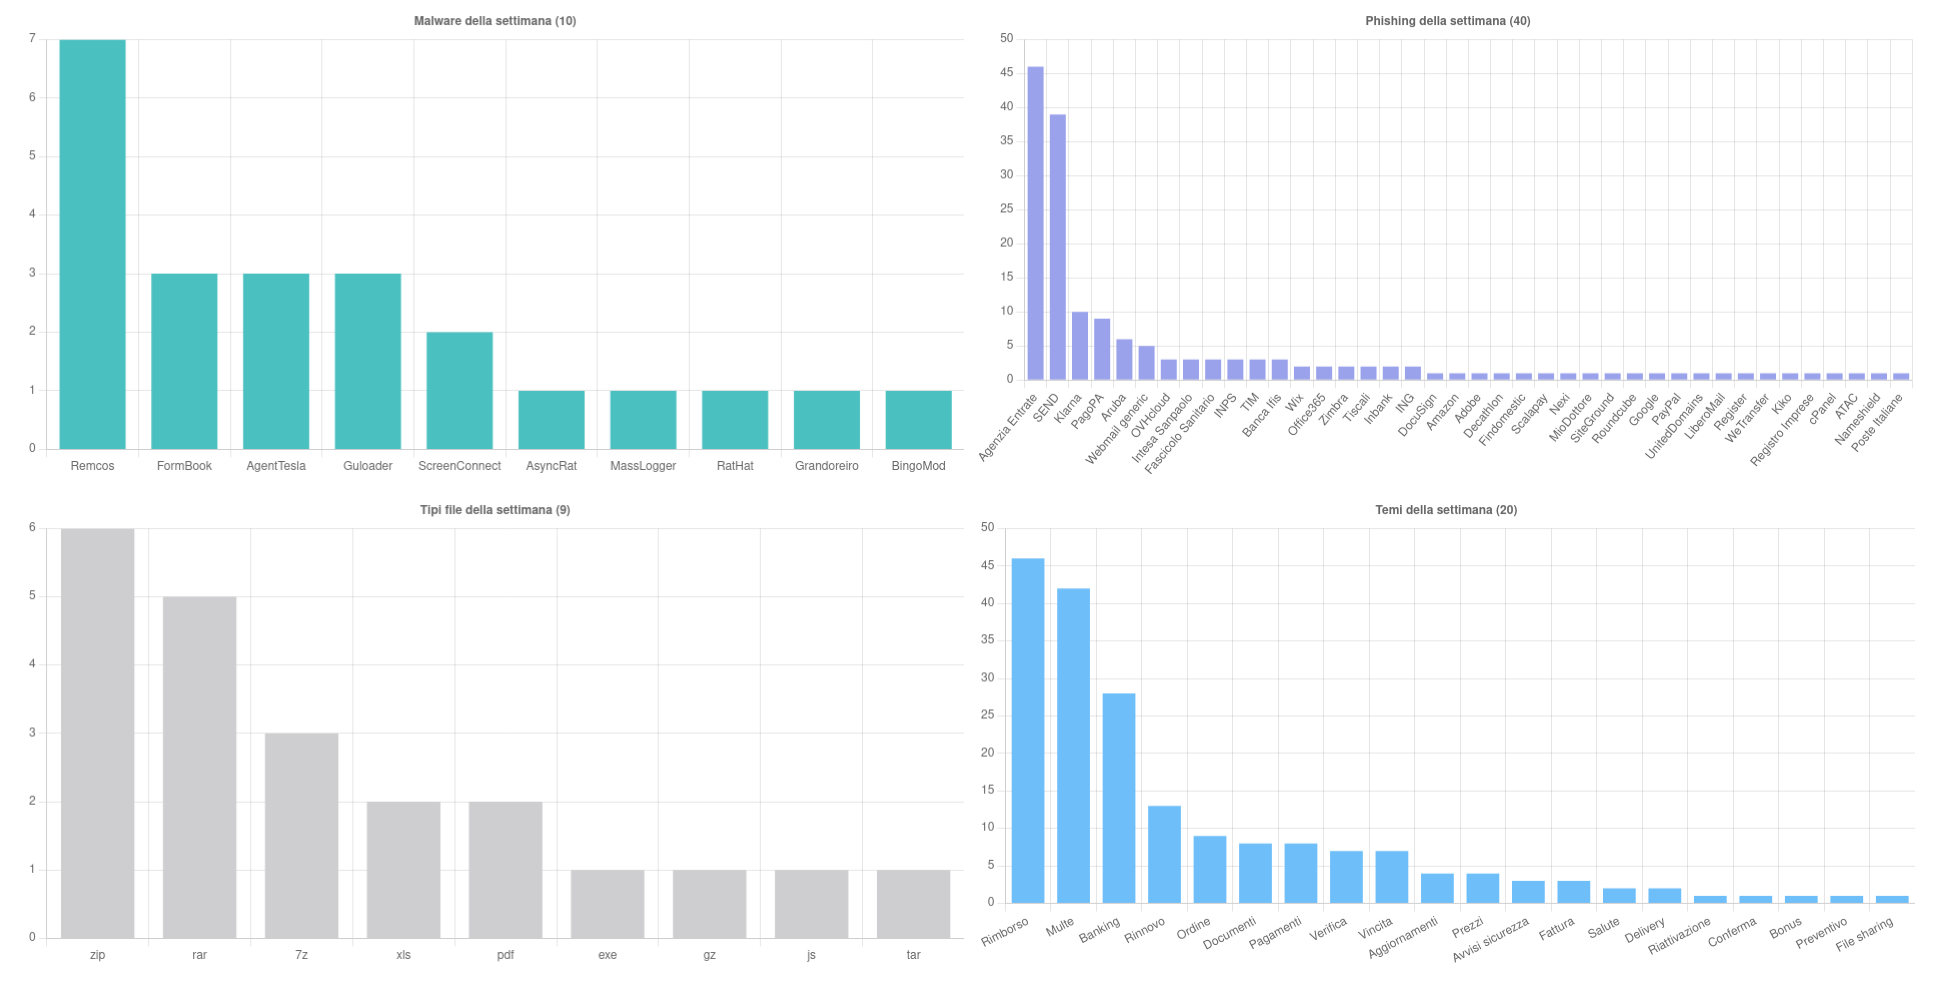
Sono state individuate, nell’arco della settimana, 10 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- Remcos – Rilevate una campagna italiana “Documenti” veicolata tramite link ad archivio ZIP e sei campagne generiche a tema “Delivery”, “Prezzi”, “Ordine” e “Banking” diffuse con allegati RAR, TAR, ZIP, 7Z e XLS.
- AgentTesla – Scoperte tre campagne generiche a tema ordine “Ordine” distribuite mediante allegati RAR, ZIP e 7Z.
- FormBook – Individuate tre campagne generiche ad argomento “Prezzi”, “Documenti” e “Ordine”, tutte veicolate mediante archivi RAR allegati.
- Guloader – Osservate una campagna italiana a tema “Prezzi” diffusa con allegato XLS e due campagne generiche a tema “Ordine” e “Documenti” diffuse con allegati ZIP e 7Z.
- ScreenConnect – Rilevate due campagne generiche a tema “Pagamenti” e “Documenti” distribuite con email o documenti PDF contenti link a script malevoli.
- Osservate una campagna italiana BingoMod e una generica RatHat a tema “Banking”, veicolate tramite SMS contenenti link per il download di APK malevoli per dispositivi Android.
- AsyncRat – Scoperta una campagna generica a tema “Documenti” diffusa mediante email contenente link a script JS malevolo.
- Grandoreiro – Individuata una campagna generica ad argomento “Fattura” diffusa tramite link che permettono il download di archivi ZIP.
- MassLogger – Osservata una campagna italiana a tema “Ordine” distribuita per mezzo di allegato ZIP.
Phishing della settimana
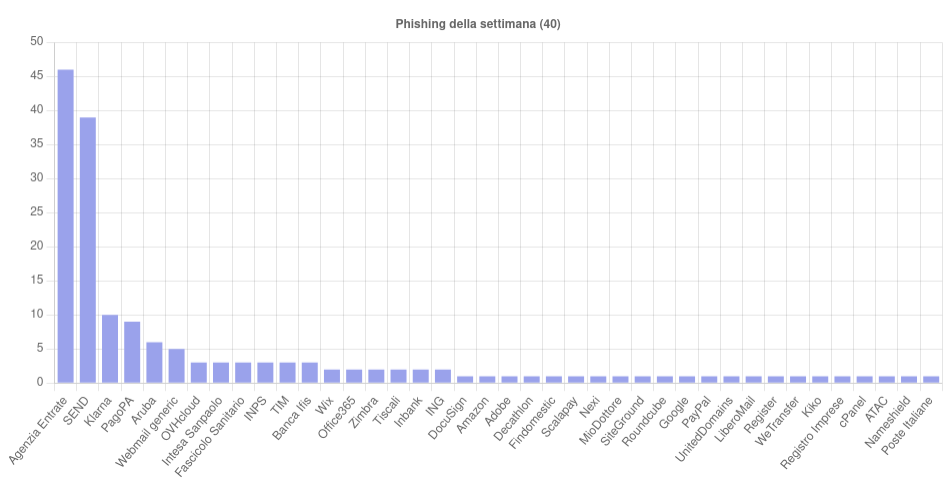
Sono 40 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema Agenzia delle Entrate e SEND.
Formati di file principalmente utilizzati per veicolare i malware

Canali di diffusione
Campagne mirate e generiche