16/09/2026
Agenzia Entrate bonus phishing
Il CERT-AGID ha rilevato una nuova campagna che utilizza in modo fraudolento il nome, il logo e la grafica dell’Agenzia delle Entrate e dell’Agenzia delle entrate-Riscossione, con l’obiettivo di sottrarre dati personali agli utenti. Il nuovo pretesto utilizzato è la presentazione di una richiesta per un presunto “Bonus Vacanze”.
A differenza della maggior parte delle campagne di phishing che sfruttano il nome dell’ente, questa risulta particolarmente curata. La pagina fraudolenta non si limita infatti a proporre un semplice modulo da compilare, ma riproduce un sito più articolato, organizzato in diverse sezioni e con una procedura suddivisa in più passaggi. Una struttura pensata per rendere la pagina più credibile e indurre l’utente a proseguire fino all’inserimento dei propri dati.
Descrizione del flusso di attacco
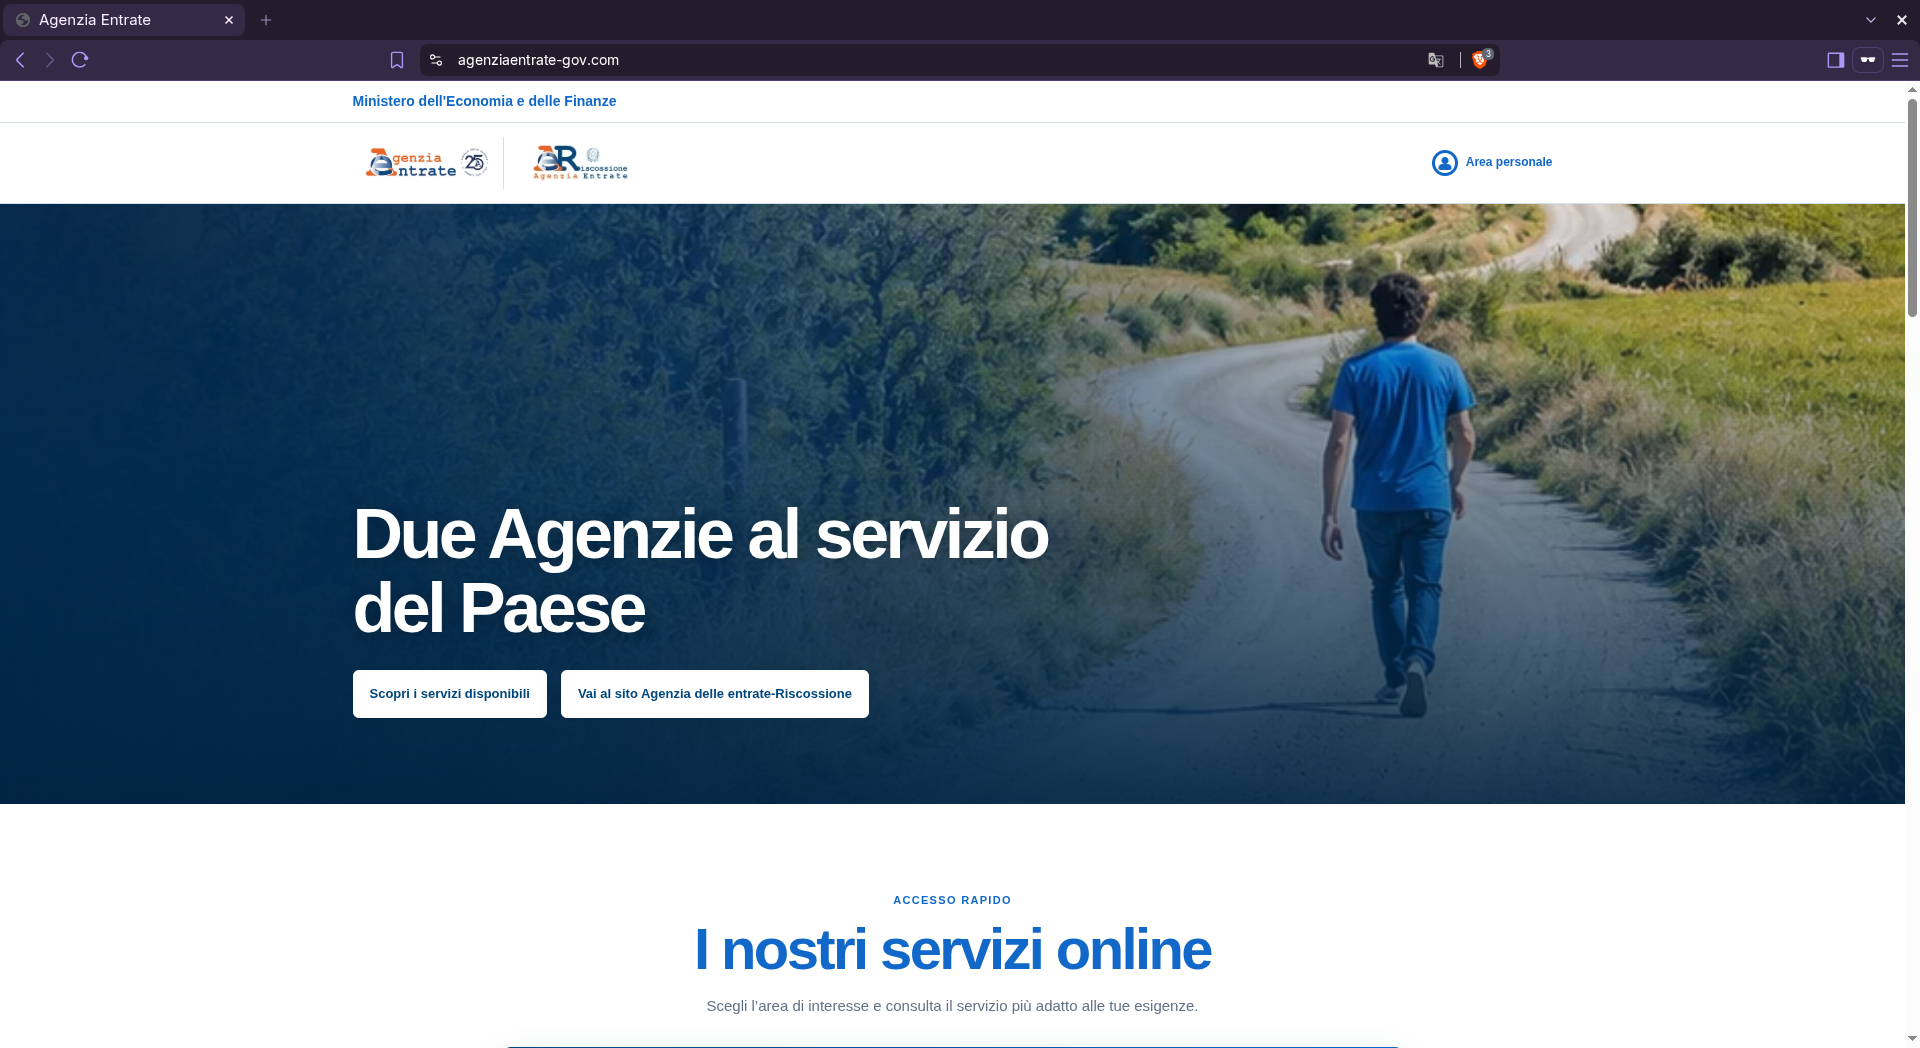
La homepage del sito fraudolento riproduce in modo piuttosto fedele la home del portale dell’Agenzia delle Entrate. Diversi collegamenti presenti nella pagina rimandano al sito ufficiale dell’Agenzia, contribuendo a rendere il portale malevolo più credibile.
Fa eccezione il pulsante “Scopri i servizi disponibili”, che indirizza l’utente verso un’altra pagina dello stesso sito fraudolento.
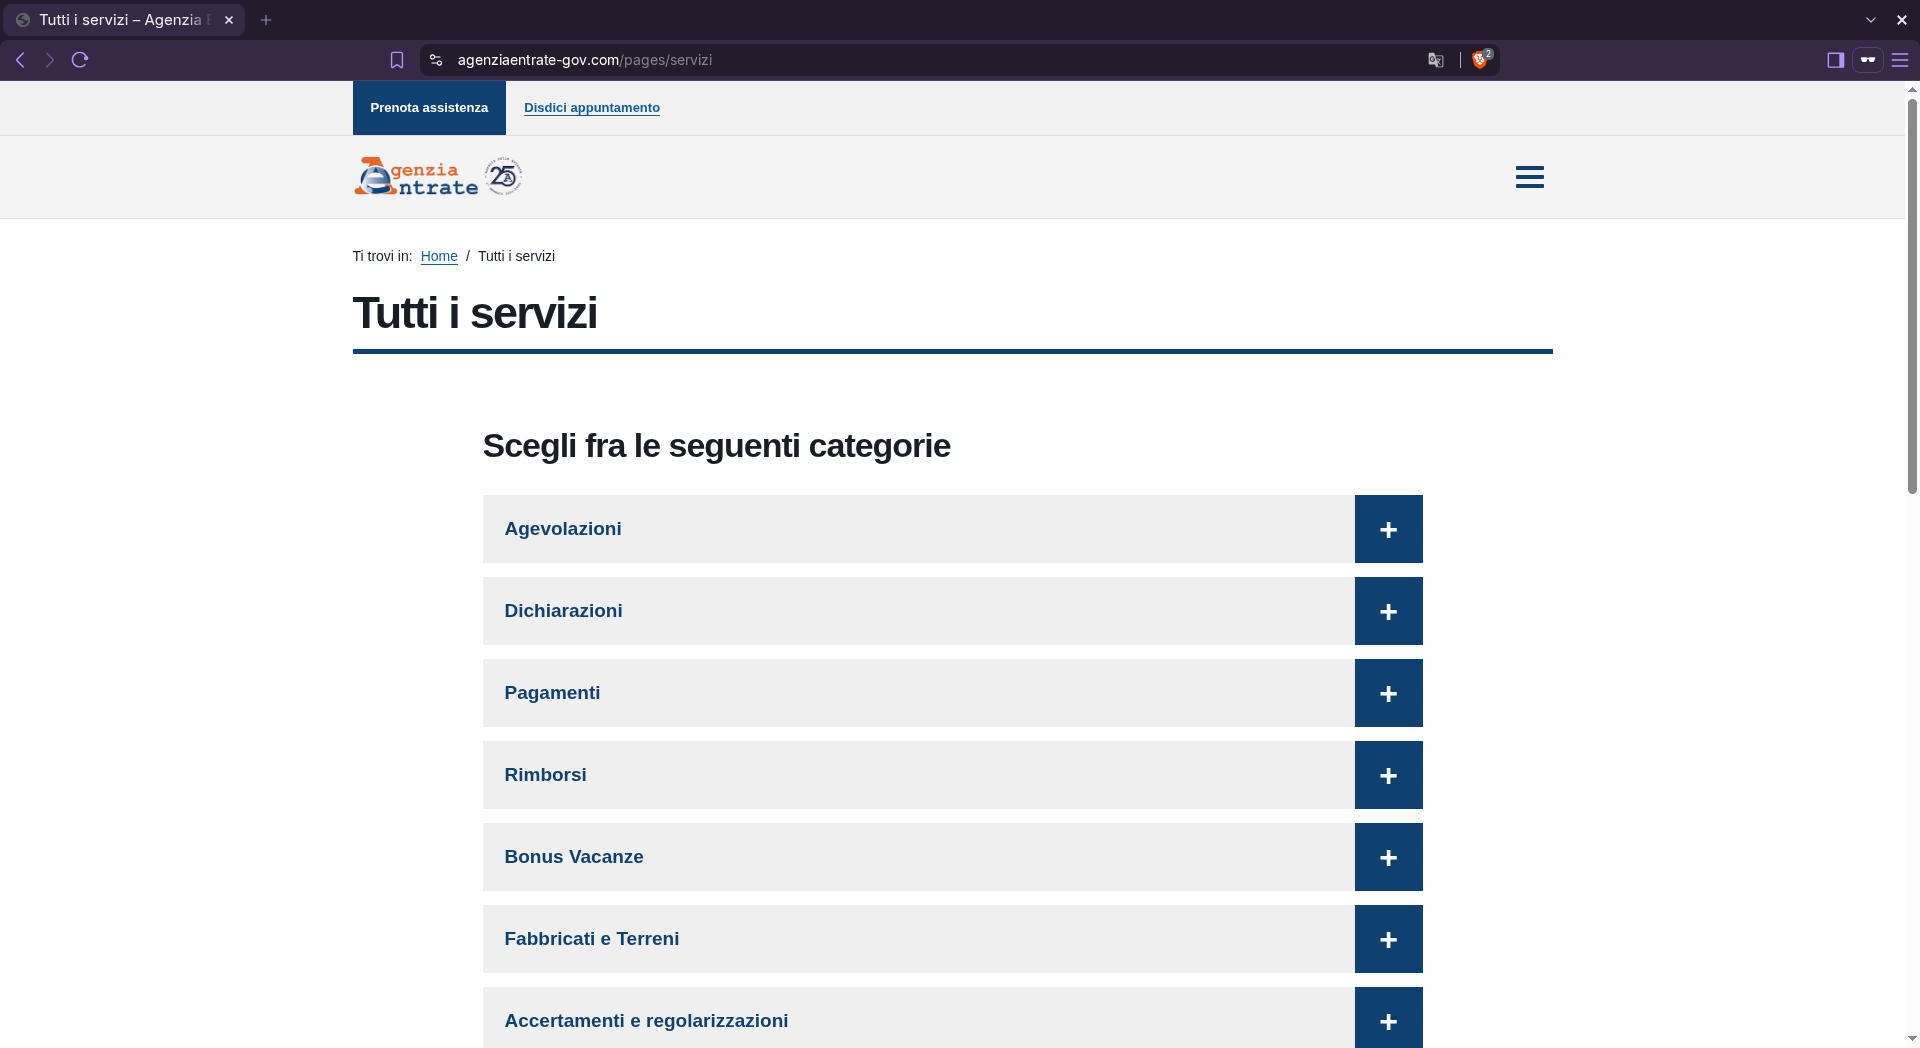
Anche la pagina “Tutti i servizi” contiene numerosi collegamenti a contenuti del portale istituzionale. Tra questi compare però la voce “Bonus Vacanze”, che conduce a una falsa pagina di login. All’utente vengono proposte le consuete modalità di accesso tramite SPID e CieID, affiancate da una terza opzione, “Altro”, che invita a effettuare l’accesso caricando manualmente i propri documenti.
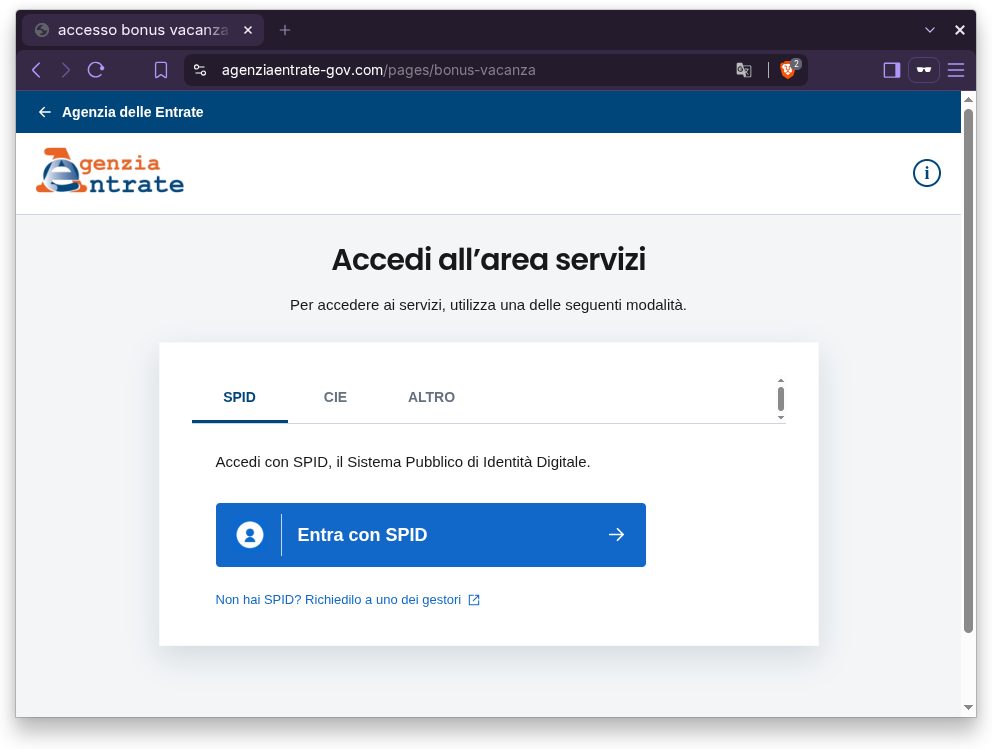
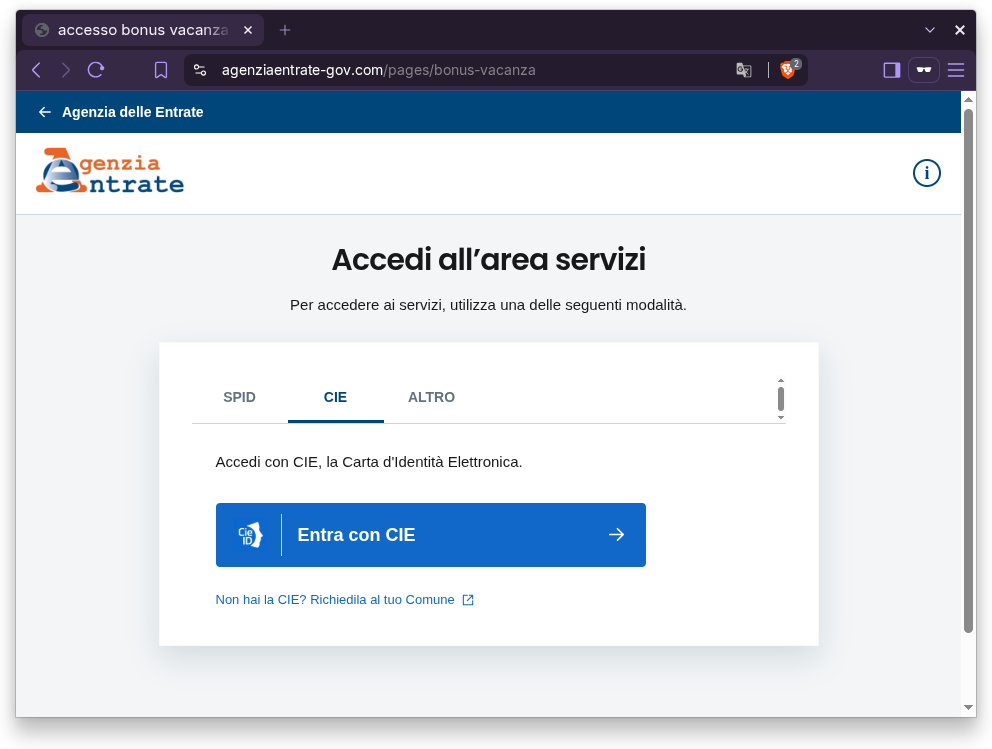
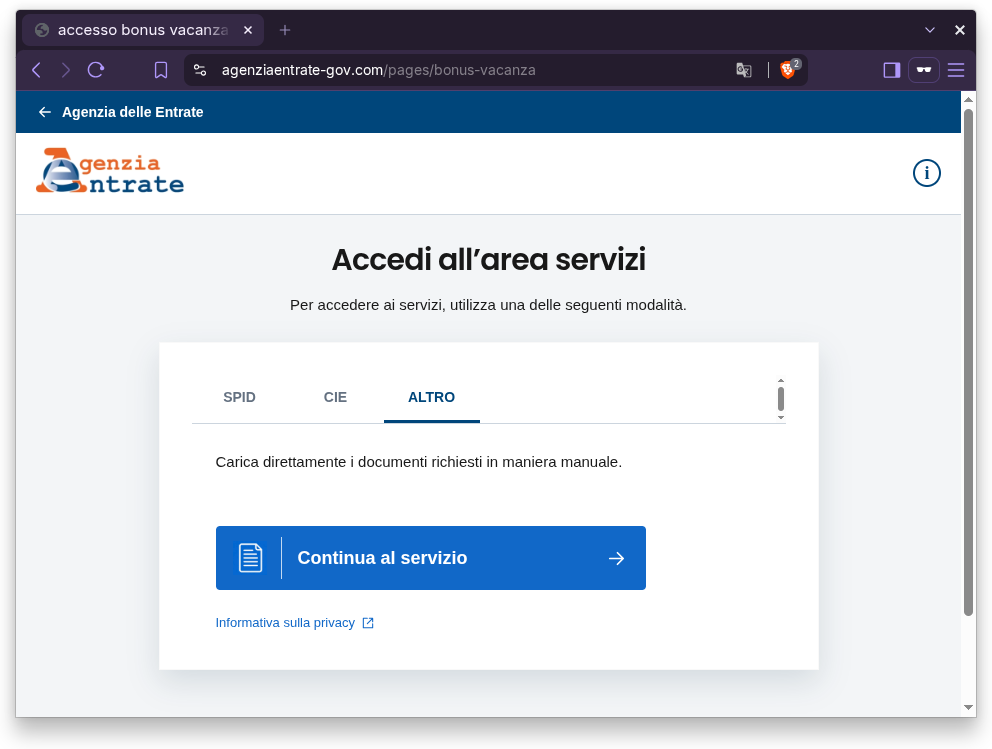
Se l’utente sceglie di accedere tramite SPID o CieID, viene reindirizzato a una pagina autentica del gestore selezionato, un Identity Provider SPID oppure il Ministero dell’Interno, per effettuare l’autenticazione sul vero portale dell’Agenzia delle Entrate.
A questo punto la vittima ha già navigato tra diverse pagine dall’aspetto realistico e ha persino interagito con un’autentica pagina di autenticazione, ed è quindi plausibile che eventuali dubbi sull’affidabilità del sito si siano progressivamente ridotti, inducendola a proseguire.
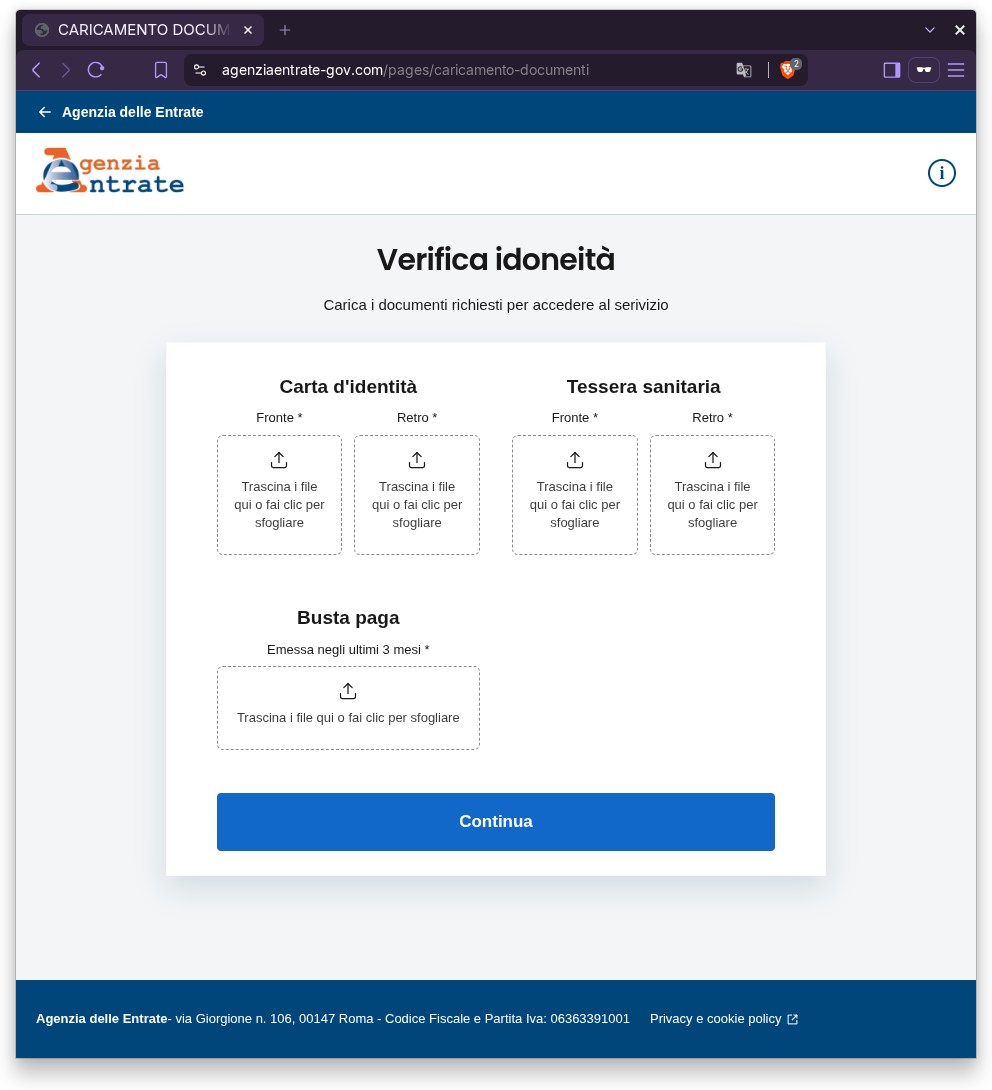
Se invece l’utente seleziona la terza modalità di accesso, come indicato dalle istruzioni presenti nella comunicazione esca, viene mostrata una schermata che richiede il caricamento delle fotografie del fronte e del retro della carta d’identità e della tessera sanitaria, oltre a una copia delle buste paga degli ultimi tre mesi. Nei passaggi successivi viene inoltre richiesto di caricare un selfie e di fornire numero di telefono e indirizzo e-mail.
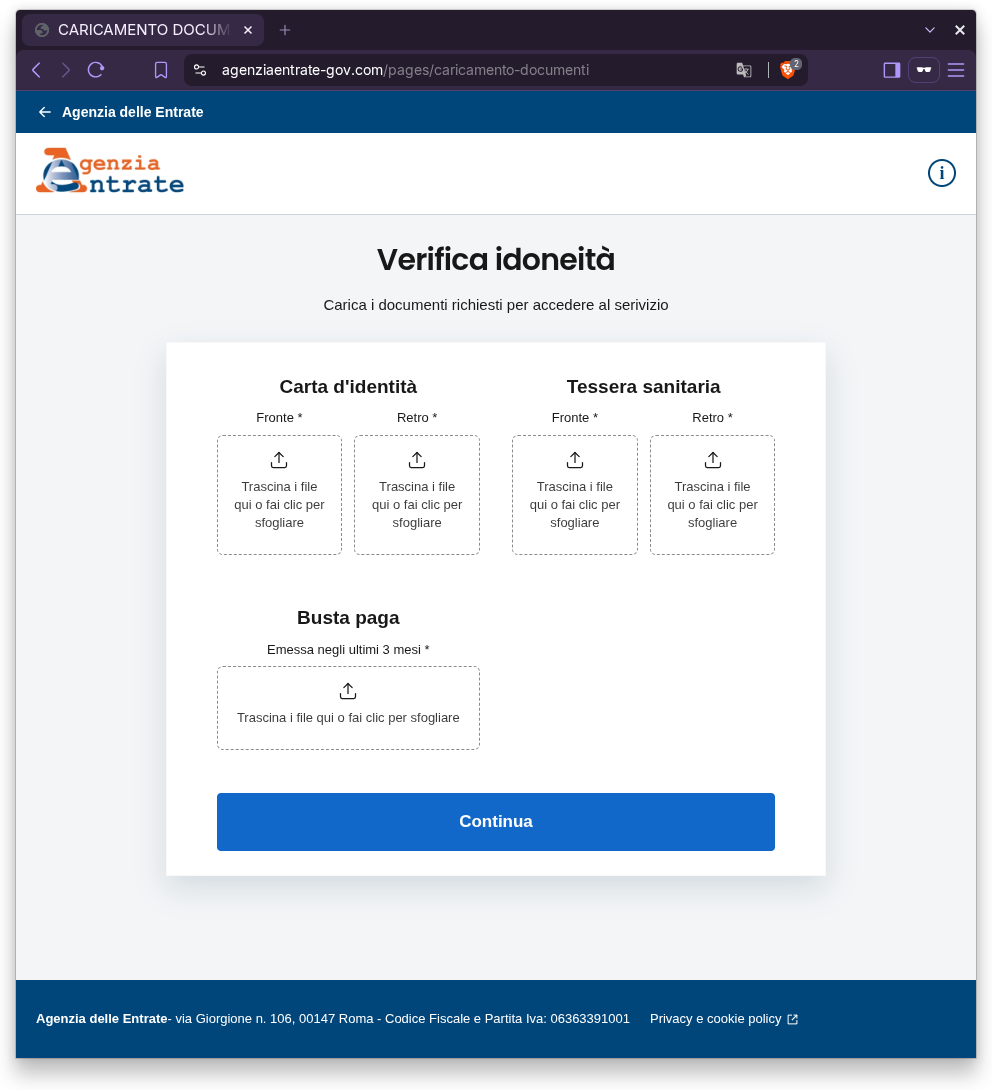
La raccolta di una quantità così ampia di informazioni personali e documenti espone le vittime a rischi rilevanti. I dati sottratti possono infatti essere utilizzati per tentare frodi e furti d’identità, ad esempio presentando richieste di finanziamento o di prestito a nome della vittima.
Azioni di contrasto
Al fine di prevenire le possibili sottrazioni di dati, Il CERT-AGID ha avvisato l’Ente interessato e ha richiesto la disattivazione del sito ospitante la pagina di phishing. Gli Indicatori di Compromissione (IoC) relativi alla campagna sono stati diramati attraverso il feed del CERT-AGID verso le strutture accreditate.
Indicatori di Compromissione
Al fine di rendere pubblici i dettagli della campagna odierna si riportano di seguito gli IoC rilevati:
Link: Download IoC