▌漏洞描述 MLflow 是开源 AI 工程平台,常用于机器学习模型、智能体和大语言模型的实验跟踪、模型注册及运行管理,可能承载模型、实验数据和云端服务连接信息 2026-8-25 18:1:1 Author: nosec.org(查看原文) 阅读量:36 收藏
▌漏洞描述
MLflow 是开源 AI 工程平台,常用于机器学习模型、智能体和大语言模型的实验跟踪、模型注册及运行管理,可能承载模型、实验数据和云端服务连接信息。
MLflow 官方披露 Webhook 投递功能存在服务器端请求伪造漏洞(CVE-2026-64849,严重,CVSS 9.3)。受影响版本的 Webhook URL 仅在初始校验时验证目标地址,但后续请求会跟随重定向或重新解析域名,导致攻击者可借助未认证的 Webhook 测试接口访问内网、回环地址或云元数据服务,并读取响应内容。公开渠道已出现恶意扫描利用活动。
▌利用条件
利用条件:攻击者能够通过网络访问 MLflow Tracking Server,且目标运行受影响版本。默认未启用认证的 MLflow 服务中,Webhook 相关接口可被未认证访问;攻击者无需已有 MLflow 账户或用户交互。
大致利用链路:未认证攻击者访问暴露的 MLflow Tracking Server -> 创建或触发 Webhook 测试流程 -> 初始 URL 校验通过后,Webhook 投递过程跟随重定向或在后续连接中重新解析目标地址 -> 服务端请求被引导至内网、回环或云元数据服务 -> 测试接口将响应状态及内容返回给攻击者,造成内部资源或云凭据泄露。
▌威胁状态分析
MLflow Tracking Server 常部署于研发、数据分析和 AI/机器学习平台环境,并可能与模型仓库、对象存储、云服务和内部管理系统互通。公网暴露或缺少访问控制的实例,容易成为外部攻击者访问内部网络资源的入口。
公开渠道已披露恶意扫描利用活动。漏洞利用成功后,攻击者可读取内部 HTTP 服务响应或云元数据,获取云访问凭据、内部服务信息及其他敏感数据,并可能据此进一步访问关联资源。
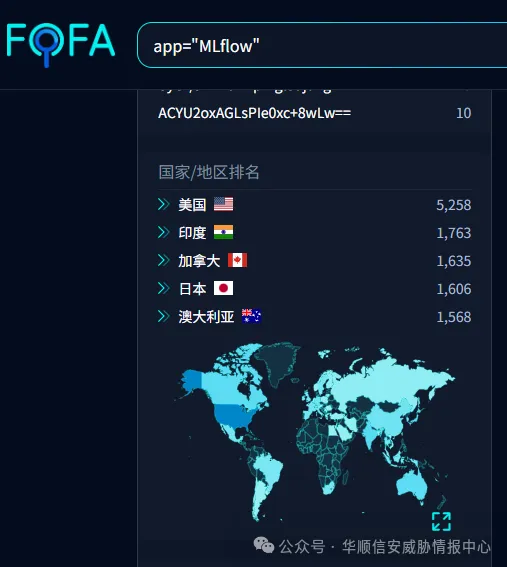
通过 FOFA 测绘可以看到,全球暴露在公网的 MLflow 相关资产约为 27,145 条,其中美国的资产占比较高。
重点关注环境下是否存在高危场景:
- MLflow Tracking Server 对公网、办公网或非可信网络开放。
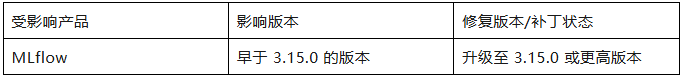
- 使用早于 3.15.0 的 MLflow 版本,且未完成升级验证。
- 服务以默认配置运行,未启用认证或未对 Webhook 相关接口实施访问控制。
- 服务器可访问云元数据服务、对象存储、模型仓库或内部管理接口。
- 测试环境、历史实例或第三方维护的 MLflow 服务未纳入统一版本和访问控制管理
▌排查和修复建议
- 梳理 MLflow Tracking Server 资产,核验实际版本、部署位置及网络暴露情况。
- 优先处理公网暴露、未启用认证及可访问云元数据或内部服务的实例。
- 按官方建议升级至 MLflow 3.15.0 或更高版本。
- 暂无法升级时,限制 Tracking Server 仅向可信用户和业务网段开放,并限制 Webhook 相关接口的访问范围;该措施不能替代版本修复。
- 检查 Webhook 配置和投递记录,重点排查异常外部地址、重定向行为及对内网、回环或云元数据地址的访问痕迹。
- 审计云访问凭据、对象存储访问日志及内部服务日志,发现异常时及时轮换相关凭据。
- 修复后复核测试环境、历史实例和第三方托管服务,确认均已完成升级和访问控制加固。
▌产品支持情况
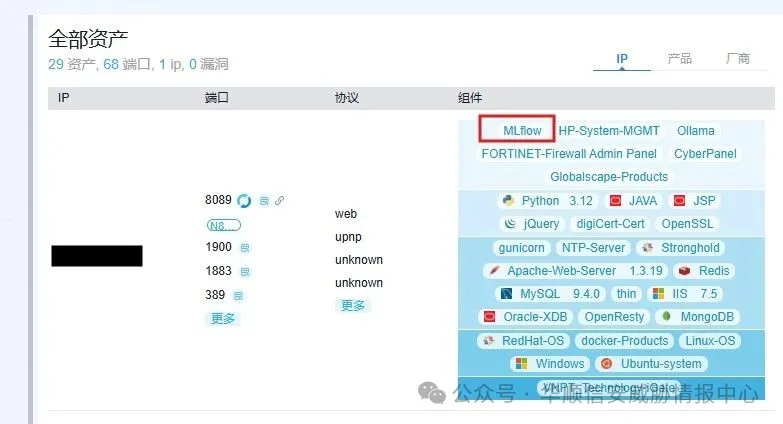
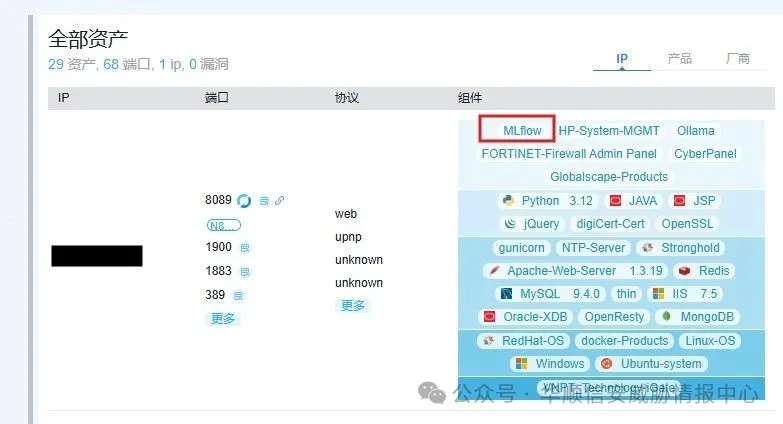
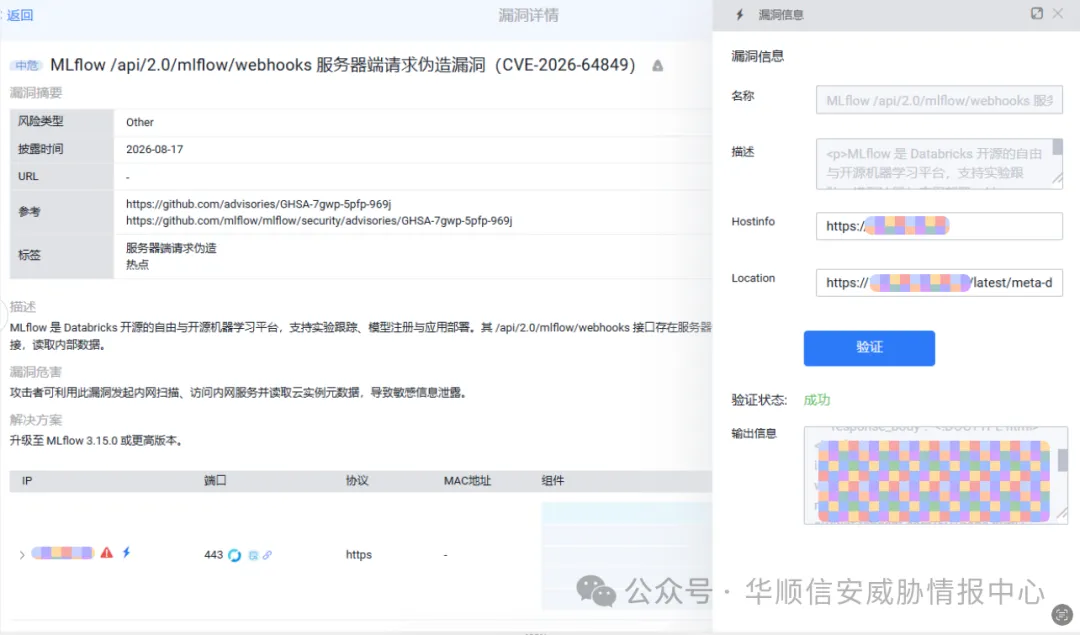
华顺信安全产线产品已支持 MLflow 相关产品组件暴露面风险资产规则识别及 CVE-2026-64849 漏洞检测(EXP),缩短从“知道有漏洞”到“找到资产并完成处置”的时间差。
▌参考
如有侵权请联系:admin#unsafe.sh