【漏洞预警】SmarterMail ConnectToHub /api/v1/settings/s...
好,我现在需要帮用户总结一篇文章的内容,控制在一百个字以内。首先,我得仔细阅读用户提供的文章内容,了解主要信息。 文章讲的是SmarterMail软件中的一个高危漏洞,CVE-2026-24423。这个漏洞存在于ConnectToHub API接口,因为没有身份验证,攻击者可以构造特定请求,诱导服务器连接到恶意服务器,进而执行恶意命令。这会导致远程代码执行,控制整个系统,造成数据泄露和中断。 接下来,我需要提取关键点:软件名称、漏洞名称、风险等级、漏洞原因、影响后果、修复建议以及检测工具。然后把这些信息浓缩成简短的句子。 要注意用词简洁明了,避免使用复杂的术语。同时,确保不超过一百个字。最后检查是否有遗漏的重要信息,并调整句子结构使其流畅自然。 </think> SmarterMail ConnectToHub API接口存在未验证访问者身份的高危漏洞(CVE-2026-24423),攻击者可构造特定请求诱导服务器连接恶意HTTP服务器并执行恶意命令,导致远程代码执行和系统完全控制。建议用户更新至Build 9511及以上版本以修复漏洞。 2026-1-29 19:59:24 Author: nosec.org(查看原文) 阅读量:35 收藏
好,我现在需要帮用户总结一篇文章的内容,控制在一百个字以内。首先,我得仔细阅读用户提供的文章内容,了解主要信息。 文章讲的是SmarterMail软件中的一个高危漏洞,CVE-2026-24423。这个漏洞存在于ConnectToHub API接口,因为没有身份验证,攻击者可以构造特定请求,诱导服务器连接到恶意服务器,进而执行恶意命令。这会导致远程代码执行,控制整个系统,造成数据泄露和中断。 接下来,我需要提取关键点:软件名称、漏洞名称、风险等级、漏洞原因、影响后果、修复建议以及检测工具。然后把这些信息浓缩成简短的句子。 要注意用词简洁明了,避免使用复杂的术语。同时,确保不超过一百个字。最后检查是否有遗漏的重要信息,并调整句子结构使其流畅自然。 </think> SmarterMail ConnectToHub API接口存在未验证访问者身份的高危漏洞(CVE-2026-24423),攻击者可构造特定请求诱导服务器连接恶意HTTP服务器并执行恶意命令,导致远程代码执行和系统完全控制。建议用户更新至Build 9511及以上版本以修复漏洞。 2026-1-29 19:59:24 Author: nosec.org(查看原文) 阅读量:35 收藏
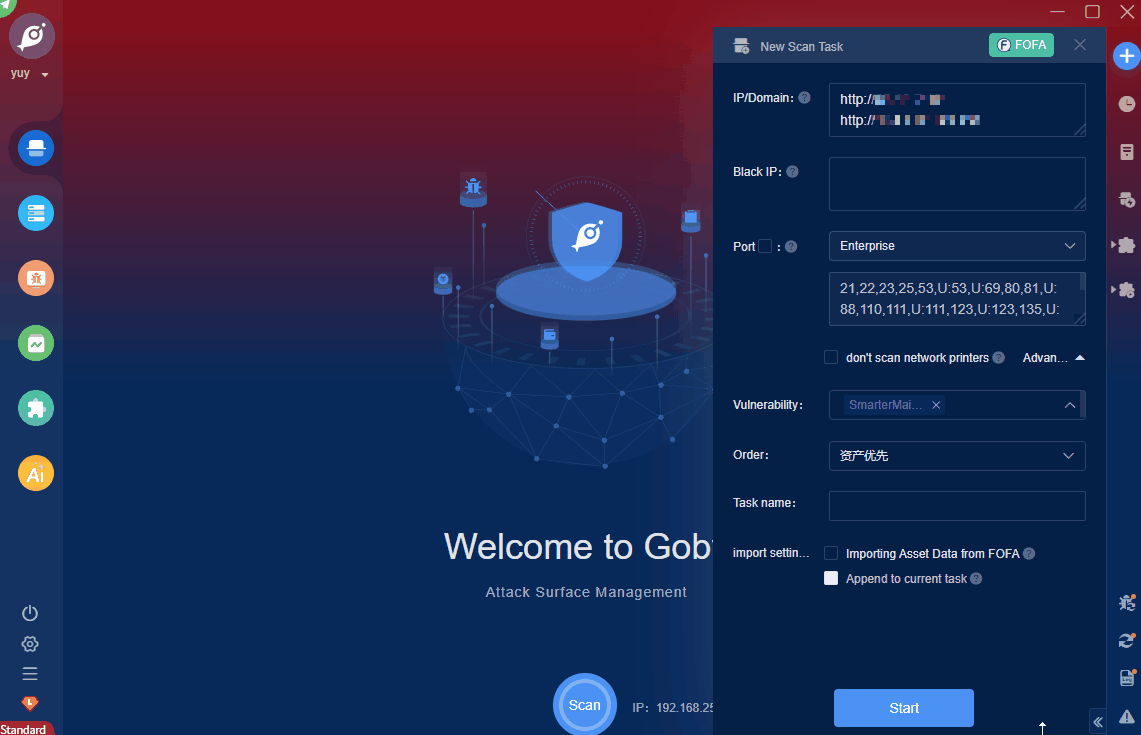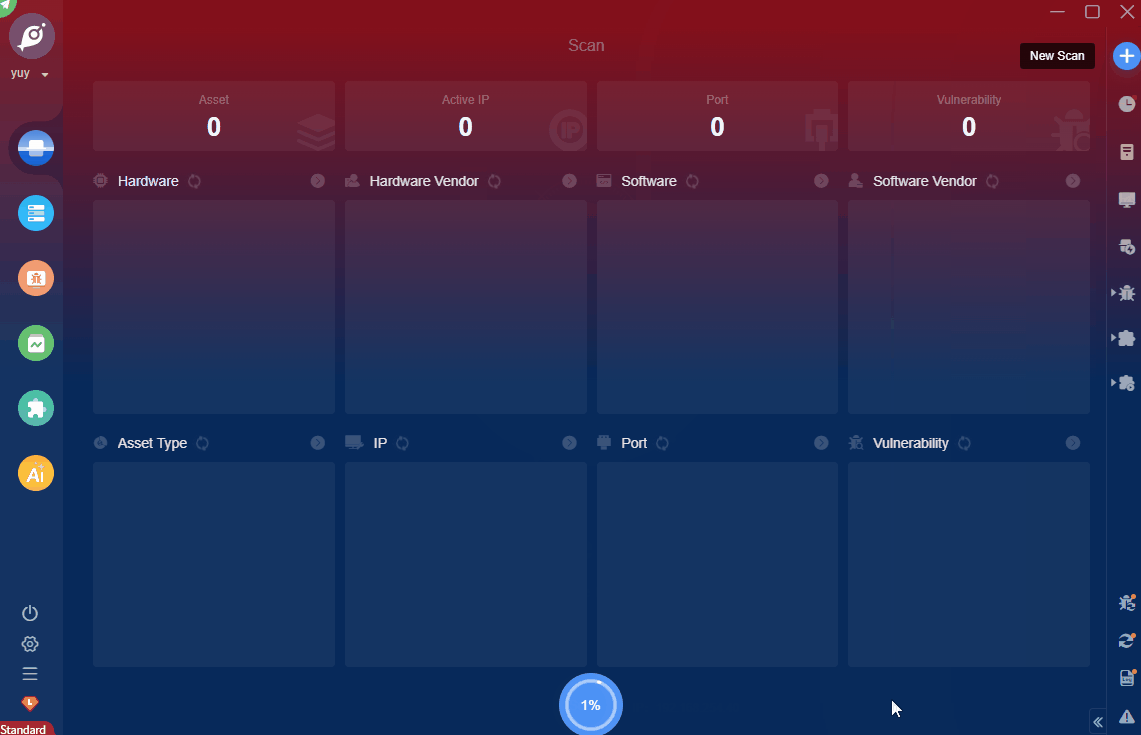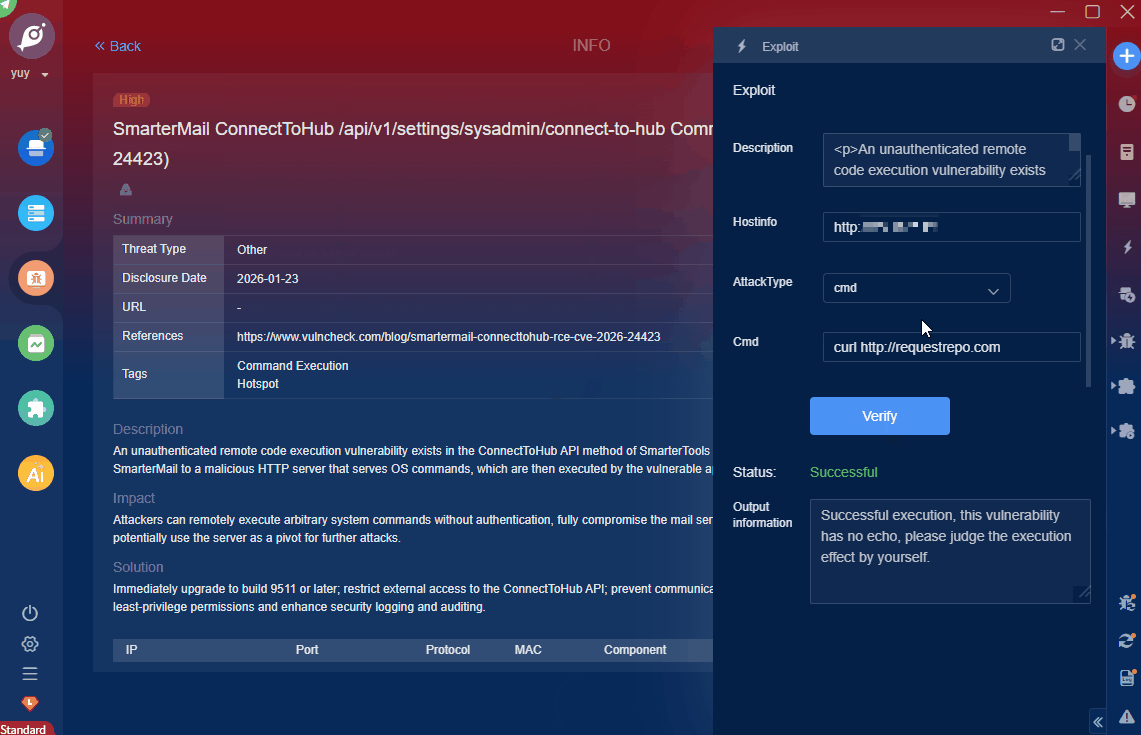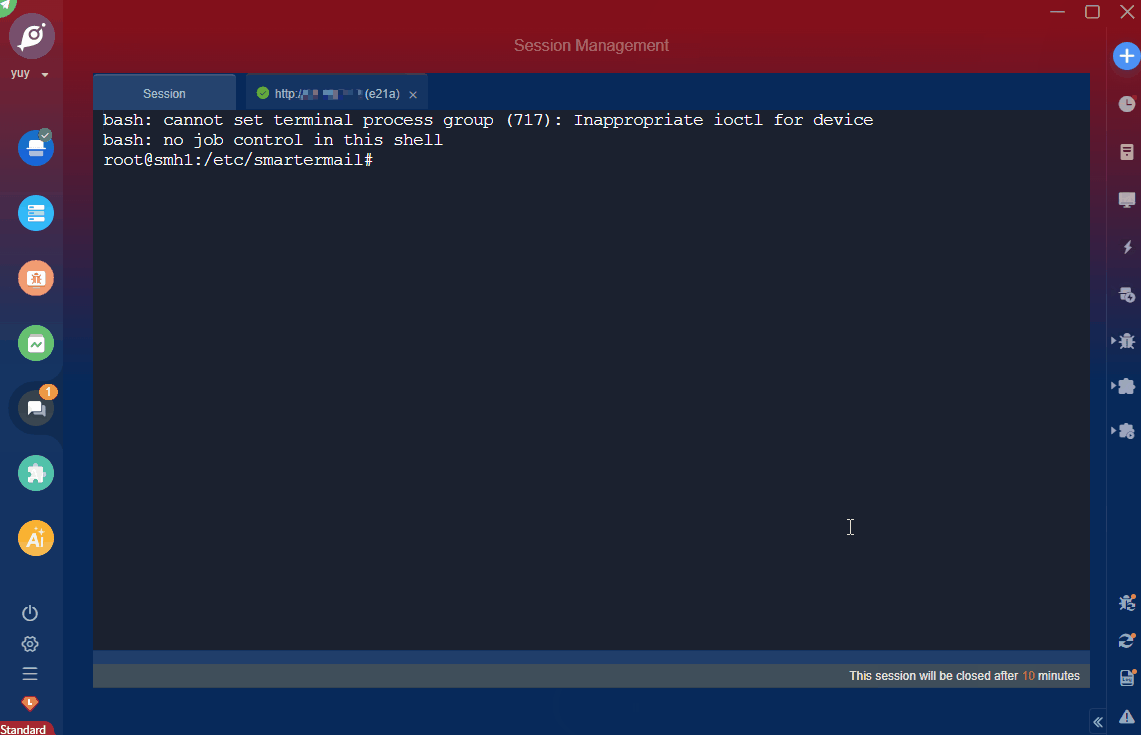
漏洞名称:SmarterMail ConnectToHub /api/v1/settings/sysadmin/connect-to-hub 命令执行漏洞(CVE-2026-24423)
风险等级:
高危风险
漏洞描述:
SmarterMail 是一款由 SmarterTools 公司开发的企业级邮件服务器软件,适用于 Windows 平台。它提供完整的电子邮件、日历、联系人、任务管理和即时消息功能,支持标准协议如 SMTP、POP3、IMAP 以及 CalDAV 和 CardDAV,便于与各类邮件客户端(如 Outlook、Thunderbird、移动设备等)集成。
该漏洞源于 ConnectToHub API 接口未对访问者进行身份验证。攻击者可通过构造特定请求,诱导 SmarterMail 服务器指向恶意 HTTP 服务器,进而向 SmarterMail 返回恶意操作系统命令。攻击者可以远程执行任意命令,完全控制受影响的系统,导致数据泄露、服务中断等严重后果。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
FOFA自检语句:
app="SmarterTools-SmarterMail"
受影响版本:
SmarterMail < Build 9511
临时修复方案:
官方已发布安全补丁,请及时更新至最新版本:
SmarterMail >= Build 9511
下载地址:
https://www.smartertools.com/smartermail/downloads
漏洞检测工具:
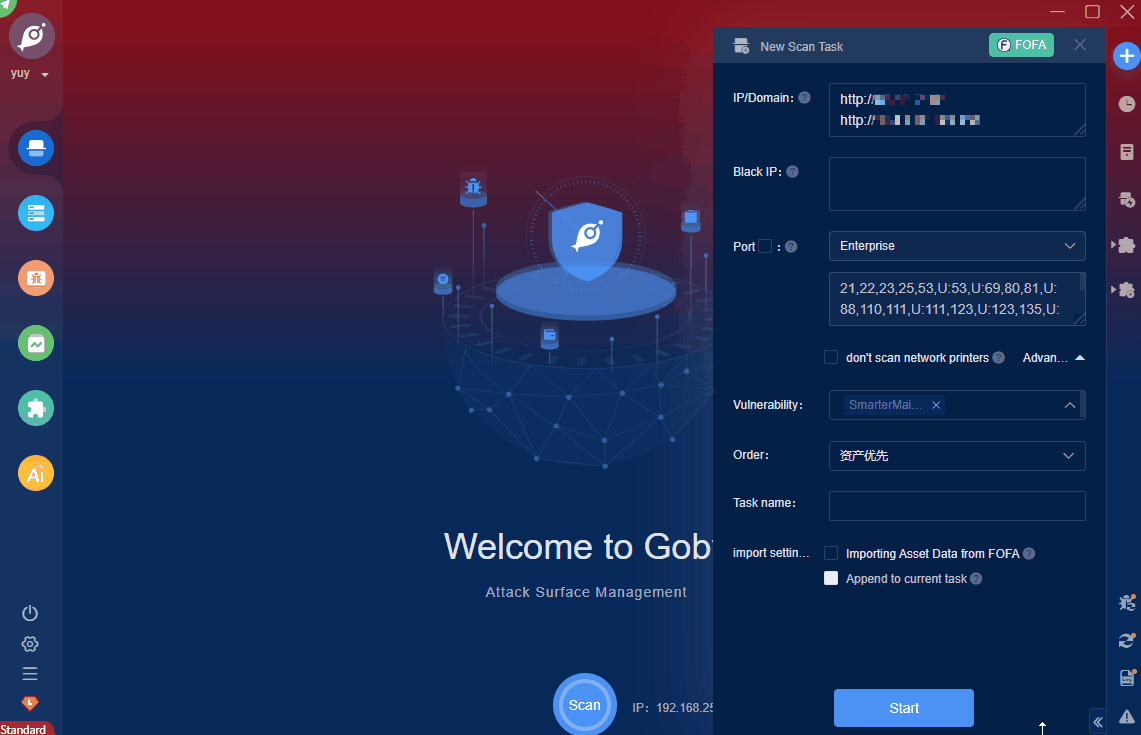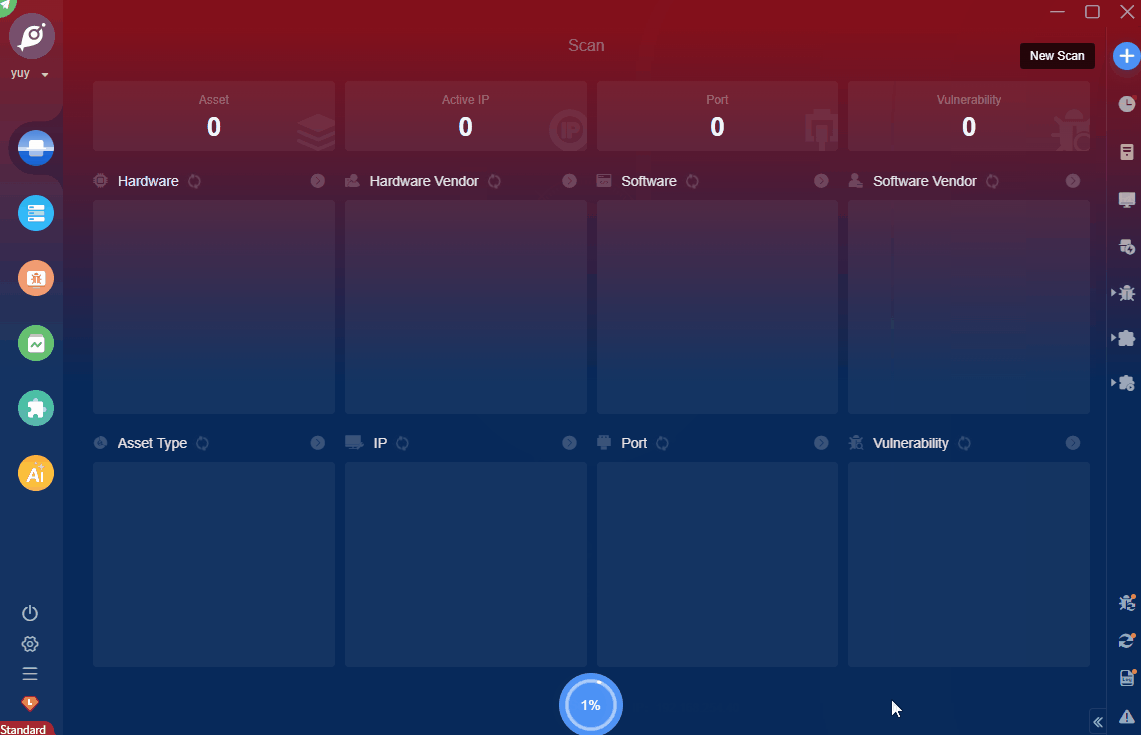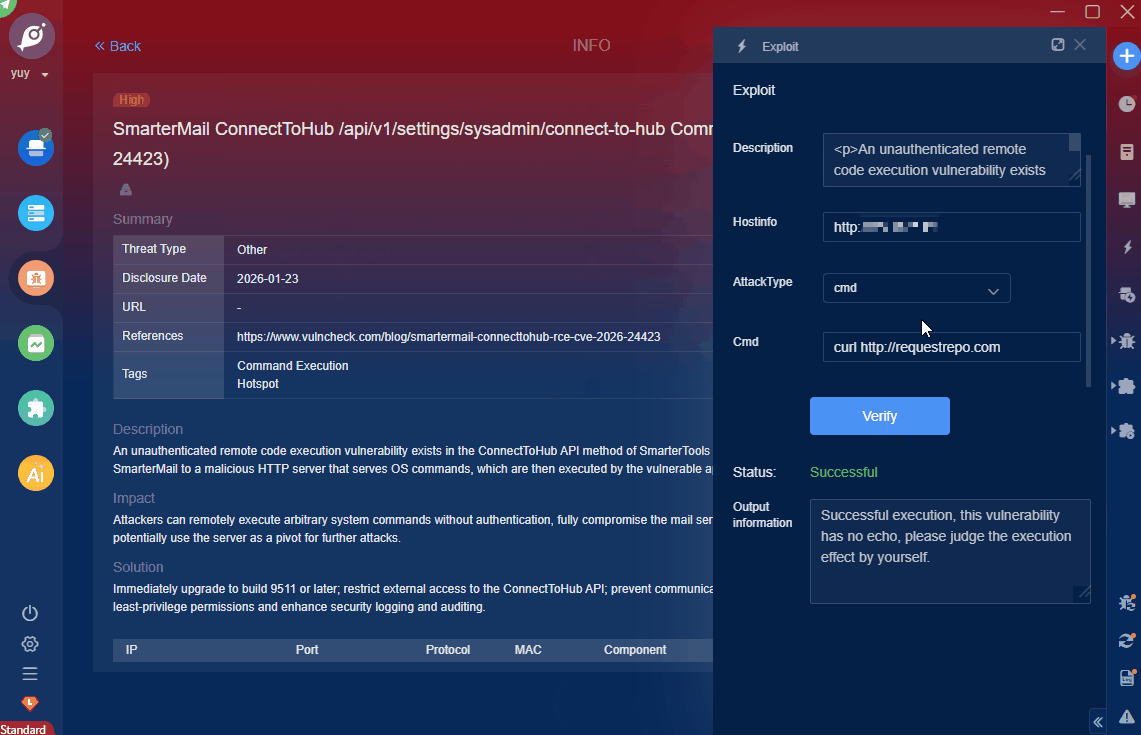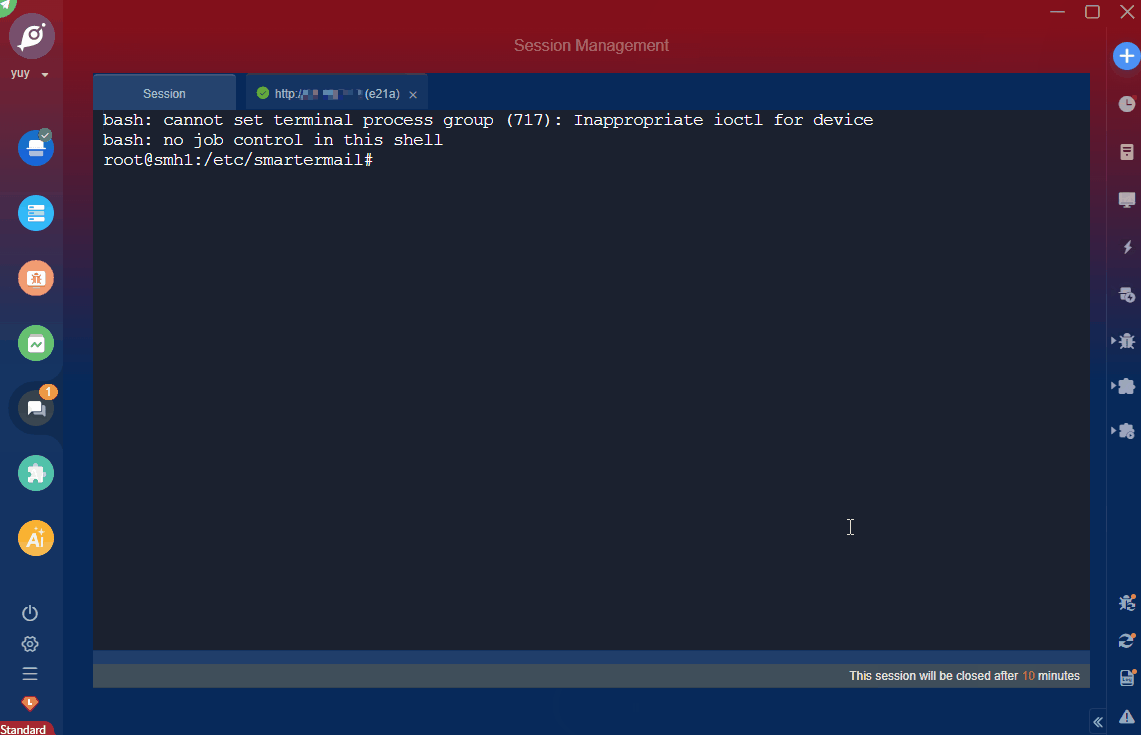
鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下:
文章来源: https://nosec.org/home/detail/5936.html
如有侵权请联系:admin#unsafe.sh
如有侵权请联系:admin#unsafe.sh