【漏洞预警】Moltbot(Clawdbot)Gateways 未授权访问漏洞
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”之类的开头。直接写描述就行。好的,我先看看文章内容。 文章讲的是Moltbot(以前叫Clawdbot)的一个高危漏洞。它是一个开源的AI智能体,功能挺强大的,能通过聊天软件接收指令,直接操控电脑执行任务,还有持久记忆能力。这听起来挺有用的,但漏洞也很严重。 漏洞的原因是认证逻辑有缺陷。当部署在NGINX或Caddy这些反向代理服务器上,并且没有正确配置gateway.trustedProxies的时候,外部请求的源IP会被代理服务器替换为127.0.0.1。而Moltbot默认信任来自localhost的连接,并自动授予权限。这样一来,攻击者就可以绕过认证机制,直接访问和控制Moltbot实例了。 攻击者一旦得逞,可以通过提示注入、响应篡改等方式操纵AI助手,窃取敏感数据,包括第三方服务凭证等遥测数据。这对企业来说危害极大,可能导致核心业务数据泄露。 建议企业立即排查并修复所有暴露在公网的Moltbot实例。还提到了临时修复方案和检测工具的信息。 好的,现在要总结成一百个字以内。我需要抓住关键点:Moltbot存在未授权访问漏洞,高危风险;原因是在反向代理下未配置gateway.trustedProxies导致源IP被替换为localhost;攻击者可绕过认证控制AI助手窃取敏感数据;建议修复配置。 所以总结的话大概是:Moltbot因反向代理配置不当导致未授权访问漏洞,攻击者可操控AI助手窃取敏感数据。 </think> Moltbot因反向代理配置不当导致未授权访问漏洞,攻击者可操控AI助手窃取敏感数据。 2026-1-29 19:59:21 Author: nosec.org(查看原文) 阅读量:41 收藏
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”之类的开头。直接写描述就行。好的,我先看看文章内容。 文章讲的是Moltbot(以前叫Clawdbot)的一个高危漏洞。它是一个开源的AI智能体,功能挺强大的,能通过聊天软件接收指令,直接操控电脑执行任务,还有持久记忆能力。这听起来挺有用的,但漏洞也很严重。 漏洞的原因是认证逻辑有缺陷。当部署在NGINX或Caddy这些反向代理服务器上,并且没有正确配置gateway.trustedProxies的时候,外部请求的源IP会被代理服务器替换为127.0.0.1。而Moltbot默认信任来自localhost的连接,并自动授予权限。这样一来,攻击者就可以绕过认证机制,直接访问和控制Moltbot实例了。 攻击者一旦得逞,可以通过提示注入、响应篡改等方式操纵AI助手,窃取敏感数据,包括第三方服务凭证等遥测数据。这对企业来说危害极大,可能导致核心业务数据泄露。 建议企业立即排查并修复所有暴露在公网的Moltbot实例。还提到了临时修复方案和检测工具的信息。 好的,现在要总结成一百个字以内。我需要抓住关键点:Moltbot存在未授权访问漏洞,高危风险;原因是在反向代理下未配置gateway.trustedProxies导致源IP被替换为localhost;攻击者可绕过认证控制AI助手窃取敏感数据;建议修复配置。 所以总结的话大概是:Moltbot因反向代理配置不当导致未授权访问漏洞,攻击者可操控AI助手窃取敏感数据。 </think> Moltbot因反向代理配置不当导致未授权访问漏洞,攻击者可操控AI助手窃取敏感数据。 2026-1-29 19:59:21 Author: nosec.org(查看原文) 阅读量:41 收藏
漏洞名称:Moltbot(Clawdbot)Gateways 未授权访问漏洞
风险等级:
高危风险
漏洞描述:
Clawdbot(现已更名为Moltbot)是一款于2026年发布的开源个人AI智能体,在GitHub 拥有 96.3k star。它采用本地优先架构,能通过常用聊天软件接收指令,直接操控电脑执行任务,并具备持久记忆能力。其定位是一个能真正执行实际工作的AI助手。
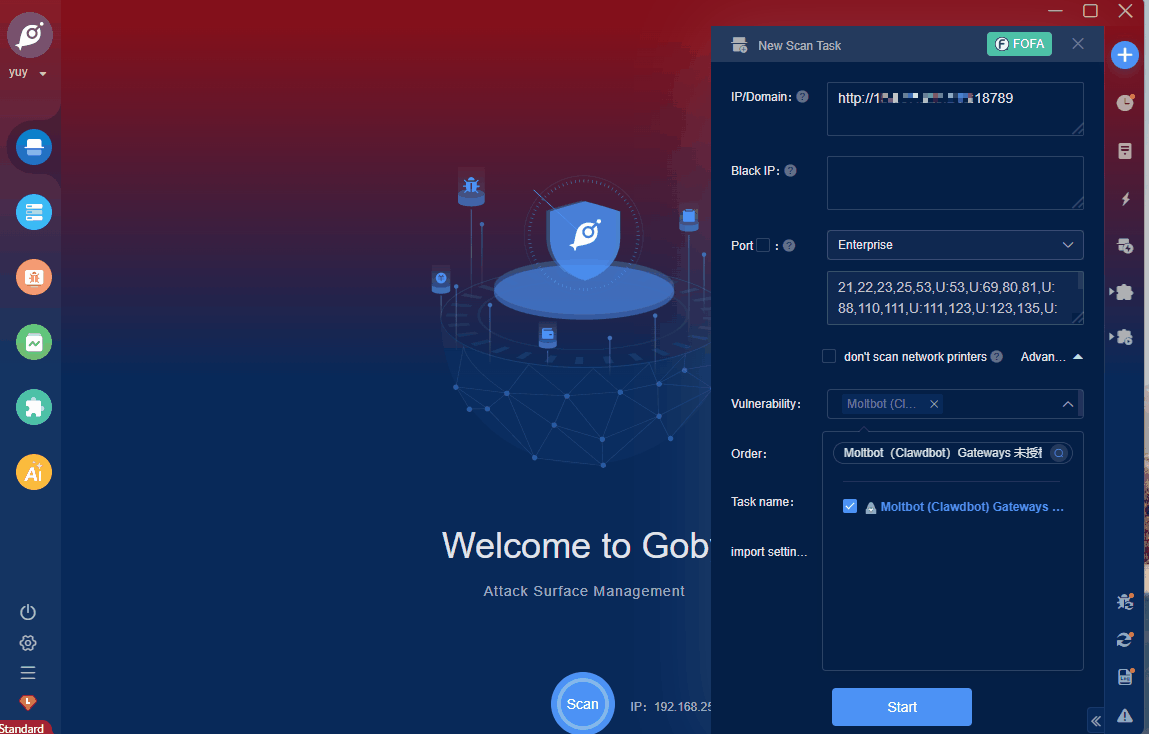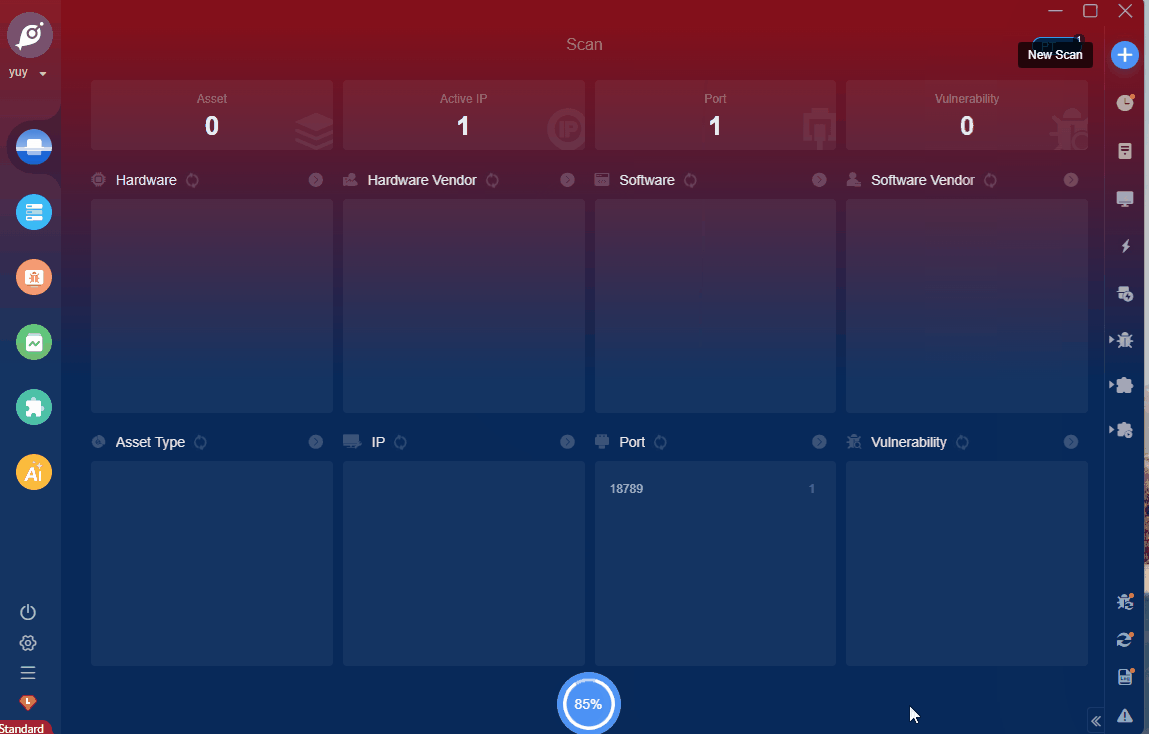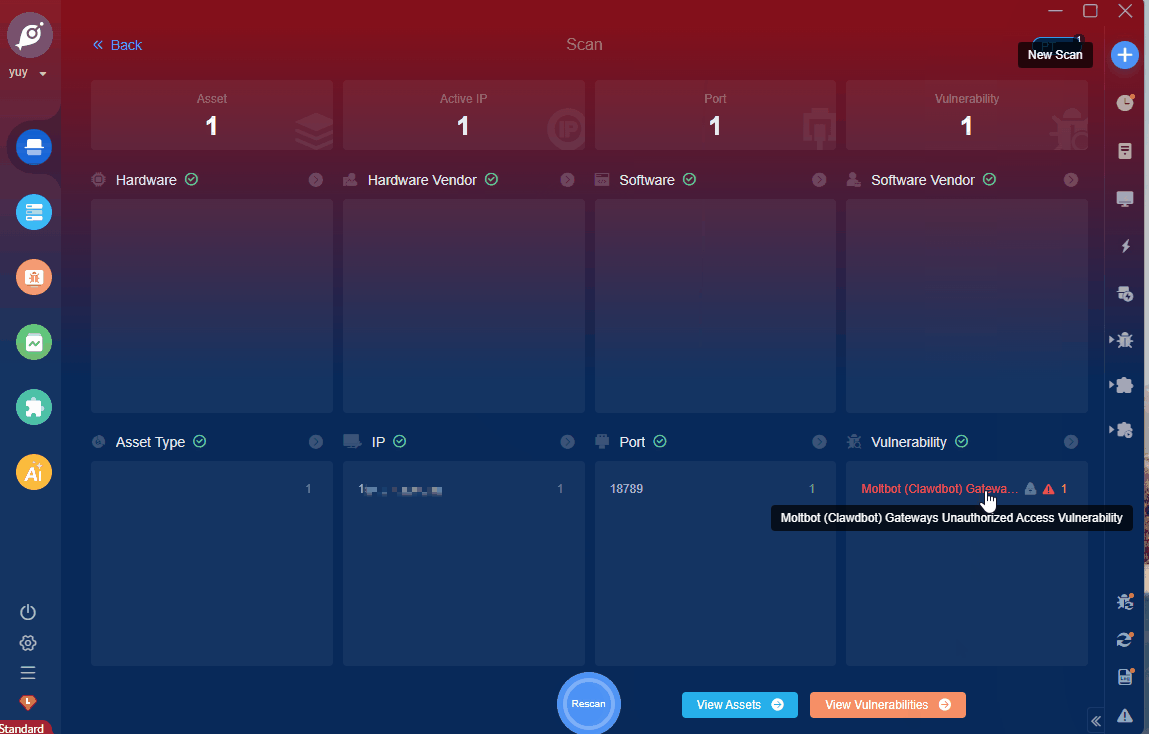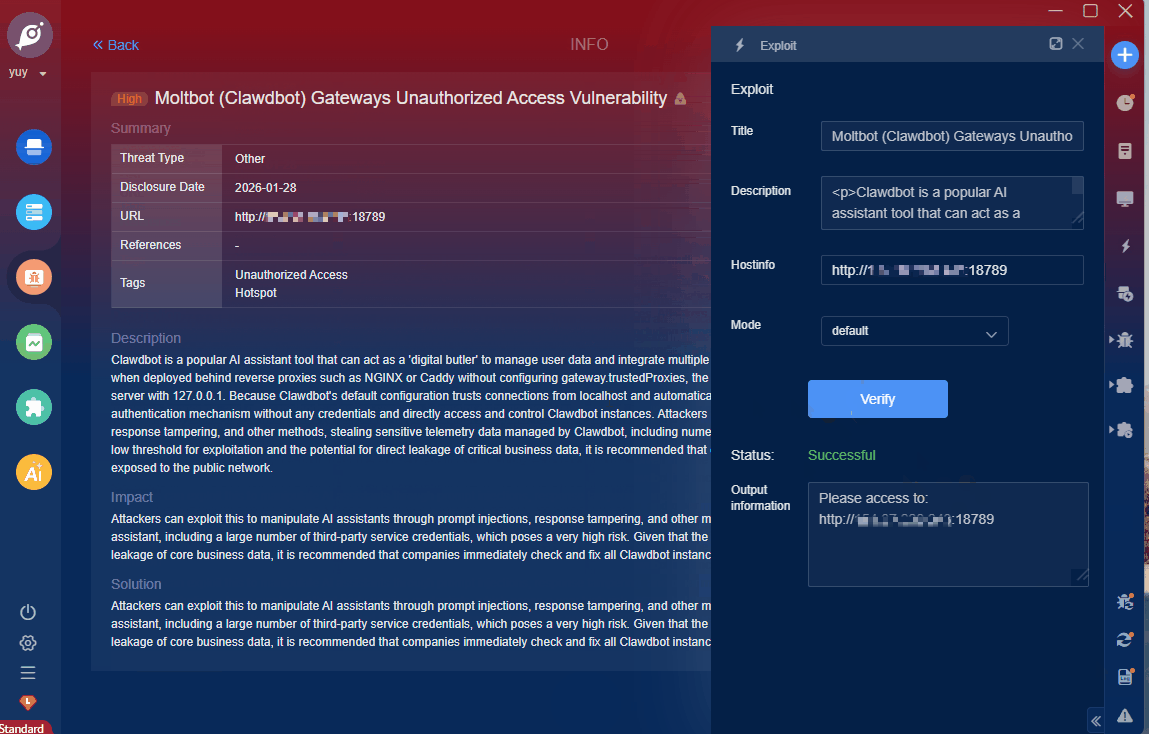
该产品存在认证逻辑缺陷,当部署在NGINX或Caddy等反向代理之后且未配置gateway.trustedProxies时,所有外部请求的源IP地址会被代理服务器替换为127.0.0.1。由于Clawdbot的默认配置会信任来自localhost的连接并自动授予权限,导致外部攻击者无需任何凭证即可绕过认证机制,直接访问并控制Clawdbot实例。攻击者可借此通过提示注入、响应篡改等方式操纵AI助手,窃取其管理的包含大量第三方服务凭证在内的敏感遥测数据,危害性极高。鉴于其利用门槛低、可直接导致核心业务数据泄露,建议企业立即排查并修复所有暴露在公网的Clawdbot实例。
FOFA自检语句:
app="Moltbot"
受影响版本:
存在默认localhost信任配置且未正确配置`gateway.trustedProxies`的版本。
临时修复方案:
参考官方最新安全指南,应用安全补丁(如GitHub PR #1795),确保在生产环境中正确配置gateway.trustedProxies参数,禁用默认的localhost信任机制。
漏洞检测工具:
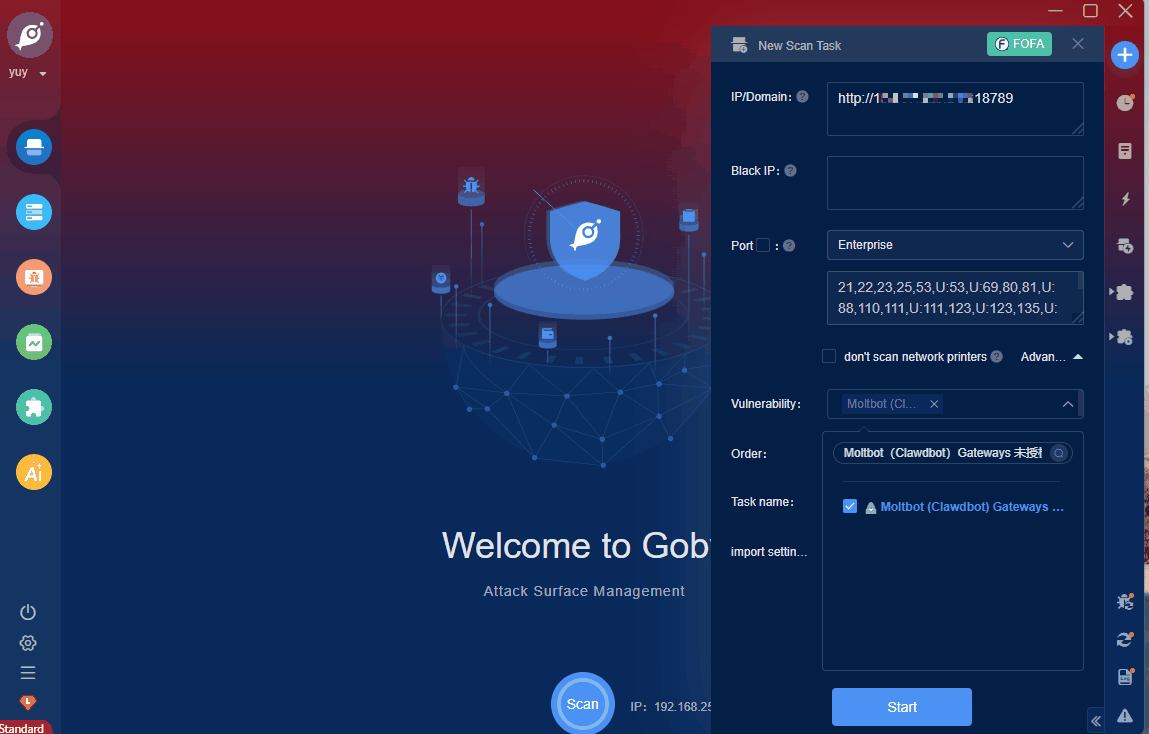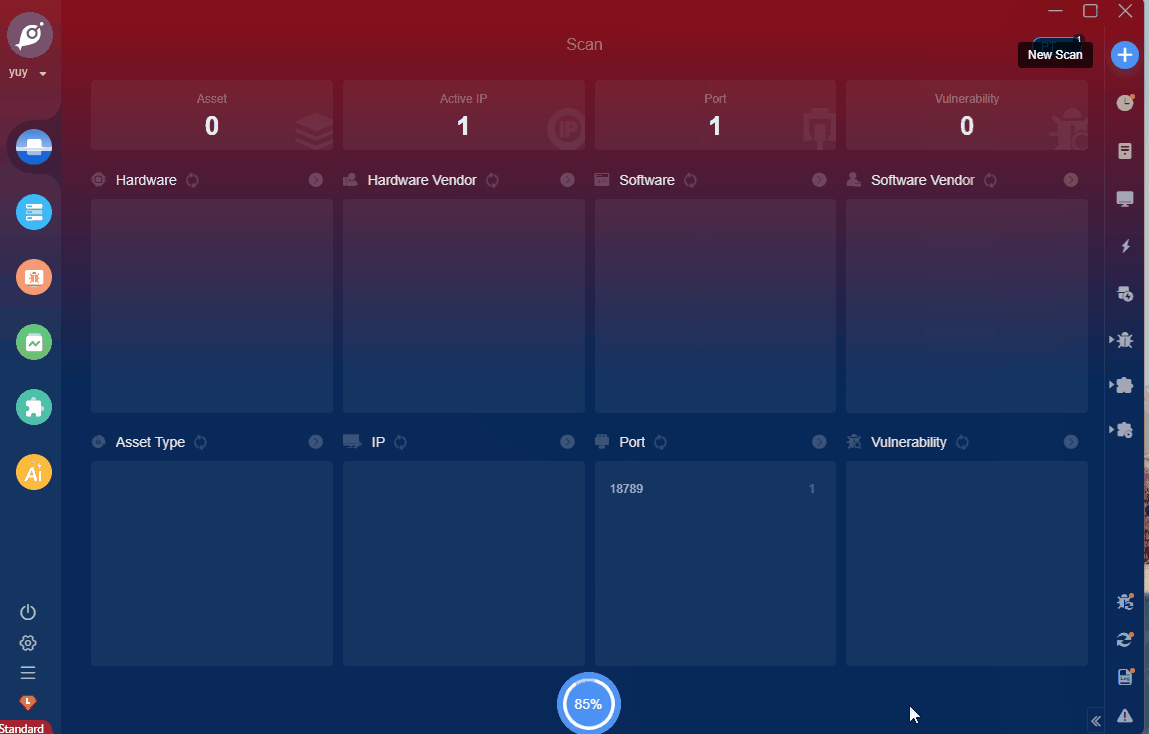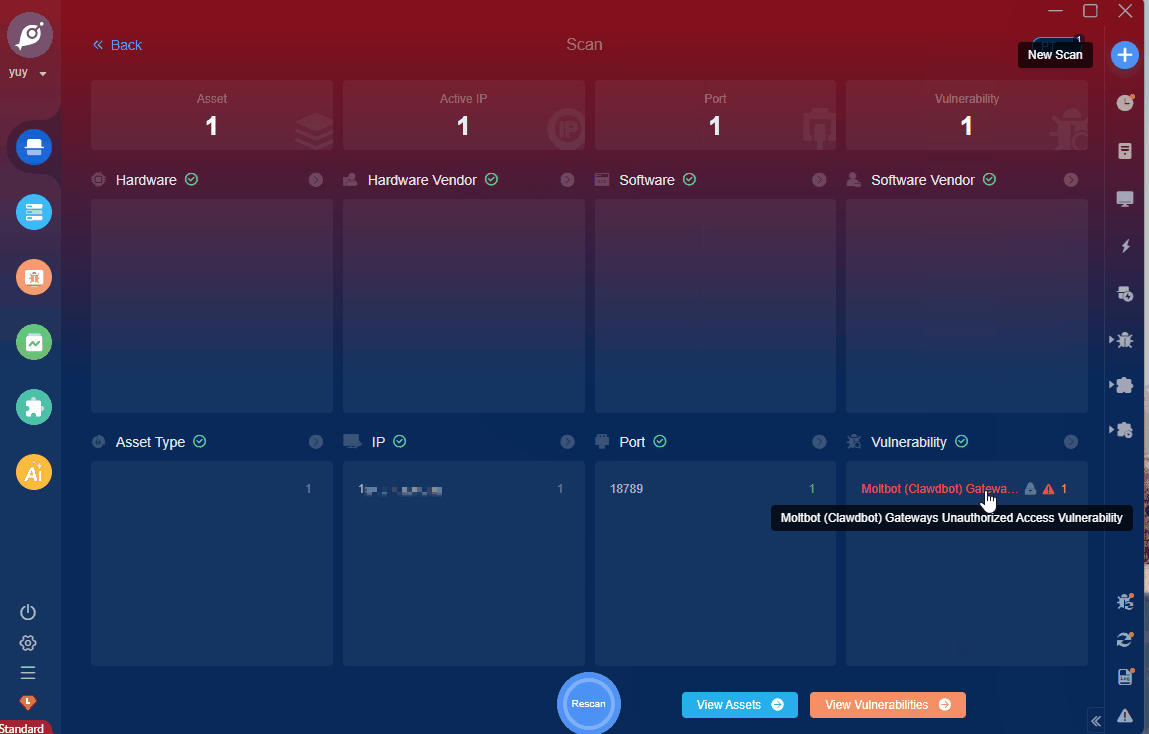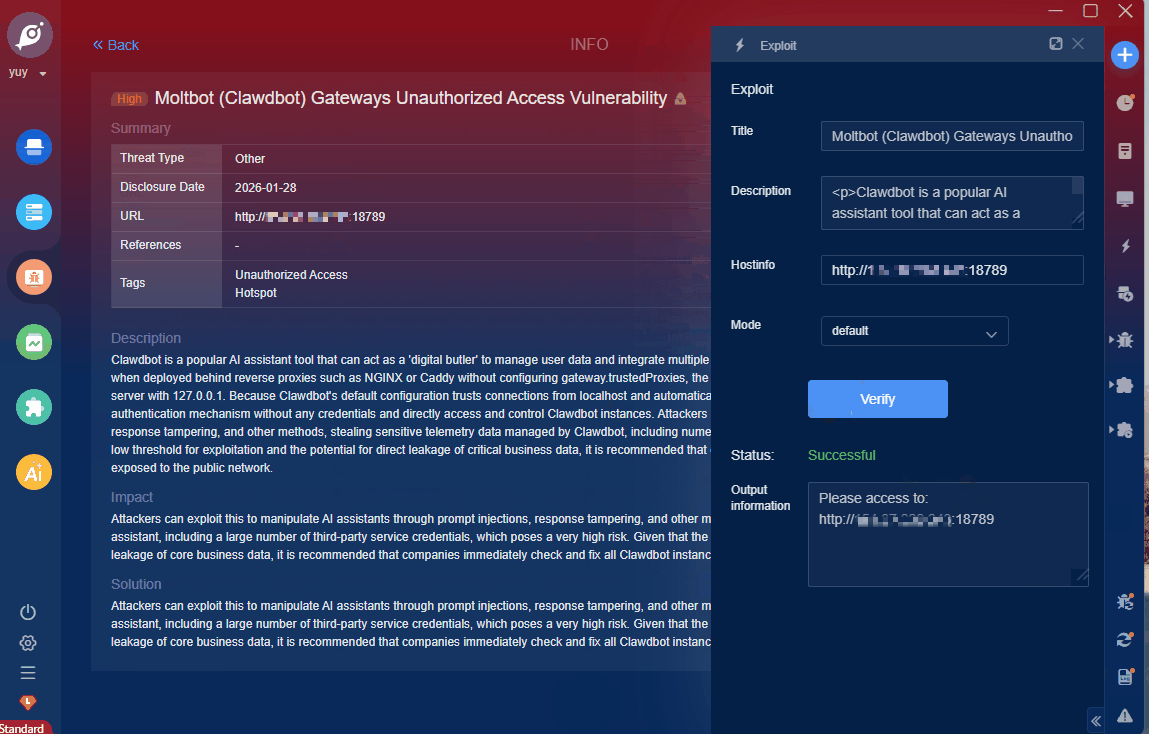
鉴于该漏洞影响范围较大,建议优先处置排查,Goby EXP效果如视频演示如下:
文章来源: https://nosec.org/home/detail/5937.html
如有侵权请联系:admin#unsafe.sh
如有侵权请联系:admin#unsafe.sh