unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
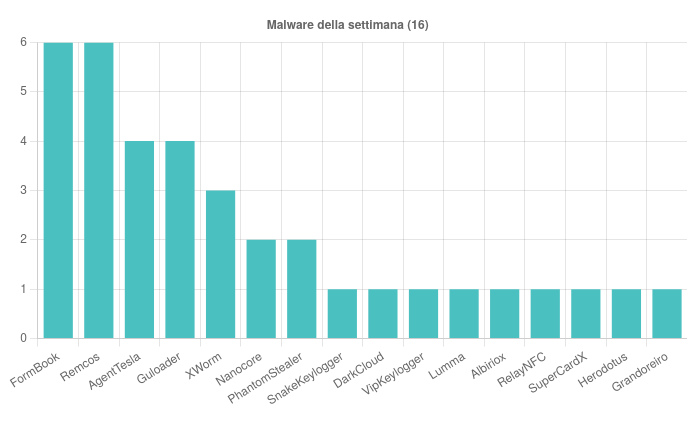
CERT-AGID 22–28 novembre: boom di phishing PagoPA e nuovi malware via SMS
好的,我现在需要帮用户总结一篇文章,控制在100字以内。首先,我得仔细阅读文章内容,理解主要信息。 文章提到CERT-AGID在11月22日至28日分析了89起恶意活动,其中45起专门针对意大利。主题包括钓鱼邮件、恶意软件等,特别是假的PAGO PA通知占主导。还有针对医疗人员的钓鱼攻击和移动恶意软件的扩散。 接下来,我需要将这些信息浓缩到100字以内。重点包括时间范围、分析的恶意活动数量、主要主题、钓鱼邮件的情况以及针对特定群体的攻击。 最后,确保语言简洁明了,不使用复杂的结构。这样用户就能快速获取关键信息。 </think> CERT-AGID在11月22日至28日期间分析了89起恶意活动,其中45起专门针对意大利。主要涉及钓鱼攻击、恶意软件和隐私泄露问题。假PAGO PA通知占主导,针对医疗人员的钓鱼攻击增加,并出现新型移动恶意软件。...
2025-12-1 08:15:34 | 阅读: 42 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
campagne
tema
phishing
hanno
Ecco il tool gratuito per verificare se un IP fa parte di un botnet
GreyNoise推出免费在线工具GreyNoise IP Check,用于检测公网IP是否参与恶意扫描活动。该工具通过对比GreyNoise的全球数据库判断IP是否为恶意或可疑,并提供90天活动时间线。适用于家庭网络、小企业及IoT设备管理,帮助用户快速识别潜在威胁并采取措施提升网络安全水平。...
2025-11-30 22:15:31 | 阅读: 69 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
rete
greynoise
che
dell
Gli LLM malevoli aiutano i piccoli cybercriminali, ma non sono (ancora) così pericolosi
2025-11-27 16:30:35 | 阅读: 43 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
llm
che
generare
malevoli
Codice formattato, ma migliaia di secret esposti: il problema del copia-incolla selvaggio
2025-11-26 15:15:34 | 阅读: 33 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
dati
che
credenziali
gli
Torna Shalai Ulud: centinaia di pacchetti compromessi
2025-11-25 17:45:34 | 阅读: 44 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
pacchetti
che
credenziali
gli
DeepSeek R1 produce codice vulnerabile con prompt “politicamente sensibili”
2025-11-24 16:45:36 | 阅读: 36 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
che
deepseek
codice
llm
CERT-AGID 15–21 novembre: attacchi a università, banche e PEC
2025-11-24 08:0:38 | 阅读: 66 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
campagne
tramite
tema
phishing
Come Firemon supporta i propri partner nel processo di migrazione da Skybox
2025-11-21 08:0:37 | 阅读: 43 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
firemon
delle
ha
che
Sneaky2FA si evolve con una funzionalità Browser-in-the-Browser
2025-11-20 13:15:34 | 阅读: 42 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
che
sneaky2fa
phishing
pagina
Rust riduce sensibilmente le vulnerabilità di memory safety in Android
2025-11-18 09:30:35 | 阅读: 42 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
codice
più
ha
Impressionate! Un attacco DDoS da quasi 16 Tbps contro Azure
2025-11-18 08:45:35 | 阅读: 44 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
ha
attacco
che
dispositivi
Il protocollo di rete “Finger” rinasce in attacchi ClickFix
2025-11-17 16:15:38 | 阅读: 39 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
finger
comando
che
protocollo
CERT-AGID 8–14 novembre: ondata di phishing su hosting, PagoPA e università
2025-11-17 08:0:40 | 阅读: 42 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
campagne
phishing
tema
italiane
Vulnerabilità di Fortinet FortiWeb sfruttata per creare utenti admin
2025-11-14 16:0:39 | 阅读: 36 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
che
fortiweb
agli
Crescono le truffe ai danni dei consumatori, preoccupano quelle basate su IA. Il report di Bitdefender
2025-11-13 09:0:34 | 阅读: 42 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
consumatori
che
gli
ha
Fantasy Hub: scoperto un nuovo RAT Android che prende il controllo totale del dispositivo
2025-11-12 14:30:38 | 阅读: 50 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
che
fantasy
pagine
viene
Torna GlassWorm, il primo worm che colpisce le estensioni di VS Code
好的,我需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得通读全文,抓住关键点。文章讲的是Koi Security的研究人员发现了GlassWorm蠕虫的回归,这是第一个攻击VS Code扩展的蠕虫。它通过OpenVSX市场传播,感染了数千个软件包,导致大约10,000次额外感染。 接下来,蠕虫利用NPM、Git和GitHub的凭证来传播,并部署代理服务器和远程访问工具。研究人员发现攻击者使用俄语,并利用RedExt浏览器扩展作为C2框架。他们还提到供应链安全的重要性,传统安全工具可能不够应对这种威胁。 现在,我需要把这些信息浓缩到100字以内。确保涵盖主要事件:蠕虫回归、传播方式、感染数量、攻击者背景以及安全建议。同时避免使用“这篇文章总结”之类的开头词。 可能的结构是:GlassWorm回归,攻击VS Code扩展,通过OpenVSX传播,感染1万次以上,利用凭证部署代理和远程访问工具。攻击者使用俄语和RedExt框架。强调供应链安全的重要性。 检查字数是否在限制内,并确保信息准确无误。 </think> GlassWorm蠕虫回归,攻击VS Code扩展并感染超1万次。通过收集开发者凭证传播,并部署代理和远程访问工具。研究人员发现攻击者使用俄语及开源框架RedExt。强调供应链安全的重要性。...
2025-11-11 17:0:39 | 阅读: 56 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
sono
worm
che
essere
Knownsec colpita da un catastrofico breach: esposti oltre 12.000 documenti sensibili
好,我现在需要帮用户总结这篇文章的内容,控制在100个字以内。首先,我得通读全文,抓住关键点。文章讲的是中国网络安全公司Knownsec遭遇了大规模数据泄露,超过12000份机密文件被曝光。这些文件包括网络武器信息、内部工具代码以及全球目标列表。 接下来,我注意到泄露的信息最初发布在GitHub上,虽然后来被删除,但已经广泛传播。文件中提到了80个外国目标,包括日本、印度、英国等,并详细列出了窃取的数据类型,比如印度的移民数据和韩国电信公司的通话记录。 此外,文章还提到Knownsec拥有复杂的远程访问木马库和专门针对Android的恶意代码,能够从聊天应用中提取大量消息历史记录。还有他们开发的恶意充电宝设备,用于窃取连接设备的数据。 最后,中国政府否认了这一事件,并且Knownsec公司尚未对此发表评论。 现在我需要把这些信息浓缩到100字以内。重点是数据泄露的规模、涉及的内容、受影响的国家以及中国政府的回应。我要确保用简洁的语言涵盖所有关键点。 </think> 中国网络安全公司Knownsec遭遇大规模数据泄露,超1.2万份机密文件曝光,包含网络武器信息、内部工具代码及全球目标列表。泄露文件涉及80个外国目标,并包含大量敏感数据。中国政府否认事件,Knownsec未回应。...
2025-11-10 14:15:33 | 阅读: 65 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
ha
cinese
governo
knownsec
CERT-AGID 1–7 novembre: phishing su Banca d’Italia e Agenzia delle Entrate
CERT-AGID监测到91起恶意活动(54起针对意大利),提供853个IoC。Banking主题最多(14起),涉及钓鱼和FormBook等恶意软件;Multe主题伪造PagoPA通知;Pagamenti、Documenti和Ordine也有相关活动。攻击多通过压缩文件和电子邮件传播。...
2025-11-10 08:15:36 | 阅读: 59 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
campagne
che
italiane
tema
In aumento gli attacchi russi e lo spionaggio contro Ucraina ed Europa. Il report di ESET
好的,我需要帮用户总结这篇文章的内容,控制在100个字以内。首先,我得通读全文,抓住主要信息。 文章提到ESET的最新报告,时间是2025年4月到9月。报告指出俄罗斯支持的APT组织对乌克兰和欧洲的攻击显著增加,特别是针对政府机构的情报活动。他们使用了鱼叉式网络钓鱼攻击,并利用了WinRAR的零日漏洞来传播恶意软件。 此外,中国支持的APT组织在拉丁美洲也很活跃,使用中间人技术进行攻击。还有朝鲜支持的组织专注于加密货币。整体来看,全球网络攻击形势严峻。 接下来,我需要把这些要点浓缩成一段话,不超过100字。要确保涵盖主要攻击者、目标、方法以及影响范围。 最后检查一下是否符合用户的要求:直接描述内容,不使用“文章内容总结”等开头,并且保持简洁明了。 </think> ESET报告指出,2025年4月至9月期间,俄罗斯支持的APT组织对乌克兰和欧洲的网络攻击显著增加,主要针对政府机构进行间谍活动,并利用零日漏洞和鱼叉式网络钓鱼展开攻击。同时,中国支持的APT组织在拉丁美洲活跃,朝鲜支持的组织则专注于加密货币领域。全球网络威胁形势严峻。...
2025-11-7 17:37:44 | 阅读: 48 |
收藏
|
Over Security - Cybersecurity news aggregator - www.securityinfo.it
di
ha
che
gruppi
eset
Previous
6
7
8
9
10
11
12
13
Next