unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
杂谈:聊聊 Jev 与 Laya 的非生成式决策机制
Transformer 提出至今,核心骨架基本定型。业界的迭代重心长期集中在输入编码与预训练目标,而输出端始终被自回归生成所主导。2026 年 9 月,输出机制的改造迎来突破。9...
2026-9-22 16:11:8 | 阅读: 7 |
收藏
|
panda | 热爱安全的理想少年 - www.cnpanda.net
模型
laya
jev
置信度
置信
像素之外:现代 Web 框架共享原生图片处理链的攻击面拆解
Beyond the Pixel — 探讨攻击者控制的图片输入如何穿透现代 Web 框架抽象层,最终在底层原生编解码器中转化为服务端代码执行。以 Next.js、Nuxt.js 与...
2026-9-18 15:54:51 | 阅读: 16 |
收藏
|
Panda - 专注于网络空间安全研究 - www.cnpanda.net
sharp
攻击
漏洞
数据
heif
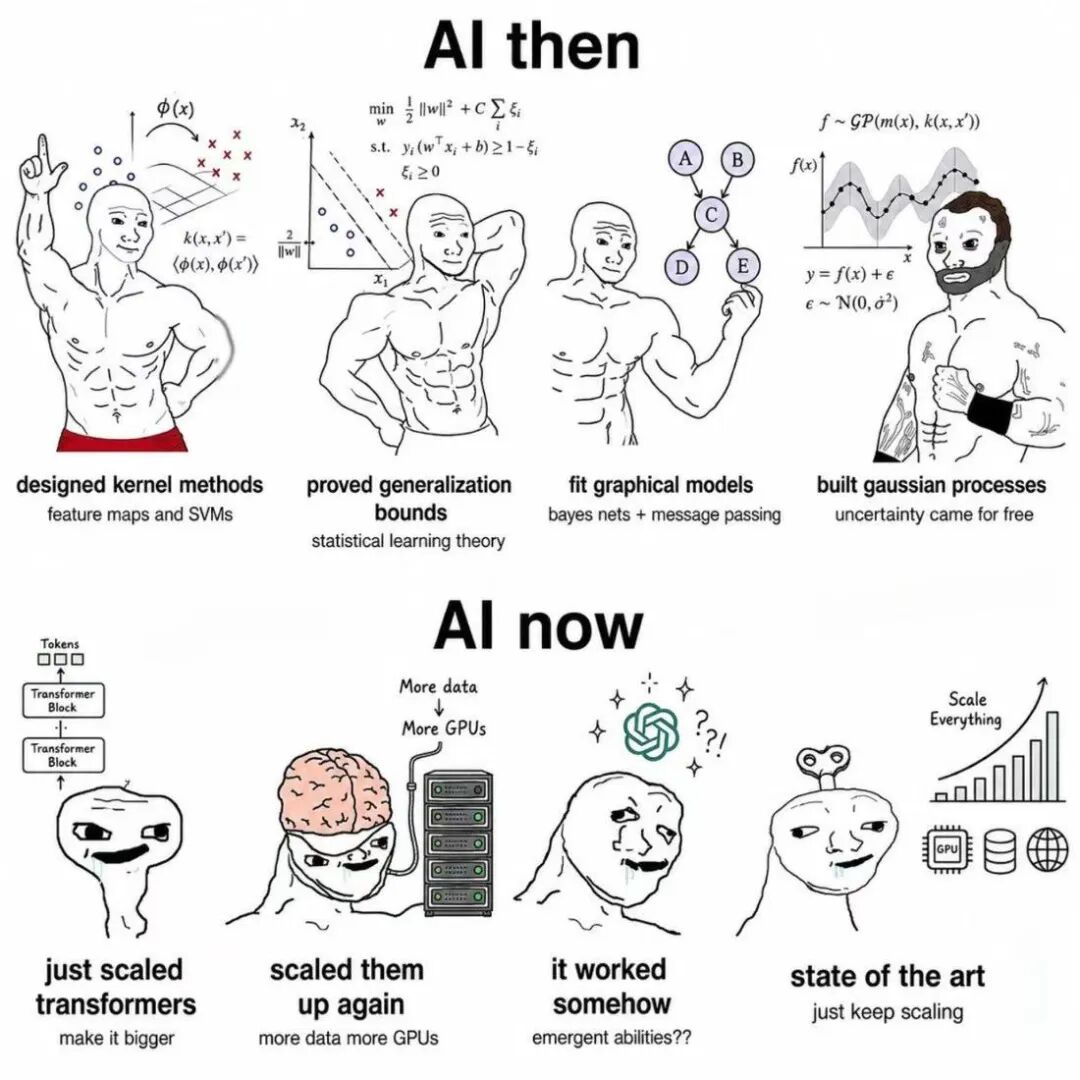
Transformer 之后,AI 到底在进步什么?
最近看到一张很有意思的梗图,大意如下:AI then 与 AI now:过去强调多种模型与理论创新,现在则围绕 Transformer 持续扩大数据、算力和模型规模这当然是一张梗...
2026-9-2 10:46:11 | 阅读: 31 |
收藏
|
panda | 热爱安全的理想少年 - www.cnpanda.net
模型
transformer
数据
moe
scaling
Java安全20年:从BlackHat20年议题看Java安全发展趋势
如果把 Java 的安全史整理成一份 CVE 清单,它很快就会膨胀成一本翻不到头的流水账。漏洞数量庞大,编号一年比一年长,但真正读下来,却很难看清两件更要紧的事:研究的重心是怎样一步...
2026-8-27 15:51:5 | 阅读: 23 |
收藏
|
Panda - 专注于网络空间安全研究 - www.cnpanda.net
攻击
安全
漏洞
数据
jndi
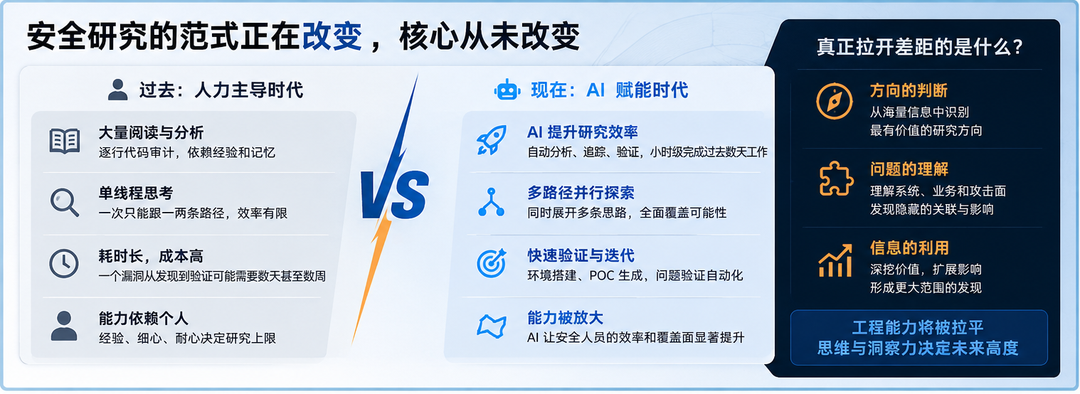
当安全研究进入 AI 时代
本文已超过 1天 没有更新。如果文章内容或图片资源失效,请留言反馈,我会及时处理,谢谢!...
2026-8-4 03:6:0 | 阅读: 13 |
收藏
|
Panda - 专注于网络空间安全研究 - www.cnpanda.net
漏洞
安全
信息
classpath
审计
React2Shell 分析总结
“React2Shell”是一位安全研究人员给CVE-2025-55182起的名字,这是对Log4Shell漏洞的致敬[1]。[1] https://www.tenable.co...
2025-12-8 02:22:42 | 阅读: 15 |
收藏
|
Panda - 专注于网络空间安全研究 - www.cnpanda.net
rawmodel
数据
flight
模块
formdata
ByteCTF Guess Cookie 出题思路详解
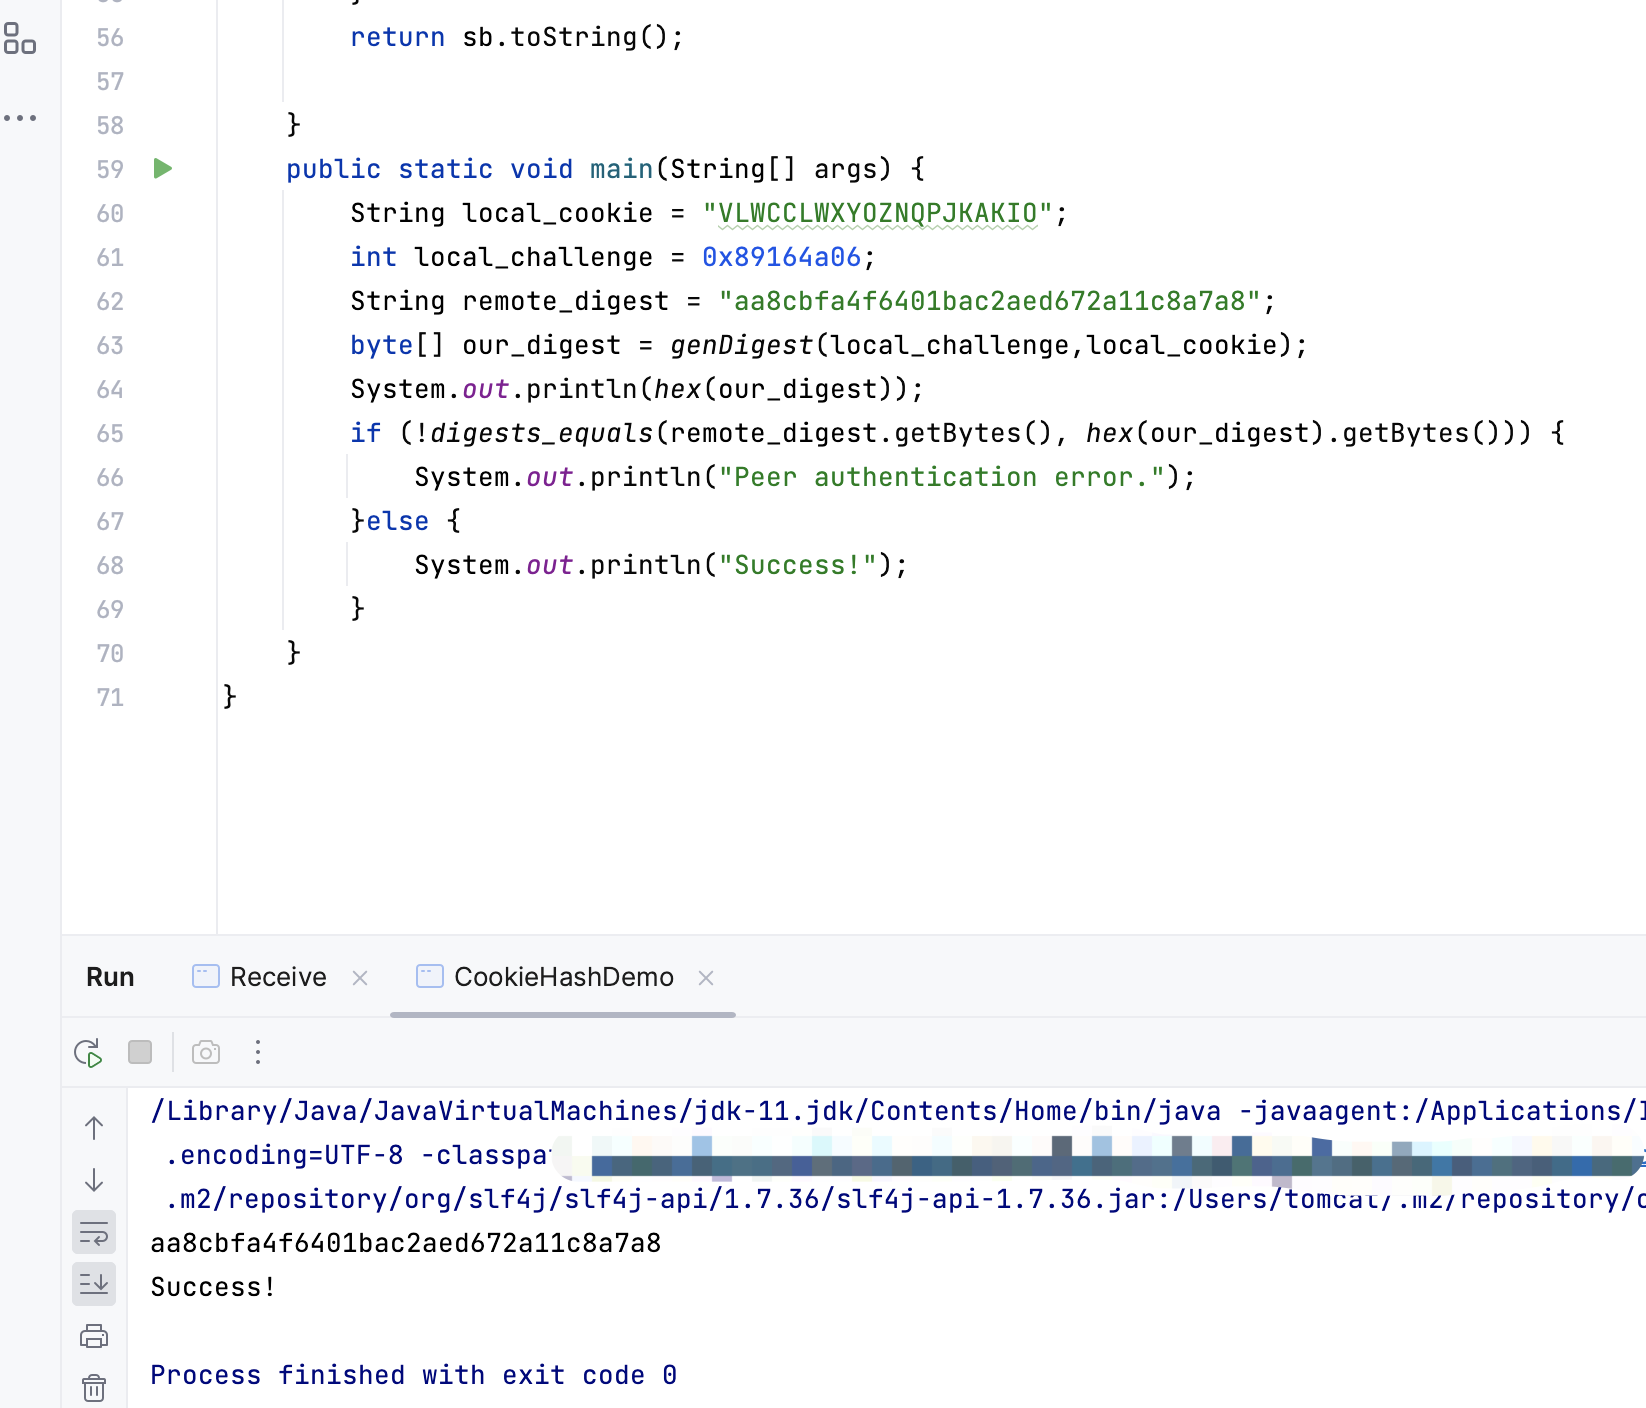
0x01 写在前面前段时间在字节 CTF 的大师赛上出了一个杂项,算是前段时间研究某个中间件的衍生产物,觉得很有兴趣,最近有时间便拿出来分享一下出题思路0x02 小...
2024-10-28 13:44:0 | 阅读: 31 |
收藏
|
Panda - 专注于网络空间安全研究 - www.cnpanda.net
digest
erlang
gg
hh
ch2
spring 审计常见 tricks
本文已超过 0天 没有更新。如果文章内容或图片资源失效,请留言反馈,我会及时处理,谢谢!...
2024-10-28 13:34:0 | 阅读: 20 |
收藏
|
Panda - 专注于网络空间安全研究 - www.cnpanda.net
绕过
审计
漏洞
安全
tips
Mybatis 从SQL注入到OGNL注入
动态 SQL 是 MyBatis 的强大特性之一,一般而言,如果不使用动态SQL来拼接SQL语句,是比较痛苦的,比如拼接时要确保不能漏空格,还要注意去掉列表最后一个...
2023-3-1 10:20:0 | 阅读: 33 |
收藏
|
Panda - 专注于网络空间安全研究 - www.cnpanda.net
teacher
mybatis
注解
uservo
2022 总结
喜爱程序分析以及研究一些有趣的 Web 安全问题...
2022-12-31 20:36:9 | 阅读: 54 |
收藏
|
Panda - 专注于网络空间安全研究 - www.cnpanda.net
审计
安全
漏洞
挑战赛
766
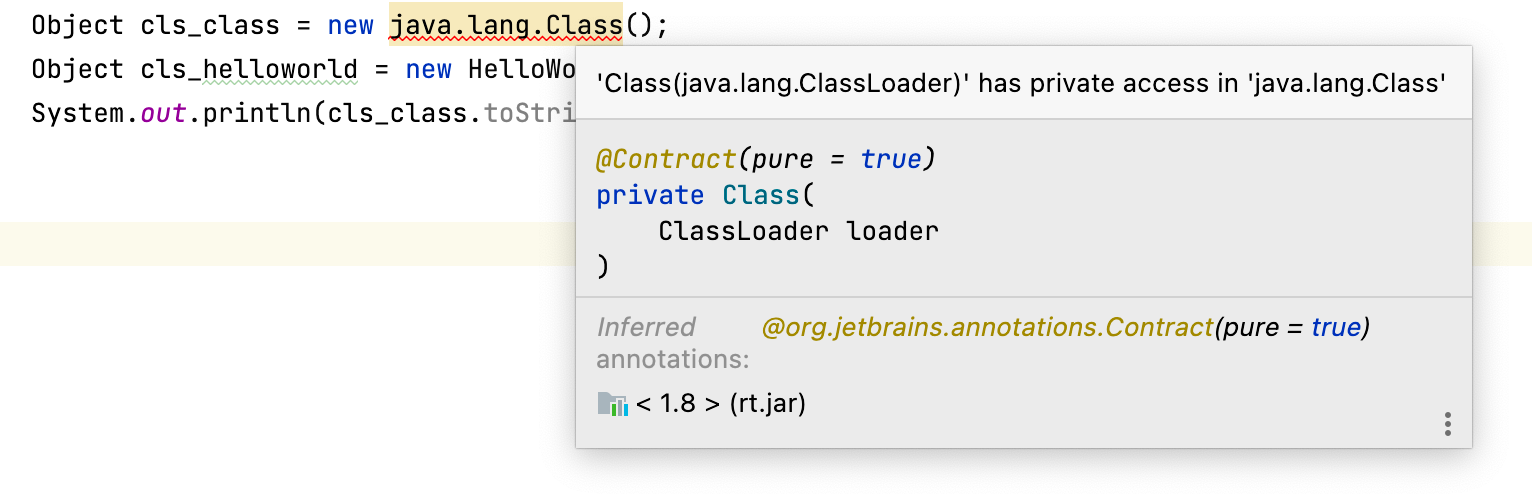
从零开始,分析Spring Framework RCE
本文首发于跳跳糖社区:http://tttang.com/archive/1532/博客用于备份0x01 写在前面如果需要让你对一套CMS的安全性进行研究分析,你会...
2022-4-16 21:43:0 | 阅读: 43 |
收藏
|
www.cnpanda.net
classloader
漏洞
javabean
注入
springbean
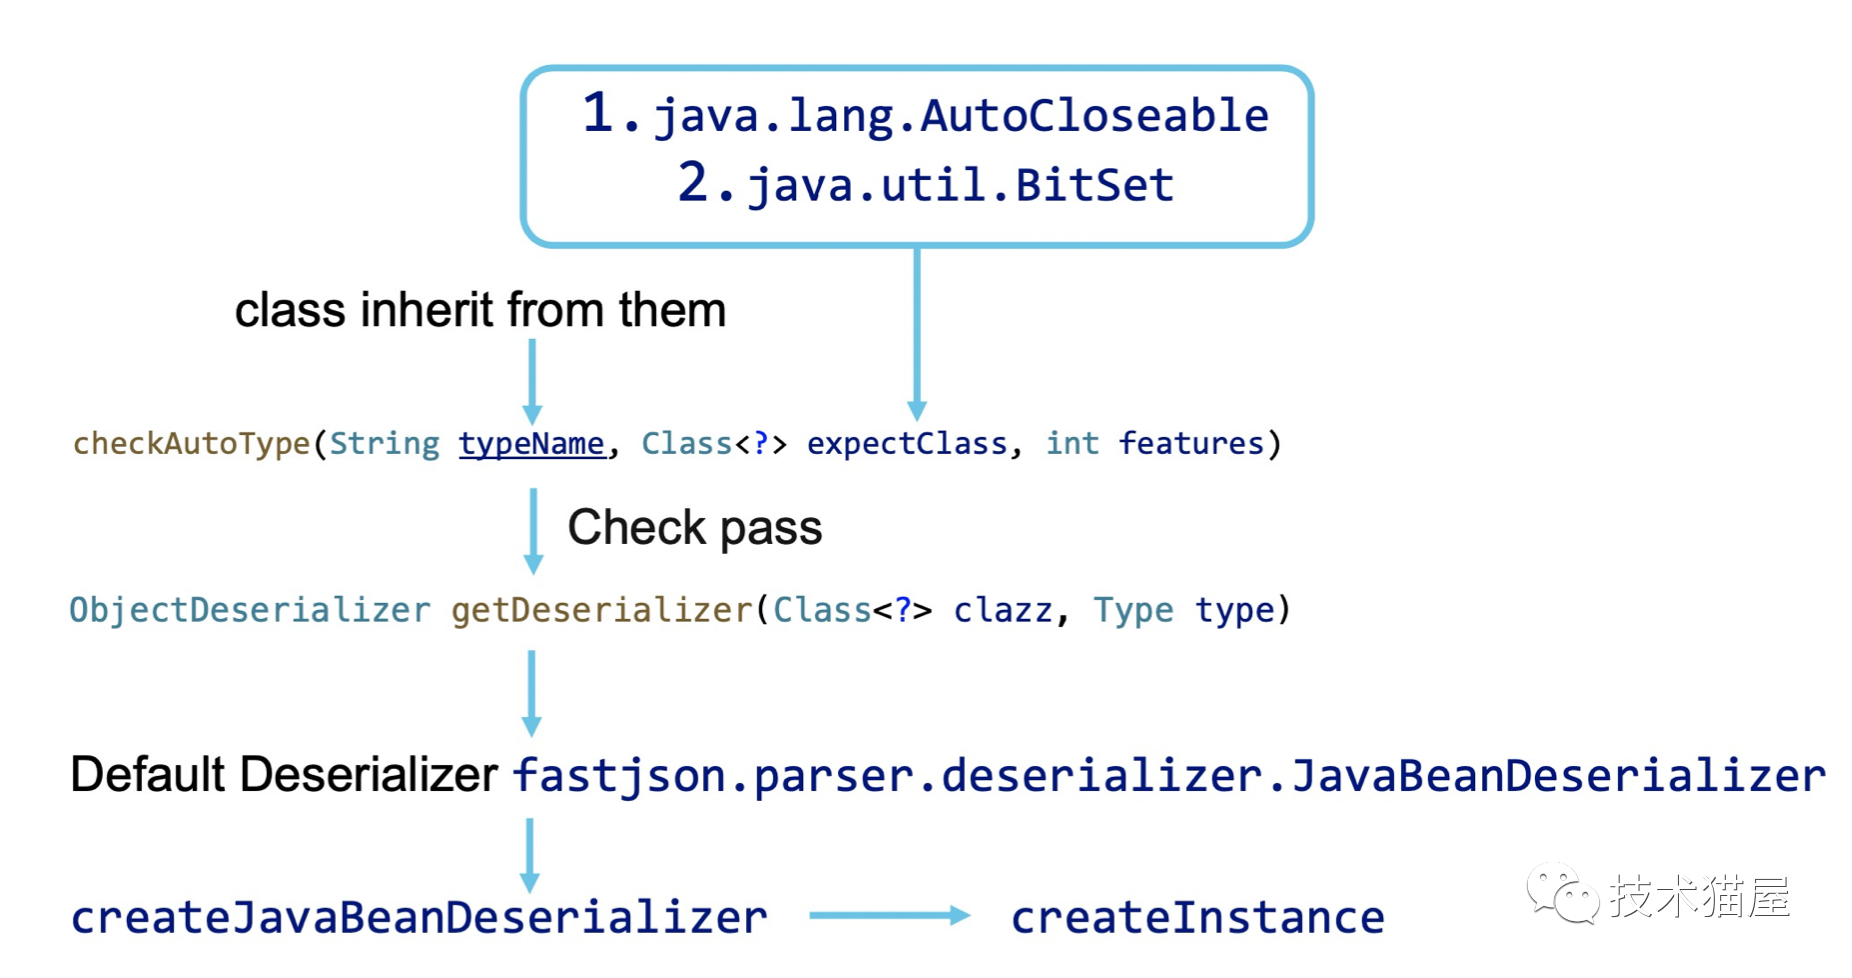
fastjson<=1.2.68 漏洞分析
本文已超过 0天 没有更新。如果文章内容或图片资源失效,请留言反馈,我会及时处理,谢谢!...
2022-3-6 01:5:25 | 阅读: 75 |
收藏
|
www.cnpanda.net
expectclass
机制
漏洞
autotype
从SSRF 到 RCE —— 对 Spring Cloud Gateway RCE漏洞的分析
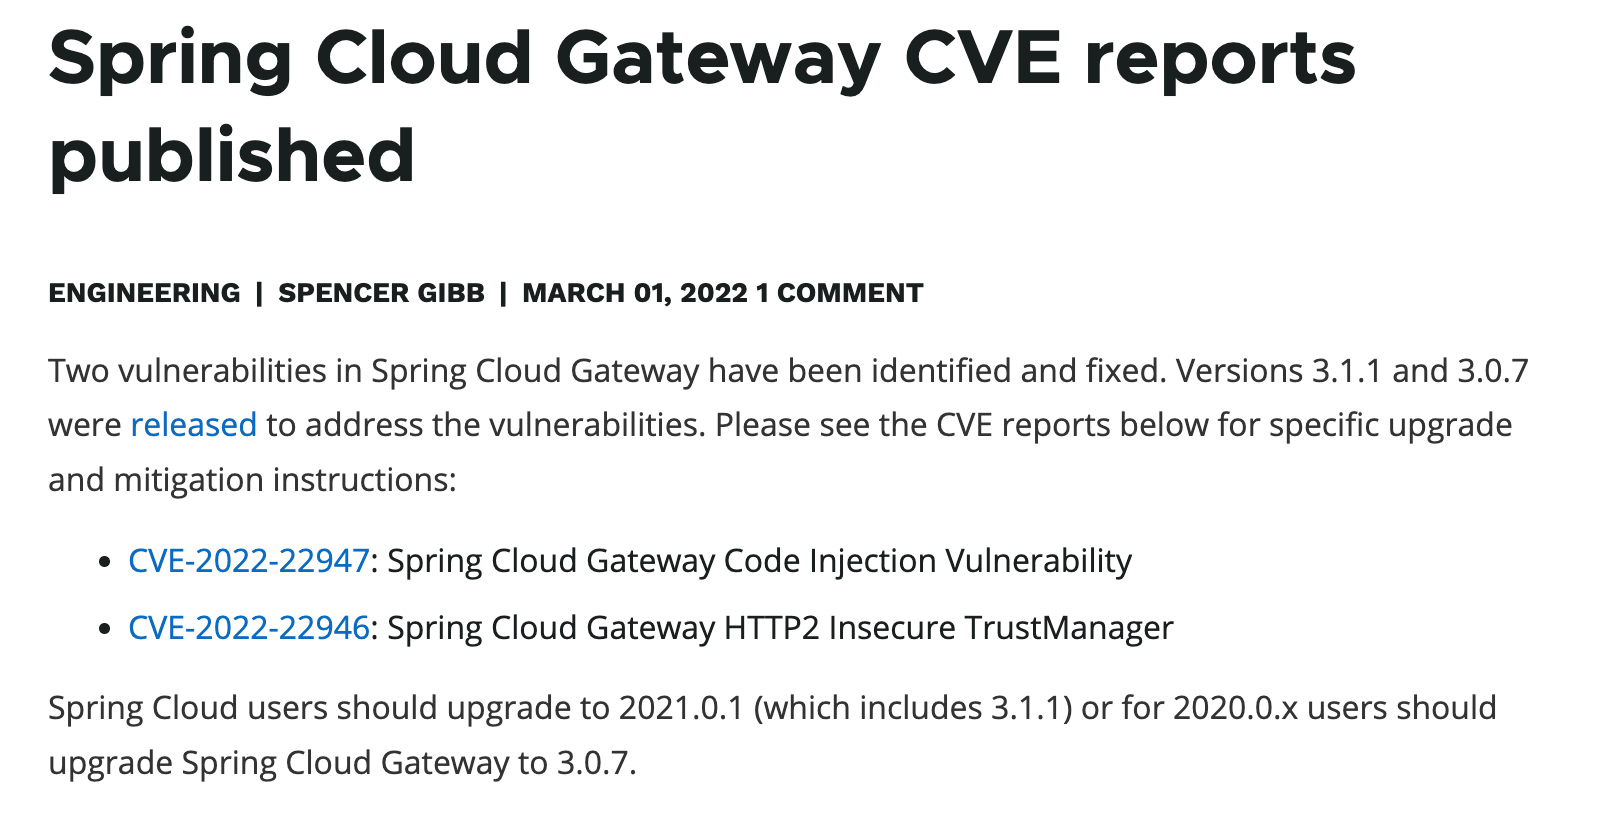
0x01 写在前面本周二(3.1)的时候Spring官方发布了 Spring Cloud Gateway CVE 报告其中编号为 CVE-2022-22947 Sp...
2022-3-6 00:32:0 | 阅读: 86 |
收藏
|
www.cnpanda.net
漏洞
cloud
ssrf
payload
actuator
我的2021年度总结
本文已超过 0天 没有更新。如果文章内容或图片资源失效,请留言反馈,我会及时处理,谢谢!...
2021-12-31 16:43:0 | 阅读: 36 |
收藏
|
www.cnpanda.net
定下
前辈
送来
乐观
灵隐寺
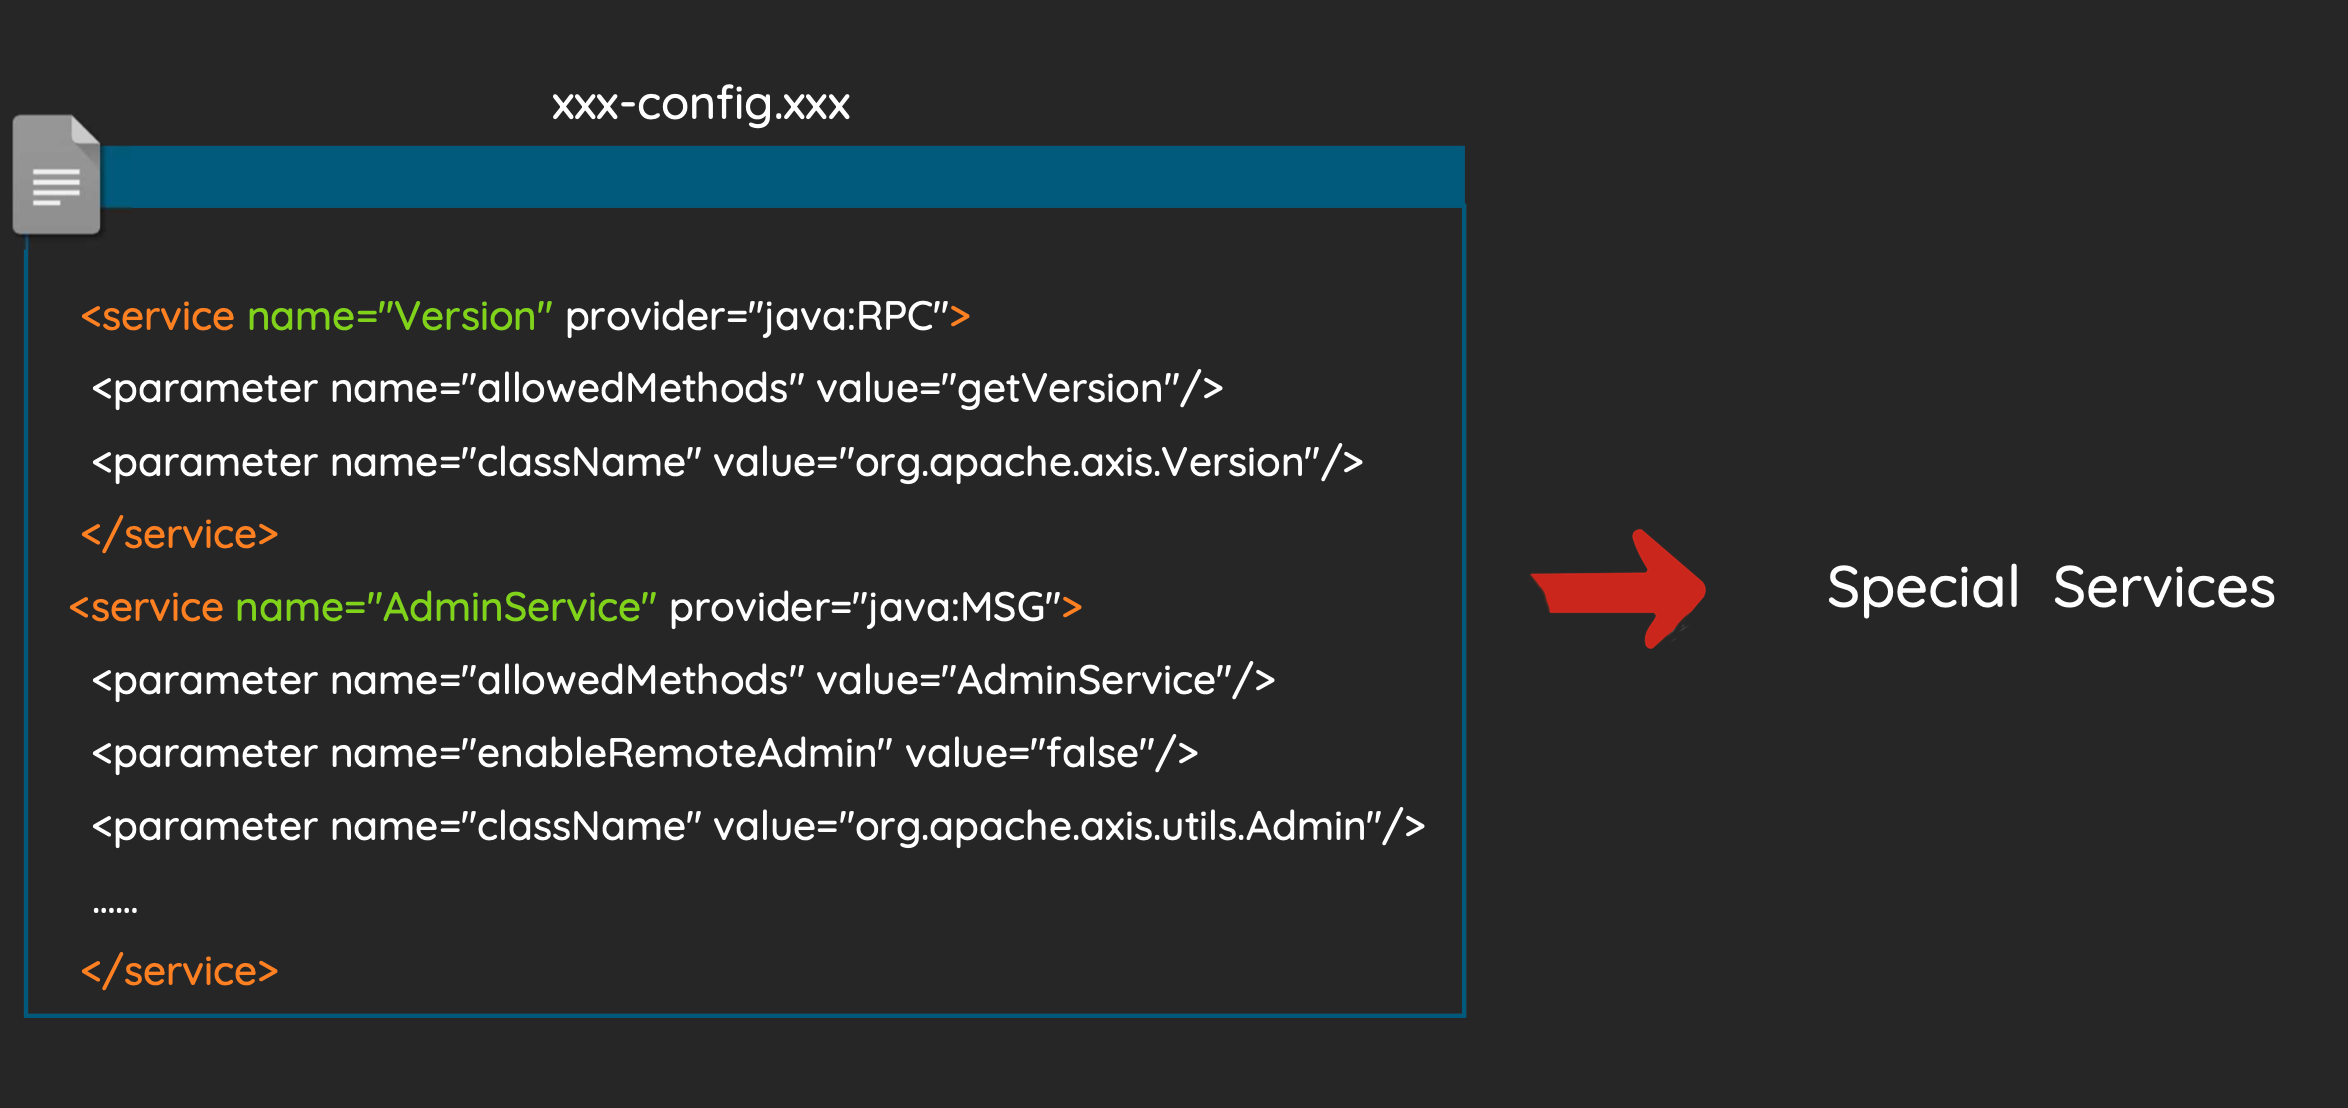
聊聊配置文件 RCE 这件事
本文已超过 0天 没有更新。如果文章内容或图片资源失效,请留言反馈,我会及时处理,谢谢!...
2021-12-29 14:38:0 | 阅读: 39 |
收藏
|
www.cnpanda.net
log4j
jndi
漏洞
logback
log4j2
log4j 1.x 与 logback 的鸡肋RCE讨论
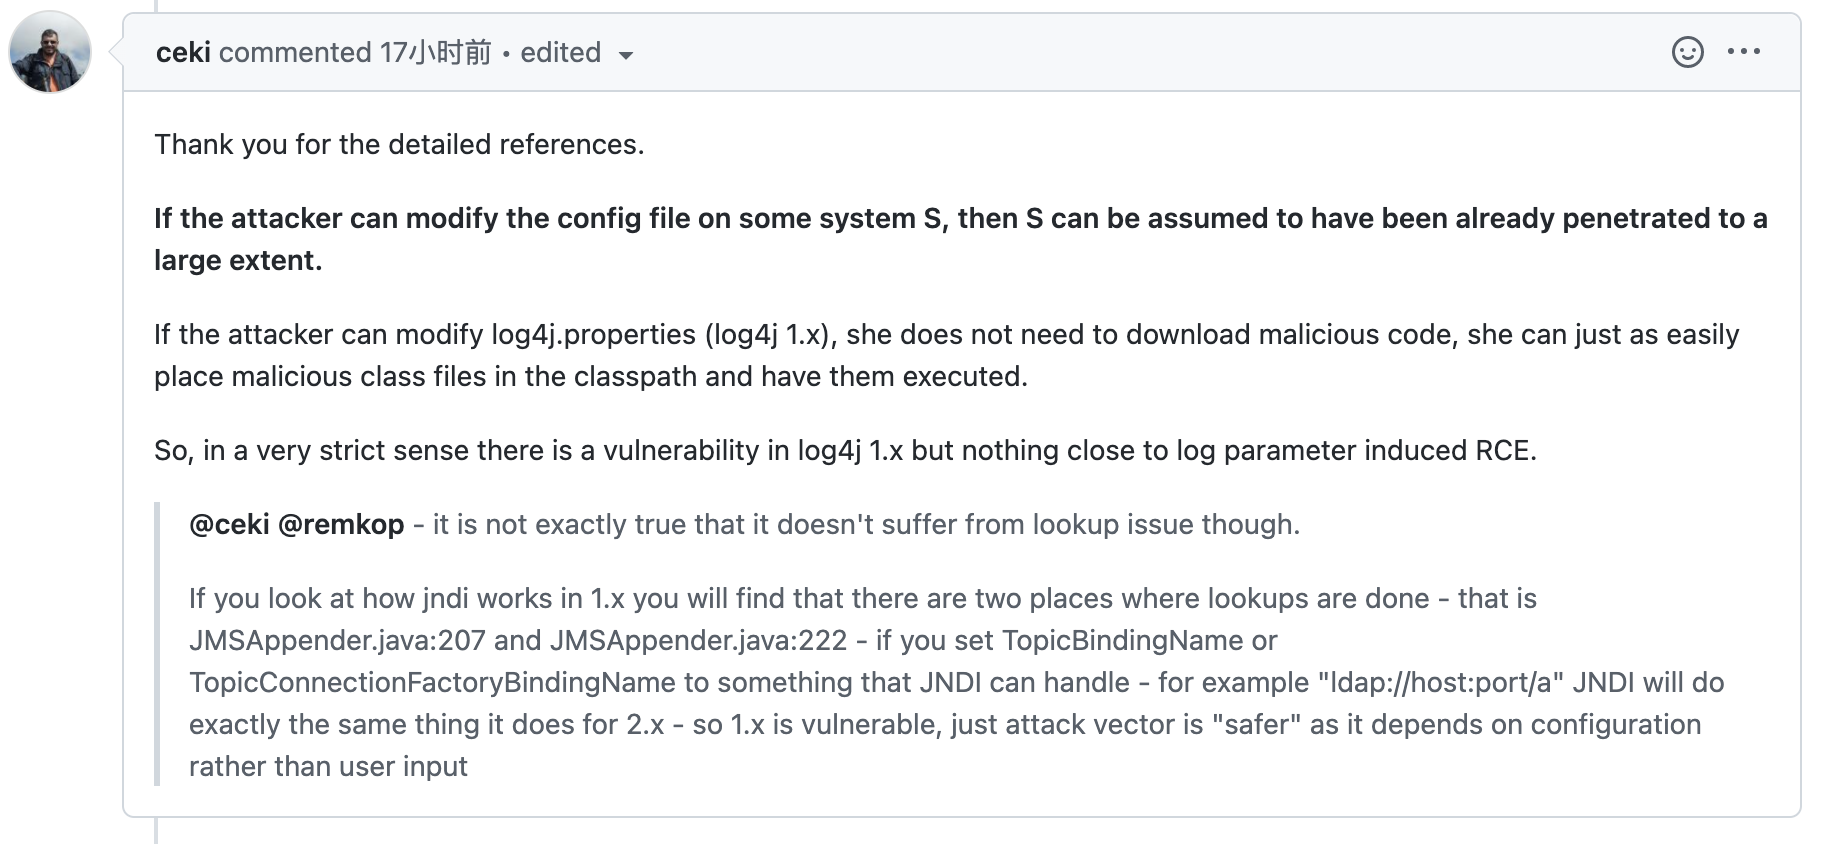
0x01 写在前面对 log4j2 漏洞的后续研究中,发现一些有趣的东西,记录分享一下0x02 log4j 真的在任何情况不存在 JNDI注入吗?首先提出一个问题,...
2021-12-13 03:57:00 | 阅读: 472 |
收藏
|
www.cnpanda.net
log4j
appender
logback
artifactid
groupid
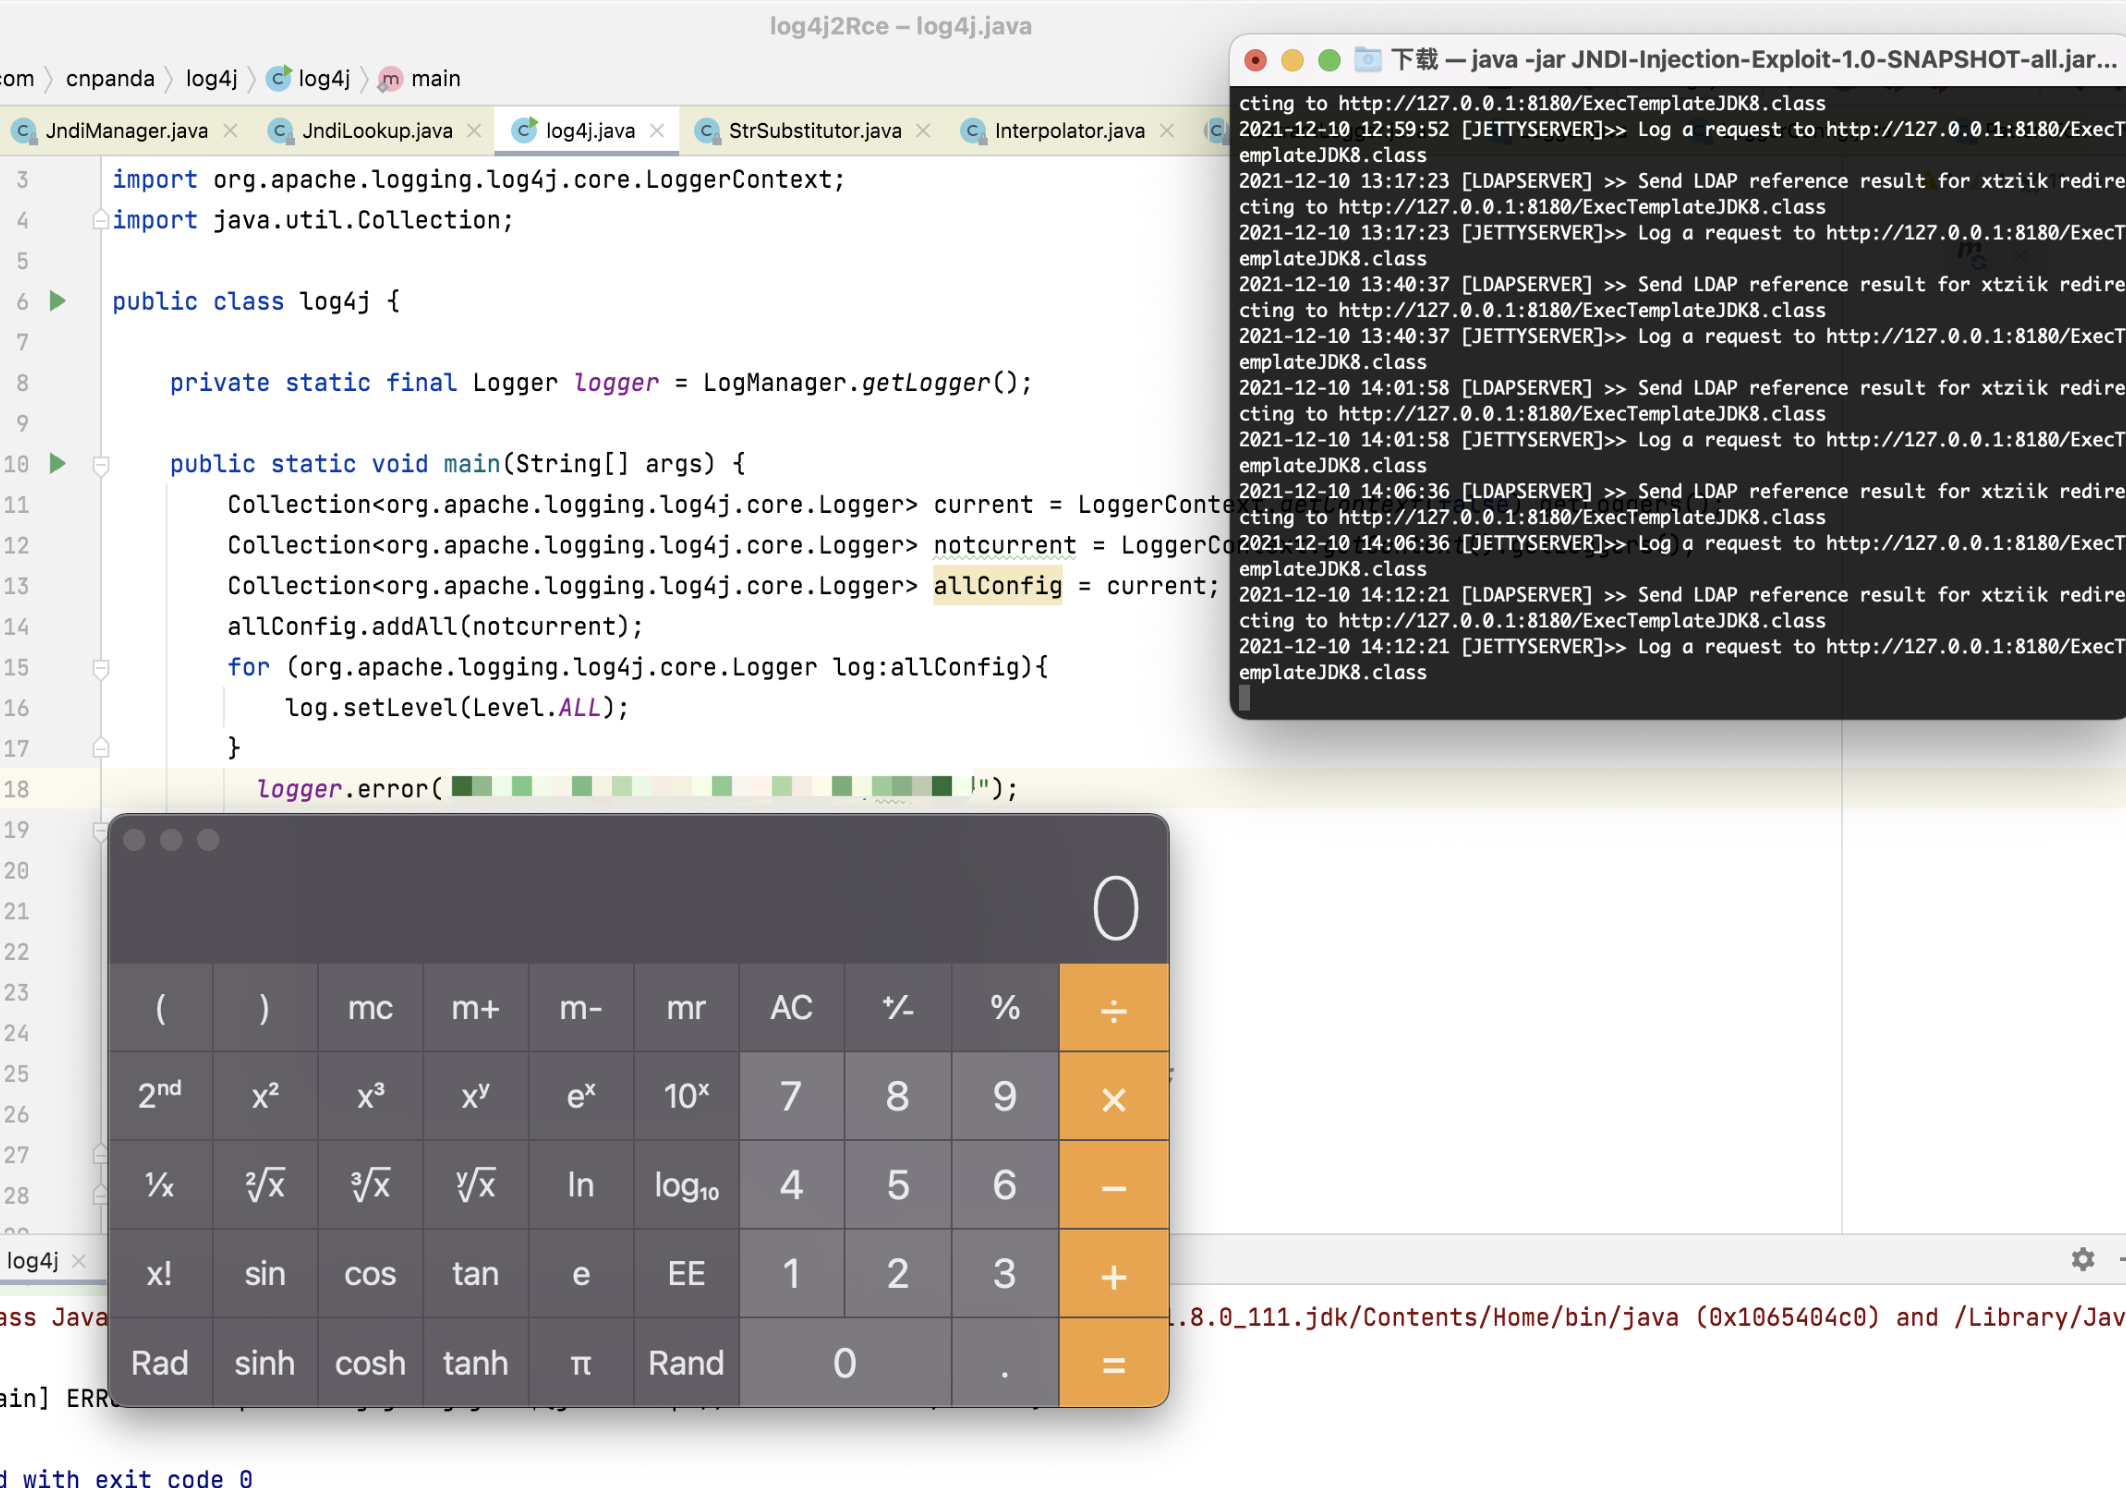
log4j2 JNDI 注入漏洞分析
本文已超过 0天 没有更新。如果文章内容或图片资源失效,请留言反馈,我会及时处理,谢谢!...
2021-12-11 22:21:06 | 阅读: 115 |
收藏
|
www.cnpanda.net
漏洞
log4j
getlogger
logmanager
jndi
Thymeleaf SSTI 分析以及最新版修复的 Bypass
0x01 写在前面前段时间补上了迟迟没有写的 文件包含漏洞原理与实际案例介绍一文,在其中就提到了 Thymeleaf SSTI 漏洞,昨天在赛博群里三梦师傅扔了一个...
2021-11-20 12:15:00 | 阅读: 90 |
收藏
|
www.cnpanda.net
thymeleaf
ni
bypass
ssti
【Java 代码审计入门-06】文件包含漏洞原理与实际案例介绍
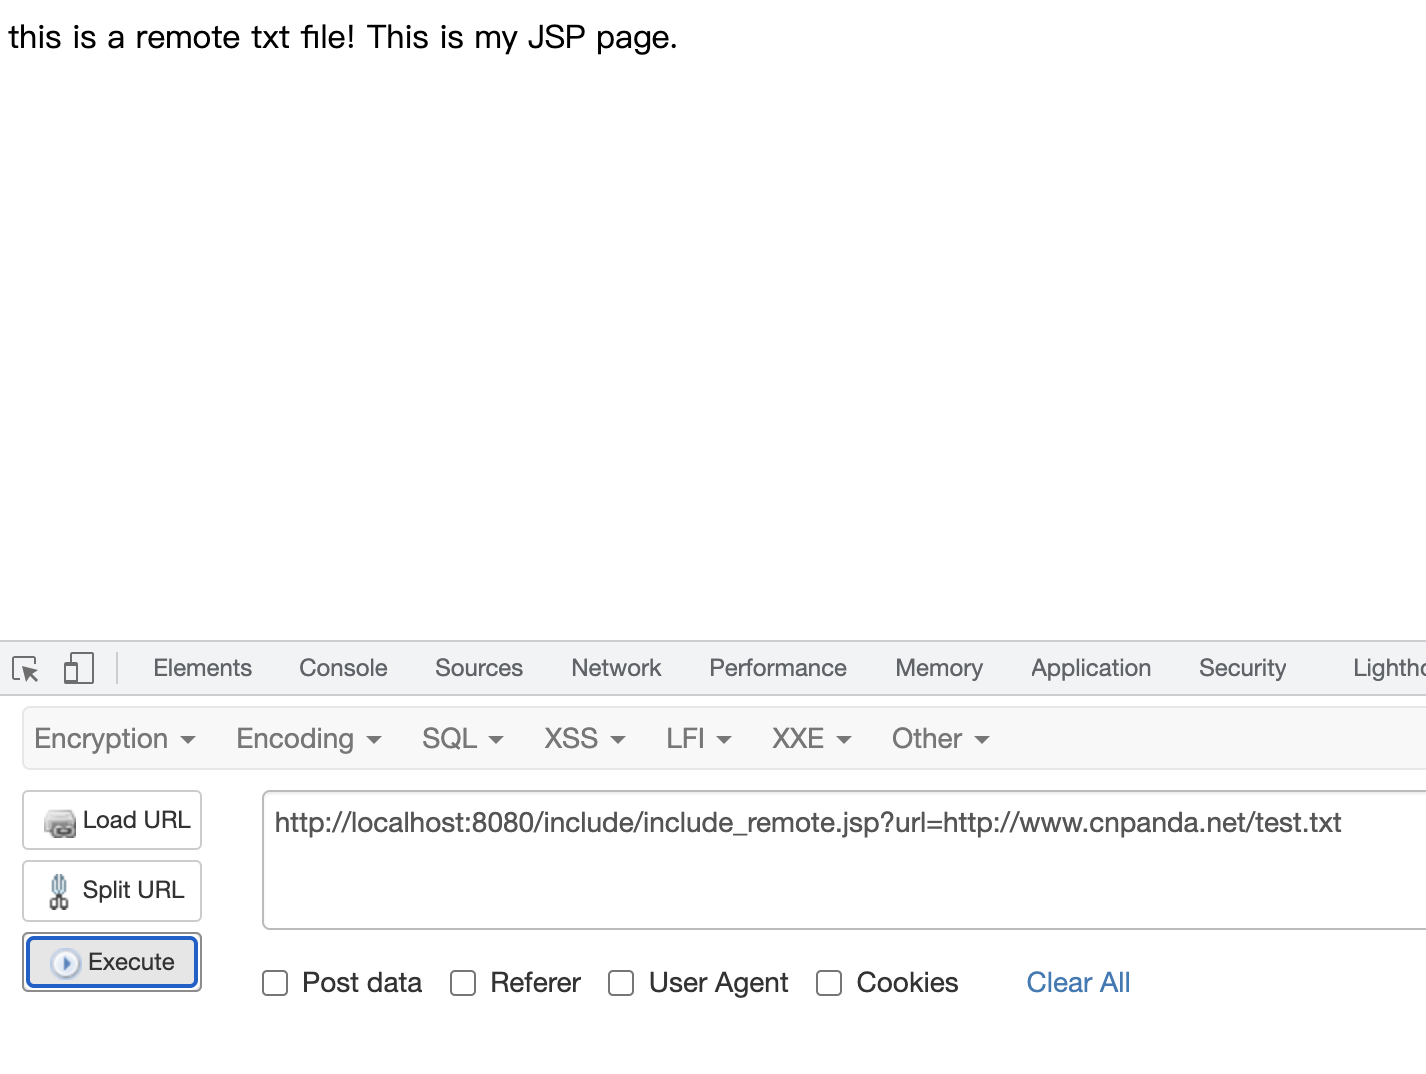
0x00 写在前面为什么会有这一些列的文章呢?因为我发现网上没有成系列的文章或者教程,基本上是 Java 代码审计中某个点来阐述的,对于新人来说可能不是那么友好,加...
2021-11-13 15:49:14 | 阅读: 97 |
收藏
|
www.cnpanda.net
漏洞
thymeleaf
审计
php
远程
JVM字节码学习笔记——class 文件结构
0x01 前言本系列学习笔记均来自《深入理解 JVM 字节码》(作者:张亚),本笔记仅用于个人学习知识总结。对于学习 java 安全、想了解 JVM 字节码的童鞋们...
2021-09-28 10:09:00 | 阅读: 57 |
收藏
|
www.cnpanda.net
acc
u2
指令
mutf
信息
Previous
1
2
3
4
5
6
7
8
Next