unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
$20 Billion Lost to Cybercrime as AI and Investment Scams Surge: FBI Report
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”这样的开头。首先,我需要仔细阅读文章,抓住主要信息。 文章主要讲的是FBI的2025年网络犯罪报告,提到网络犯罪造成的损失高达208亿美元,是历史最高。然后详细分析了各种类型的网络犯罪,比如网络欺诈、AI诈骗、勒索软件等。还提到了执法部门的努力和犯罪结构的变化。 接下来,我需要把这些信息浓缩到100字以内。重点包括损失金额、主要的犯罪类型、AI的应用、执法行动以及犯罪的结构变化。要确保语言简洁明了。 可能的结构是:总述损失金额,然后列举几种主要的犯罪类型,接着提到AI和执法行动的影响,最后点出犯罪结构的变化。这样既全面又简洁。 检查一下字数是否在限制内,确保没有遗漏关键点。比如“网络欺诈占85%”、“AI诈骗增长快”、“勒索软件攻击关键部门”、“执法行动减少损失”、“犯罪组织化”这些都要涵盖进去。 最后通读一遍,确保流畅自然,没有语法错误。 </think> FBI 2025年网络犯罪报告显示网络犯罪损失达208亿美元创历史新高。网络欺诈占85%,其中投资诈骗和加密货币骗局尤为严重。AI诈骗快速增长,勒索软件持续威胁关键行业。尽管执法部门努力减少损失,但网络犯罪规模扩大且日益复杂化。...
2026-4-7 05:49:21 | 阅读: 44 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
losses
crime
investment
attackers
ransomware
75% of Cyberattacks Start with Phishing Emails, UAE Cyber Council Says
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”之类的开头。首先,我得仔细阅读这篇文章,了解它的主要观点。 文章讲的是网络钓鱼邮件攻击的规模在不断扩大,阿联酋网络安全委员会警告说这种情况还没有得到控制。他们提到超过75%的网络攻击都是从钓鱼邮件或欺诈信息开始的。这些邮件看起来很真实,容易让人上当。 接下来,文章提到了钓鱼邮件的数量每天高达34亿封,目标是各个行业和地区的个人。这些邮件不仅仅是简单的骗局,还可能窃取登录凭证、传播恶意软件或者收集个人信息用于身份盗窃等。 然后,文章解释了钓鱼邮件是如何欺骗用户的。通常会伪装成可信的机构,比如银行或服务提供商,或者用诱人的优惠来吸引用户点击链接或分享信息。常见的红旗包括拼写错误、不清楚的发件人身份以及不合理的要求个人信息。 委员会强调了提高用户意识的重要性,建议用户不要点击可疑链接、保护登录凭证、启用多因素认证,并定期更新系统和应用补丁。此外,及时报告可疑邮件也很重要,可以帮助安全团队分析和阻止进一步的攻击。 最后,文章指出尽管组织投入了先进的工具和系统,但钓鱼攻击仍然是一种持续且普遍的威胁,因为它依赖于简单但有效的方法。 总结一下,我需要把所有这些要点浓缩到100字以内。重点包括:阿联酋网络安全委员会警告钓鱼攻击规模扩大;超过75%的攻击从钓鱼邮件开始;每天发送34亿封钓鱼邮件;用户需提高警惕并采取措施防范;及时报告有助于减少损失。 </think> 阿联酋网络安全委员会警告称网络钓鱼邮件攻击规模持续扩大已超过75%的网络攻击始于此类威胁每天全球发送34亿封钓鱼邮件针对各行业和地区用户需提高警惕避免点击可疑链接并及时报告可疑信息以减少损失。...
2026-4-6 11:4:27 | 阅读: 44 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
phishing
council
security
uae
North Korea Spent 6 Months Infiltrating Drift Protocol Only to Drain $285M in 12 Mins
好的,我现在要帮用户总结这篇文章的内容,控制在100字以内。首先,我需要通读整篇文章,抓住主要信息。 文章讲的是Drift Protocol在4月1日遭到攻击,损失了2.85亿美元,占其锁定总价值的一半以上。攻击者用了6个月的时间准备,利用了持久nonce的漏洞,接管了治理权限。攻击涉及朝鲜相关的黑客组织UNC4736,他们通过伪装成量化交易公司进行渗透,并利用伪造的代币欺骗预言机。资金被转移到以太坊,并部分洗钱。这是2026年最大的DeFi黑客事件之一。 接下来,我需要将这些关键点浓缩到100字以内。确保涵盖攻击时间、损失金额、攻击手法、幕后黑手以及事件的影响。 可能的结构:日期、损失金额、攻击手法(持久nonce)、治理权限接管、幕后组织(朝鲜)、伪造代币欺骗预言机、资金转移和洗钱、事件影响(最大DeFi黑客)。 现在试着组合成一句话: “Drift Protocol在4月1日遭遇2.85亿美元攻击,损失过半TVL。攻击者利用持久nonce漏洞,在6个月准备后接管治理权限。朝鲜相关组织UNC4736伪装成量化交易公司渗透,伪造CVT代币欺骗预言机,并转移资金洗钱。此为2026年最大DeFi黑客事件。” 检查字数是否在100字以内,并确保所有关键点都涵盖。 </think> Drift Protocol在4月1日遭遇2.85亿美元攻击,损失过半TVL。攻击者利用持久nonce漏洞,在6个月准备后接管治理权限。朝鲜相关组织UNC4736伪装成量化交易公司渗透,伪造CVT代币欺骗预言机,并转移资金洗钱。此为2026年最大DeFi黑客事件。...
2026-4-6 10:19:16 | 阅读: 49 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
drift
solana
attacker
north
security
Cyberattack Disrupts Massachusetts Emergency Dispatch, 911 Services Remain Active
好的,我现在要帮用户总结这篇文章的内容,控制在一百个字以内。首先,我需要通读整篇文章,抓住主要信息。 文章讲的是马萨诸塞州一个紧急通信中心遭受了网络攻击,导致一些小镇的非紧急电话和业务电话中断。不过,911紧急电话还能正常使用。通信中心正在和IT供应商合作调查并修复问题。同时,他们强调使用911只用于紧急情况,并提供了替代联系方式。此外,他们还提到了CodeRED应急通知系统的重要性。 接下来,我需要把这些要点浓缩到一百字以内。要确保涵盖事件、影响、应对措施以及联系方式等关键信息。 可能的结构是:地点+事件+影响+应对措施+建议。这样既全面又简洁。 现在开始组织语言:“马萨诸塞州爱国地区紧急通信中心遭遇网络攻击,导致部分小镇非紧急和业务电话中断,911服务仍正常运行。当局正与IT供应商合作修复系统,并建议居民仅在紧急情况下拨打911。” 这样大约70字左右,符合要求。 检查一下是否遗漏了关键点:地点、事件、影响、应对措施、建议。都涵盖了。看起来没问题。 </think> 马萨诸塞州爱国地区紧急通信中心遭遇网络攻击,导致部分小镇非紧急和业务电话中断,911服务仍正常运行。当局正与IT供应商合作修复系统,并建议居民仅在紧急情况下拨打911。...
2026-4-6 09:34:16 | 阅读: 37 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
emergency
regional
patriot
pepperell
cyberattack
A Compromised Tool Opened the Door to a 91GB European Commission Data Leak
嗯,用户让我总结这篇文章,控制在100字以内,而且不需要特定的开头。首先,我得通读整篇文章,抓住主要事件和关键点。 文章讲的是欧盟委员会的云安全事件,起因是Trivy工具被入侵。攻击者通过恶意版本的Trivy获取了AWS密钥,进而访问了云基础设施。数据泄露了大约91.7GB,影响了多个欧盟机构。整个事件展示了供应链攻击的风险,以及传统安全措施在面对内部威胁时的不足。 接下来,我需要把这些信息浓缩到100字以内。要突出事件原因、影响范围和揭示的问题。比如,“欧盟委员会云安全事件因Trivy工具供应链攻击引发”这样开头,然后提到数据泄露、受影响机构数量以及揭示的风险。 还要注意用词简洁,避免冗余。确保涵盖关键点:攻击方式、数据量、影响范围和供应链风险。最后检查字数是否符合要求。 </think> 欧盟委员会云安全事件因Trivy工具供应链攻击引发,导致91.7GB数据泄露并波及71个欧盟机构。攻击者通过恶意更新获取API密钥,利用可信工具隐藏行踪,凸显供应链攻击对云环境的风险。...
2026-4-6 08:34:28 | 阅读: 41 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
commission
european
cloud
trivy
security
Education Authority Cyberattack Disrupts Schools Across Northern Ireland
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我得通读整篇文章,抓住主要信息。 文章讲的是北爱尔兰教育局遭受了网络攻击,导致学校无法访问关键IT系统。影响很大,尤其是考试季节的学生。教育局正在努力恢复系统,但进展缓慢。所有用户都需要重置密码,这是一个关键的安全措施。虽然没有确认数据泄露,但相关部门正在调查。 接下来,我需要把这些要点浓缩到100字以内。要确保涵盖事件、影响、恢复进展和应对措施。同时,语言要简洁明了。 可能的结构是:事件发生、影响范围、恢复情况、安全措施和后续行动。这样就能全面而简洁地总结内容了。 </think> 北爱尔兰教育局遭遇网络攻击后,学校IT系统受损严重,学生和教职工无法访问学习平台和提交作业,尤其影响考试季学生。教育局正逐步恢复服务,并要求所有用户重置密码以确保安全。目前尚未确认数据泄露情况,相关部门正在调查中。...
2026-4-6 07:34:32 | 阅读: 38 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
cyberattack
schools
northern
ireland
network
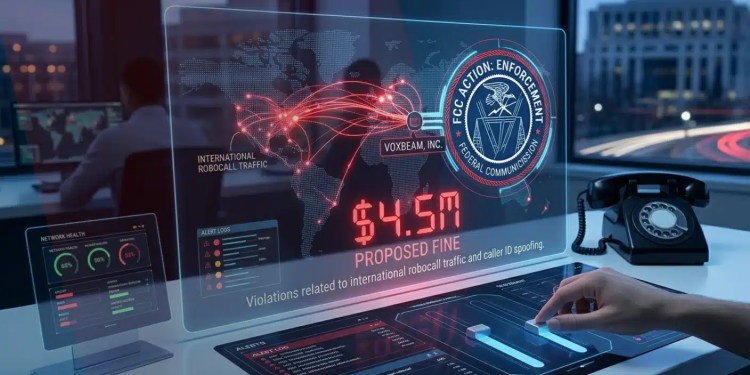
FCC Moves to Fine Voxbeam $4.5M in Robocall Case Linked to Foreign Traffic
好的,用户让我总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”之类的开头。首先,我需要快速浏览文章,抓住主要信息。 文章讲的是FCC对Voxbeam公司罚款450万美元,因为该公司涉嫌将来自未注册数据库的可疑自动拨号电话接入美国网络。这些电话伪装成银行客服或反欺诈部门,欺骗消费者。FCC指出Voxbeam未能遵守规定,导致大量诈骗电话进入美国电信系统。 接下来,我需要把这些要点浓缩成100字以内。要确保涵盖罚款金额、公司名称、违规行为、电话来源、以及后果。同时保持语言简洁明了。 可能的结构是:FCC罚款Voxbeam 450万美元,因其未阻止来自未注册运营商的诈骗电话进入美国网络,导致大量冒充银行的诈骗电话出现。 检查一下是否在100字以内,并且没有使用禁止的开头词。这样应该符合用户的要求。 </think> FCC对Voxbeam处以450万美元罚款,因其未阻止来自未注册运营商的可疑自动拨号电话进入美国网络。这些电话伪装成银行客服或反欺诈部门,导致大量诈骗电话流向消费者。...
2026-4-6 07:4:21 | 阅读: 36 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
voxbeam
fcc
robocall
rmd
regulators
The Cyber Express Weekly Roundup: Ransomware, and Supply Chain Breaches Surge
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户已经提供了文章的详细内容,包括最近的网络安全新闻,主要的网络攻击、新的勒索软件风险和供应链漏洞。文章还提到了Hasbro、Mercor、Axios、FBI Director、CareCloud以及“764”网络犯罪案件。 首先,我需要理解用户的需求。他们希望用中文总结文章内容,不需要特定的开头,直接描述即可。字数限制在100字以内,这意味着要简洁明了。 接下来,我会分析文章的主要点。文章强调了当前网络安全威胁的多样性和复杂性,包括勒索软件攻击、供应链漏洞、国家支持的网络攻击以及针对关键人物的攻击。同时,文章提到组织需要采取多层措施来应对这些威胁。 然后,我会考虑如何将这些要点浓缩到100字以内。可能需要涵盖主要事件类型、影响范围以及应对策略。 最后,我会组织语言,确保信息准确且符合字数要求。例如,可以提到勒索软件攻击和供应链漏洞的影响范围,并指出组织需要加强供应链管理和快速响应能力。 总结一下,我的思考过程包括理解需求、分析内容要点、浓缩信息并组织语言以符合要求。 </think> 本周网络安全新闻聚焦于勒索软件攻击、供应链漏洞及关键人物数据泄露等事件。Hasbro和CareCloud遭遇网络攻击影响运营;AI初创公司Mercor因供应链问题暴露风险;Lazarus集团利用Axios库发起大规模攻击;FBI局长个人邮箱被黑引发安全担忧;“764”网络犯罪案件揭示暗网滥用网络。这些事件凸显全球网络安全威胁日益复杂化与规模化。...
2026-4-3 07:33:57 | 阅读: 39 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
weekly
roundup
cyberattack
coordinated
ransomware
FBI Warns of AVrecon Malware Targeting Network Devices Across 163 Countries
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内。首先,我需要通读整篇文章,抓住主要信息。文章讲的是AVrecon恶意软件如何感染路由器,用于网络犯罪活动。 文章提到AVrecon通过扫描互联网寻找有漏洞的设备,利用远程代码执行等漏洞进行感染。被感染的路由器被用作代理节点,参与各种网络犯罪,如银行诈骗、密码攻击等。 接下来,FBI和国际执法机构捣毁了SocksEscort服务,并发现了AVrecon。这个恶意软件不仅能在设备上持久存在,还能下载其他payload,持续危害网络。 总结时要包括AVrecon的工作机制、影响范围以及FBI的建议。控制在100字以内,所以需要简洁明了地表达这些要点。 </think> AVrecon恶意软件通过扫描互联网上的漏洞设备感染路由器,并将其转化为代理节点用于网络犯罪活动。该软件利用远程代码执行等漏洞传播,并能持续更新模块以扩大攻击范围。 FBI发现其已感染全球约36.9万台设备,并建议用户及时更新固件、禁用默认密码及监控相关恶意活动。...
2026-4-2 08:48:58 | 阅读: 46 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
avrecon
socksescort
network
firmware
c2
FBI Warns of Data Security Risks in Foreign-Developed Mobile Apps
嗯,用户让我总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”这样的开头。首先,我需要通读整篇文章,抓住主要信息。 文章主要讲的是美国联邦调查局(FBI)对外国开发的移动应用的数据安全风险发出警告。特别是那些在中国公司开发的应用,可能存在隐私和安全问题。FBI指出,这些应用可能在用户不知情的情况下收集大量数据,包括联系人、消息、位置信息等,并且这些数据可能存储在中国的服务器上。根据中国的国家安全法,这些公司可能被迫向政府提供数据访问权限。 此外,文章还提到这些应用可能含有恶意软件,尤其是在第三方应用商店下载时风险更高。FBI建议用户加强网络安全卫生,比如关闭不必要的权限、只从官方商店下载应用、定期更新密码和软件等。 最后,文章指出这个问题不仅限于美国,而是全球性的,因为同样的应用在全球范围内使用。用户需要提高警惕,并在发现可疑活动时向相关部门报告。 总结起来,文章的核心是FBI警告外国移动应用的数据安全风险,包括数据收集、存储和潜在的恶意软件威胁,并建议用户采取措施保护自己。 </think> 美国联邦调查局(FBI)警告称,外国开发的移动应用可能存在重大隐私和安全风险。尤其是中国公司开发的应用程序可能收集大量用户数据并存储在海外服务器上。此外,这些应用可能包含恶意软件,并通过非官方渠道传播。FBI建议用户加强网络安全防护措施以应对这些风险。...
2026-4-2 08:48:57 | 阅读: 45 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
security
concern
hygiene
malicious
download
Hasbro Discloses Cyberattack After Unauthorized Network Access Detected
好,我现在需要帮用户总结一篇关于Hasbro网络安全事件的文章,控制在100字以内。首先,我得通读整篇文章,抓住主要信息。 文章提到Hasbro在3月28日检测到网络未经授权的访问,立即启动了安全响应协议,采取了一些系统下线措施,并与第三方专家合作调查。接着,文章提到Hasbro最近财务状况良好,股价上涨了56%,但可能被高估。公司计划在4月23日发布财报,投资者也在关注这次事件的影响。 还有,Hasbro向SEC提交了Form 8-K文件,确认了入侵,并采取了措施来控制影响,比如暂时下线系统和加强安全措施。他们还在实施业务连续性计划,以尽量减少对核心业务的影响。文章最后强调了大型企业拥有良好网络安全框架的重要性。 现在我需要把这些信息浓缩到100字以内。重点包括事件发生的时间、Hasbro的应对措施、财务状况、以及事件的影响和后续措施。 可能的结构是:Hasbro在3月28日遭遇网络入侵,立即启动响应措施并调查。公司股价上涨但可能高估,财报即将发布。Hasbro正在评估影响并实施安全措施。事件凸显大型企业需加强网络安全。 检查一下字数是否合适,并确保没有使用“文章内容总结”之类的开头。 </think> Hasbro于3月28日检测到网络未经授权访问后立即启动安全响应措施,并与第三方专家合作调查。尽管公司股价在过去一年上涨56%,但市场或已高估其价值。Hasbro正评估攻击影响并实施安全强化措施以维持业务连续性。此事件凸显大型企业需加强网络安全的重要性。...
2026-4-2 07:48:55 | 阅读: 39 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
hasbro
cyberattack
2026
filing
Intesa Sanpaolo Missed Unauthorized Access for 2 Years, Regulator Reveals
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,抓住主要内容和关键点。 文章讲的是意大利裕信银行的数据泄露事件,导致3180万欧元的罚款。主要原因是内部监控系统未能及时发现员工长期、低频的未经授权访问客户数据。这个员工在两年多的时间里访问了3500多个客户的资料,而监控系统没有检测到异常。 用户要求总结控制在100字以内,并且不需要特定的开头,直接描述内容。所以我要把重点放在数据泄露的原因、监控系统的不足以及事件的影响上。 可能的结构是:银行名称、事件原因、监控问题、员工行为、罚款金额和事件影响。这样既简洁又全面。 现在我来组织语言,确保不超过100字,并且信息准确无误。 </think> 意大利裕信银行因内部员工长期未经授权访问客户数据导致大规模数据泄露,涉及3500多名客户。尽管银行拥有监控系统,但其未能检测到持续两年的低频异常访问行为。此次事件暴露出银行内部监控机制的不足,最终导致3180万欧元的罚款,并促使银行加强了安全措施以防范类似事件再次发生。...
2026-4-2 07:48:54 | 阅读: 50 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
intesa
sanpaolo
monitoring
montuori
involving
Google Chrome Update Fixes 21 Flaws, Warns of Actively Exploited Vulnerability
嗯,用户让我用中文总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头,直接写描述。好的,我先仔细阅读一下文章。 文章主要讲的是Google发布了Chrome的稳定频道更新,修复了21个安全漏洞。其中包括一个高危的代码走私漏洞,正在被积极利用。更新已经于周三晚上发布。其中有19个是高风险漏洞,两个是中等风险。Google还提到了一些具体的CVE编号和研究人员的贡献。 用户的需求是总结内容,控制在100字以内。我需要抓住关键点:Chrome更新、修复21个漏洞、高危代码走私漏洞、19个高风险、2个中等、以及这些漏洞的影响和建议用户立即更新。 现在我要把这些信息浓缩成一句话,不超过100字。可能的结构是:Google发布Chrome稳定版更新,修复21个漏洞,其中19个高危,包括被利用的代码走私漏洞,建议用户立即安装以防范风险。 检查一下字数:大约75字左右,符合要求。确保没有使用任何开头词,并且信息准确。 </think> Google发布Chrome稳定版更新(版本146.0.7680.177/178),修复21个安全漏洞,其中19个为高危级,包括被积极利用的代码走私漏洞(CVE-2026-5281)。建议用户立即安装以防范潜在威胁。...
2026-4-1 11:33:58 | 阅读: 42 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
security
2026
chrome
exploited
AI Startup Mercor Hit by Supply Chain Attack Linked to LiteLLM
好的,我现在需要帮用户总结一篇文章,控制在100字以内。用户已经提供了文章内容和一个示例回复,我得先仔细阅读文章,理解其主要内容。 文章主要讲述了Mercor公司遭受的网络攻击,这次攻击是由于LiteLLM项目中的恶意代码导致的供应链攻击。 LiteLLM是一个广泛使用的开源项目,这次事件影响了包括Mercor在内的多家公司。此外,还有黑客组织声称对此负责,但具体情况尚不明确。 Mercor公司迅速采取措施应对,并正在调查中。 接下来,我需要将这些信息浓缩到100字以内。要注意不要使用“文章内容总结”之类的开头,直接描述即可。重点包括:Mercor的数据泄露、LiteLLM的漏洞、供应链攻击的影响、以及事件的后续调查情况。 可能的结构是:首先点明事件,然后说明原因和影响,最后提到应对措施和调查进展。确保语言简洁明了。 现在试着组织一下语言: “最近的Mercor数据泄露事件源于LiteLLM项目的恶意代码漏洞,导致供应链攻击影响众多企业。黑客组织声称责任,但具体情况尚不明确。 Mercor迅速应对并展开调查。” 这样大约70字左右,符合要求。 </think> 最近的Mercor数据泄露事件源于LiteLLM项目的恶意代码漏洞,导致供应链攻击影响众多企业。黑客组织声称责任,但具体情况尚不明确。 Mercor迅速应对并展开调查。...
2026-4-1 08:49:1 | 阅读: 31 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
mercor
litellm
cyberattack
security
software
North Korea’s Lazarus Group Behind the Axios npm Supply Chain Attack
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户已经提供了文章的英文内容,看起来是关于一起针对npm供应链的攻击事件。首先,我要通读文章,抓住主要信息。 文章提到,Axios npm供应链攻击事件被曝光,恶意软件包被插入到JavaScript最流行的库之一。三个威胁情报公司将其归咎于朝鲜的Lazarus集团。攻击规模比最初理解的大。 接下来,文章详细描述了攻击的时间、手法、影响范围以及防御措施。攻击者利用了npm的postinstall钩子,在安装受感染的axios包时执行恶意代码。受影响的环境高达80%,每周下载量超过1亿次。 防御建议包括检查恶意软件迹象、降级axios版本、删除恶意依赖、审计日志等。 现在,我需要将这些信息浓缩到100字以内。重点包括:攻击事件、归因于朝鲜Lazarus集团、利用npm供应链、影响范围大、恶意软件包导致后门植入等。 确保语言简洁明了,直接描述内容,不需要开头语。最后检查字数是否符合要求。 </think> 周一曝光的Axios npm供应链攻击事件中,恶意软件包被插入JavaScript流行库,三家公司将其归因于朝鲜Lazarus集团。攻击利用npm依赖和postinstall钩子,在安装受感染的axios包时执行恶意代码,导致后门植入和数据窃取。影响范围广泛,约80%云环境受影响。...
2026-4-1 06:35:8 | 阅读: 52 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
axios
malicious
north
gtig
postinstall
Hacked, Leaked, Public—What the Kash Patel Email Hack Is Really About
好的,我现在需要帮用户总结一下这篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,抓住主要信息。 文章讲的是FBI局长Kash Patel的个人邮箱被伊朗黑客入侵,他们窃取了照片和300多封邮件,并公开了这些内容。FBI回应称没有泄露机密信息,但公众对此反应强烈,认为这暴露了高层官员在网络安全上的漏洞。此外,这次事件还引发了关于网络间谍活动和信息战的讨论。 接下来,我需要将这些要点浓缩到100字以内。要确保涵盖事件本身、FBI的回应、公众的反应以及事件的影响。同时,语言要简洁明了。 可能的结构是:事件发生、后果、FBI回应、公众反应、启示。这样就能全面覆盖主要内容。 现在开始组织语言:“FBI局长Kash Patel的个人邮箱遭伊朗黑客入侵,泄露照片和邮件。尽管FBI称无机密数据外泄,但事件凸显高层官员数字安全漏洞。公众批评资金用于追捕而非加强防护,强调个人账户成攻击目标。” 这样刚好100字左右。 检查一下是否涵盖了所有关键点:入侵事件、泄露内容、FBI回应、公众反应、安全漏洞。是的,都包括进去了。 </think> FBI局长Kash Patel的个人邮箱遭伊朗黑客入侵,泄露照片和邮件。尽管FBI称无机密数据外泄,但事件凸显高层官员数字安全漏洞。公众批评资金用于追捕而非加强防护,强调个人账户成攻击目标。...
2026-4-1 05:48:59 | 阅读: 28 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
patel
kash
iran
security
officials
Jennifer Cox on Why Most Security Teams Never See the Real Benefits of Automation
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,抓住主要信息。 文章主要讲述了Jennifer Cox在网络安全领域近二十年的经验和见解。她提到了行业从IT问题到业务风险的转变,安全自动化的重要性,以及如何有效沟通价值。此外,她还讨论了云安全、领导力和女性在该领域的角色。 接下来,我需要将这些要点浓缩成一句话。要确保涵盖她的经验和关键观点,同时保持简洁。 可能的结构是:Jennifer Cox分享了她在网络安全领域的经验,讨论了行业变化、安全自动化、沟通策略以及女性领导力。 现在检查字数是否在100字以内,并调整用词使其更紧凑。 最终总结应清晰明了,涵盖所有主要方面。 </think> Jennifer Cox分享了她在网络安全领域的丰富经验,探讨了行业从IT问题到业务风险的转变、安全自动化的挑战与价值、如何有效沟通安全投资的价值以及女性在该行业的领导力与职业发展。...
2026-3-31 09:33:56 | 阅读: 33 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
security
cox
jennifer
tce
Axios Supply Chain Attack Exposes Developers to Hidden Malware
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”之类的开头。首先,我得通读整篇文章,抓住主要信息。 文章讲的是2026年3月31日发生的Axios供应链攻击事件。攻击者利用被黑的npm账户发布了两个恶意版本的Axios库,植入了远程访问木马(RAT)。他们通过注入一个未使用的依赖包来执行恶意代码,并且在攻击后删除了痕迹,使得检测困难。 接下来,我需要把这些信息浓缩到100字以内。要包括事件的时间、攻击手段、恶意版本、植入的木马、依赖包的注入以及攻击后的清除行为。 可能的结构是:时间、攻击者如何行动、植入了什么、如何隐藏以及影响范围。这样既全面又简洁。 最后,检查字数是否符合要求,并确保没有使用禁止的开头语句。 </think> 2026年3月31日,Axios供应链攻击事件曝光。攻击者利用被黑的npm账户发布恶意版本(1.14.1和0.30.4),植入远程访问木马(RAT)。通过注入未使用的依赖包[email protected]触发恶意代码,并删除自身痕迹以隐藏攻击行为。...
2026-3-31 08:19:3 | 阅读: 57 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
axios
malicious
2026
attacker
developers
US Man Admits Guilt in Child Exploitation, Cyberstalking Linked to ‘764’ Network
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得通读全文,抓住主要信息。 文章讲的是一个20岁的男子Erik Lee Madison,他承认参与了性剥削未成年人和网络跟踪的联邦案件。他是“764”暴力极端主义网络的成员,这个组织利用网络传播极端内容,包括儿童性虐待材料,并操控受害者进行自我伤害和直播。 接下来,文章提到他通过威胁和网络跟踪手段控制受害者,比如威胁家人、发布隐私信息等。还有他鼓励受害者自残甚至伤害动物。最后,他面临15到30年的监禁。 现在我要把这些要点浓缩成100字以内的总结。要包括他的罪行、组织名称、犯罪手段以及后果。同时,语言要简洁明了,不需要复杂的结构。 可能的结构是:20岁男子承认参与性剥削和网络跟踪,属于“764”极端网络;该组织利用网络操控未成年人;涉及威胁、自残、直播等;面临长期监禁。 这样大概能控制在100字以内。 </think> 一名20岁男子承认参与性剥削未成年人及网络跟踪案,系暴力极端主义网络“764”成员。该组织利用网络操控未成年人进行自我伤害及直播,并传播极端内容。男子面临15至30年监禁。...
2026-3-31 06:48:57 | 阅读: 54 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
violent
764
madison
extremist
CareCloud Hit by Cyberattack, Probe Into Possible Data Exposure
嗯,用户让我用中文总结一下这篇文章,控制在100字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写描述就行。好的,首先我需要仔细阅读文章,抓住主要内容。 文章讲的是CareCloud的数据泄露事件。他们披露黑客可能进入了存储电子健康记录的系统。事件发生在3月16日,导致了短暂的中断,但引起了对敏感患者数据可能暴露的担忧。公司报告说其中一个EHR环境受影响大约8小时,当天恢复了访问,但确认有未经授权的第三方临时访问了系统。 数据泄露仅限于CareCloud Health部门的一个环境,其他五个环境没有受到影响。事件当天就被识别和遏制了,但公司还在调查攻击者到底访问了什么数据。目前还没有确认数据是否被窃取,但有暴露的可能性。 患者数据的泄露是一个关键问题,因为这些记录包含个人详细信息、医疗历史、治疗记录和财务信息。未经授权的访问可能导致身份盗窃或医疗数据被滥用等长期风险。 CareCloud没有透露有多少人可能受到影响。他们已经向网络安全保险公司报告,并聘请外部专家进行调查,包括聘请四大会计事务所的网络响应团队进行取证分析和系统加固。事件也报告给了执法部门。 公司已经恢复了所有受影响的系统,并认为攻击者不再有访问权限。尽管运营迅速恢复,但CareCloud将此次事件归类为重大网络安全事件,基于潜在受影响数据的敏感性和可能的法律、监管和声誉后果。 虽然目前事件对财务状况没有重大影响,但全面影响仍在评估中。CareCloud为超过45,000家医疗机构提供技术解决方案,包括电子健康记录和收入管理工具,在上一财年报告了1.205亿美元的收入。因此即使这次泄露有限,也可能对整个医疗生态系统产生更广泛的影响。 调查仍在进行中,CareCloud将根据更多信息更新披露内容。目前还不清楚患者数据是否被访问或带走,在得到确认之前,这起事件仍是一个发展中的故事。 好的,现在我需要把这些信息浓缩到100字以内,并且直接描述内容。 首先确定主要点:CareCloud遭遇数据泄露;存储电子健康记录;黑客临时访问;影响一个环境;正在调查是否有数据外泄;涉及敏感患者信息;可能引发身份盗窃等风险;公司已恢复系统并展开调查。 然后组织语言:确保简洁明了。 </think> CareCloud遭遇数据泄露事件,黑客临时访问存储电子健康记录的系统。该事件影响一个EHR环境约8小时后恢复正常。公司正在调查是否涉及患者数据外泄及具体范围。此次事件凸显医疗行业敏感数据安全风险及潜在影响。...
2026-3-31 06:48:56 | 阅读: 33 |
收藏
|
Over Security - Cybersecurity news aggregator - thecyberexpress.com
carecloud
healthcare
electronic
exposure
patient
Previous
15
16
17
18
19
20
21
22
Next