unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
第四届阿里云伏魔挑战赛PHP WebShell记录
2025-4-15 17:20:50 | 阅读: 21 |
收藏
|
Sec-News 安全文摘 - govuln.com
Connexion API内存马植入研究
当前环境出现异常,需完成验证后才能继续访问。...
2025-4-15 17:20:34 | 阅读: 32 |
收藏
|
Sec-News 安全文摘 - govuln.com
从UTF-16到%MÃja:~XX,1%:解剖BAT木马的混淆伎俩
2025-4-12 12:25:35 | 阅读: 23 |
收藏
|
Sec-News 安全文摘 - govuln.com
ClassPathXmlApplicationContext不出网利用
当前环境异常需完成验证后方可继续访问。...
2025-4-11 13:17:1 | 阅读: 42 |
收藏
|
Sec-News 安全文摘 - govuln.com
Java利用无外网(下):ClassPathXmlApplicationContext的不出网利用
这篇文章探讨了Spring Boot中利用`ClassPathXmlApplicationContext`和`FileSystemXmlApplicationContext`进行代码审计的方法。通过构造特定的URL参数并结合通配符匹配临时文件的方式,成功实现了命令执行。同时讨论了如何绕过安全过滤器以及多种非预期解法。...
2025-4-11 02:3:18 | 阅读: 41 |
收藏
|
Sec-News 安全文摘 - govuln.com
通配符
Java利用无外网(上):从HertzBeat聊聊SnakeYAML反序列化
文章探讨了SnakeYAML反序列化漏洞(CVE-2022-1471)的无外网利用方法,包括构造函数调用和JDBC注入技术,并分析了Apache Hertzbeat中的实际案例及修复方案。...
2025-4-10 02:10:4 | 阅读: 37 |
收藏
|
Sec-News 安全文摘 - govuln.com
snakeyaml
漏洞
hertzbeat
安全
议题分享: 企业设备安全设备漏洞分析与利用
在2024年10月和11月的华为“安全光网”论坛和先知沙龙上,详细探讨了邮件网关、防火墙及VPN设备的安全性,分析了它们的攻击面及公开漏洞。...
2025-4-1 07:52:35 | 阅读: 32 |
收藏
|
Sec-News 安全文摘 - govuln.com
安全
北京站
防火墙
先知
攻击
NCTF 2024 Web 出题小记
文章描述了NCTF 2024 Web比赛中的三个出题案例:sqlmap-master、internal_api和H2Revenge。sqlmap-master通过参数注入利用--eval执行代码;internal_api利用HTTP状态码进行XSLeaks攻击;H2Revenge则结合反序列化和第三方库实现RCE。...
2025-3-26 09:41:2 | 阅读: 63 |
收藏
|
Sec-News 安全文摘 - govuln.com
beg
『漏洞复现』JSONPath Plus远程代码执行漏洞(CVE-2025-1302)分析及复现
当前环境异常,请完成验证后继续访问。...
2025-3-25 11:41:53 | 阅读: 78 |
收藏
|
Sec-News 安全文摘 - govuln.com
Remote Code Execution Vulnerabilities in Ingress NGINX
Wiz Research发现了针对Kubernetes Ingress NGINX Controller的一系列未认证远程代码执行漏洞(CVE-2025-1097、CVE-2025-1098、CVE-2025-24514、CVE-2025-1974),统称为#IngressNightmare。这些漏洞允许攻击者未经授权访问集群中的所有秘密信息并可能导致集群被接管。约43%的云环境受影响,建议立即修补以缓解风险。...
2025-3-25 03:2:55 | 阅读: 51 |
收藏
|
Sec-News 安全文摘 - govuln.com
ingress
kubernetes
admission
wiz
annotation
!exploitable Episode Three - Devfile Adventures
文章描述了GitLab Workspaces功能中的CVE-2024-0402漏洞,涉及YAML解析差异和路径遍历问题。攻击者通过构造恶意.devfile.yaml文件利用Ruby和Go的YAML解析差异绕过验证,并通过devfile二进制文件中的解压函数实现任意文件写入,最终可能获得服务器控制权限。...
2025-3-23 18:15:32 | 阅读: 33 |
收藏
|
Sec-News 安全文摘 - govuln.com
gitlab
devfile
workspaces
ssh
returnederr
Next.js and the corrupt middleware: the authorizing artifact
研究发现Next.js框架存在严重安全漏洞,影响所有版本。攻击者可通过构造特定`x-middleware-subrequest`头绕过中间件的安全机制(如授权和CSP),导致敏感路径被访问或缓存中毒攻击。该漏洞已被修复,建议升级至安全版本或阻止包含该头的请求以缓解风险。...
2025-3-23 09:0:32 | 阅读: 41 |
收藏
|
Sec-News 安全文摘 - govuln.com
subrequest
security
bypass
vercel
Next.js and cache poisoning: a quest for the black hole
本文介绍了在Next.js框架中发现的三个缓存中毒漏洞:通过中间件预取导致SSR页面被空JSON响应缓存;React服务器组件(RSC)因CDN不遵守Vary头而被缓存;以及通过x-invoke-status头覆盖HTTP状态码并返回错误页面。这些漏洞可能导致拒绝服务攻击(DoS),影响广泛使用的Next.js应用。...
2025-3-22 19:38:59 | 阅读: 80 |
收藏
|
Sec-News 安全文摘 - govuln.com
caching
poisoning
rsc
cdns
client
Nuxt, show me your payload - a basic CP DoS
文章描述了在Nuxt框架中发现的一个漏洞,允许攻击者通过特定URL参数触发缓存中毒攻击(CP-DoS),导致网站不可用。该漏洞影响所有Nuxt页面(除API外),已修复于3.16.0版本。...
2025-3-22 19:36:16 | 阅读: 74 |
收藏
|
Sec-News 安全文摘 - govuln.com
payload
nuxt
rendering
fragment
security
By Executive Order, We Are Banning Blacklists - Domain-Level RCE in Veeam Backup & Replication (CVE-2025-23120)
这篇文章描述了Veeam Backup & Replication中的两个新远程代码执行(RCE)漏洞(WT-2025-0014和WT-2025-0015),这些漏洞利用了黑名单机制的缺陷。攻击者可以通过反序列化DataSet类实现RCE,影响包括本地用户或域用户。文章指出Veeam修复措施不足,并强调黑名单机制的局限性。...
2025-3-20 06:54:8 | 阅读: 46 |
收藏
|
Sec-News 安全文摘 - govuln.com
veeam
backup
blacklist
CVE-2023-32697——sqlite jdbc RCE
当前环境出现异常,请完成验证后继续访问。...
2025-3-16 15:17:9 | 阅读: 50 |
收藏
|
Sec-News 安全文摘 - govuln.com
Pre-authentication SQL injection to RCE in GLPI (CVE-2025-24799/CVE-2025-24801)
GLPI软件存在未认证SQL注入漏洞, 可通过构造XML请求触发, 造成数据库数据泄露及远程代码执行风险, 影响企业网络安全性....
2025-3-13 09:43:37 | 阅读: 111 |
收藏
|
Sec-News 安全文摘 - govuln.com
glpi
php
fontfile
tcpdf
deviceid
Bypassing Web Filters Part 1: SNI Spoofing
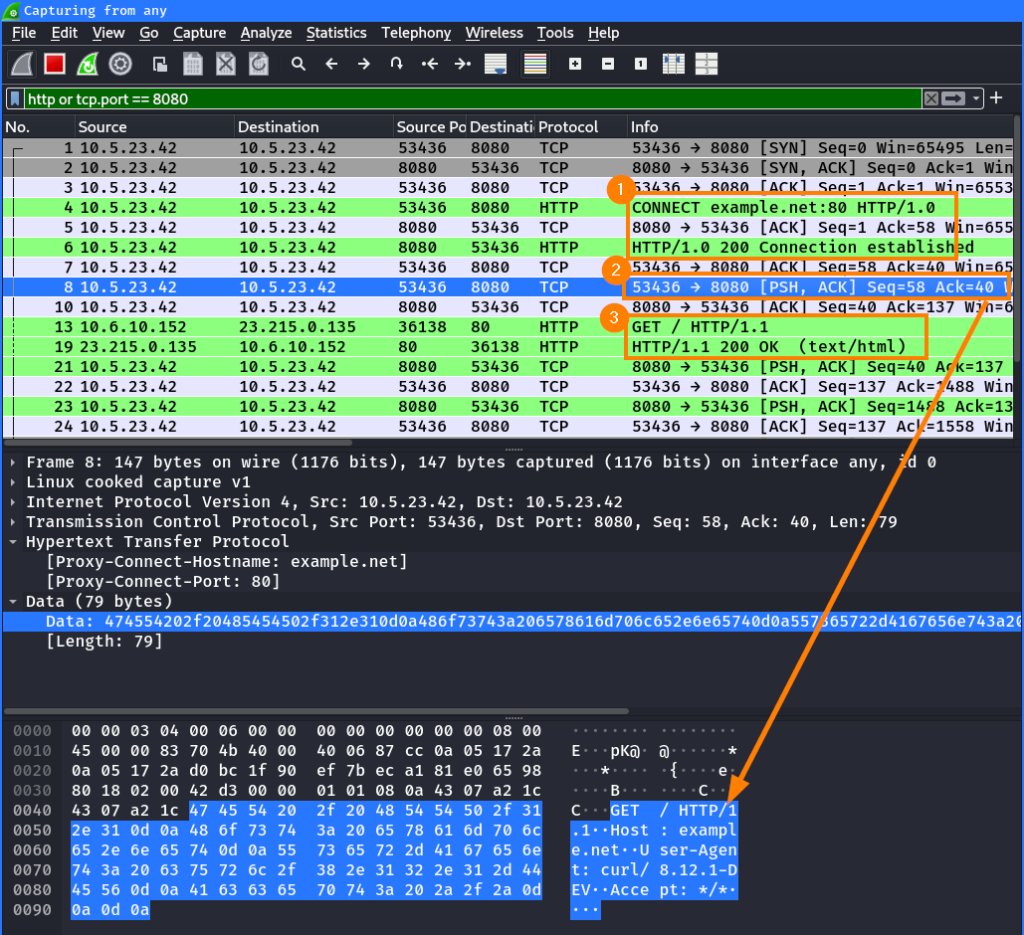
文章介绍了通过伪造服务器名称指示(SNI)来绕过网络过滤器的技术。SNI是TLS协议中的扩展字段,在握手过程中以明文形式传输主机名信息。攻击者可通过修改TLS请求中的SNI值为合法域名(如windows更新地址),从而访问被屏蔽的恶意网站。该技术适用于未进行深度流量分析或未严格验证证书链的过滤系统。...
2025-3-12 06:25:34 | 阅读: 62 |
收藏
|
Sec-News 安全文摘 - govuln.com
proxy
sni
client
legit
handshake
Tomcat DefaultServlet rce(CVE-2025-24813)
当前环境异常,需完成验证后方可继续访问。...
2025-3-12 04:2:11 | 阅读: 94 |
收藏
|
Sec-News 安全文摘 - govuln.com
Impossible XXE in PHP
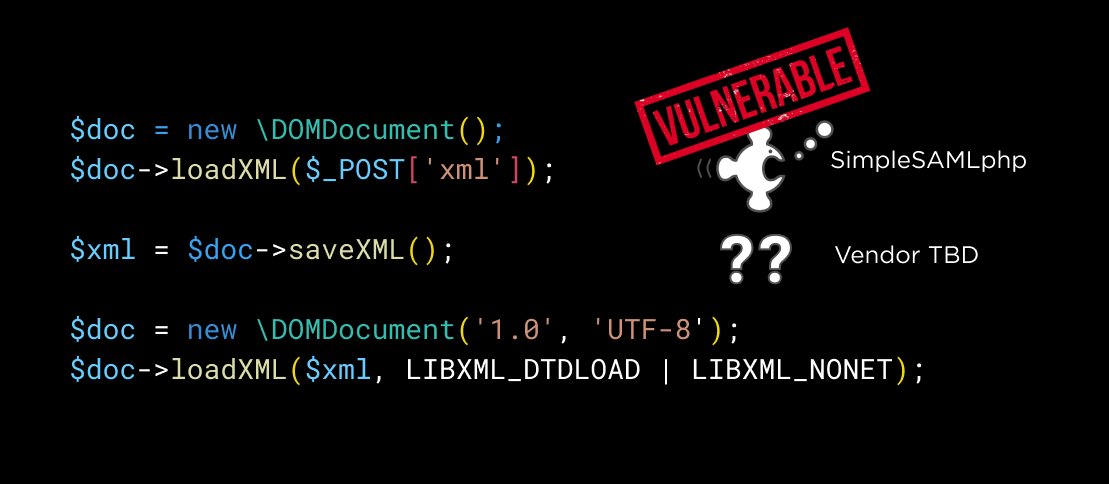
文章描述了一种复杂的XXE漏洞利用方法,通过结合参数实体、PHP过滤器链和数据协议等技术手段,成功绕过了多个安全防护机制(如LIBXML_NONET标志和双重loadXML调用),实现了对服务器文件的读取和数据外泄。...
2025-3-12 03:59:4 | 阅读: 73 |
收藏
|
Sec-News 安全文摘 - govuln.com
ctxt
libxml
php
payload
nonet
Previous
7
8
9
10
11
12
13
14
Next