unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
本地多语言AI字幕组:whisper实战教程
文章介绍了一种基于Whisper.cpp的本地视频字幕生成方法,包括下载模型文件、使用FFmpeg提取音频、调用whisper-cli生成字幕以及通过Google Gemini进行翻译的完整流程,并提供了一个自动化脚本v2srt。...
2025-6-9 02:13:37 | 阅读: 92 |
收藏
|
Sec-News 安全文摘 - govuln.com
whisper
vad
模型
字幕
ggml
ClassPathXmlApplicationContext的不出网利用学习
作者希望读者通过打赏支持其创作。...
2025-6-7 06:37:38 | 阅读: 37 |
收藏
|
Sec-News 安全文摘 - govuln.com
Tomcat解析XML引入的新颖webshell构造方式-先知社区
2025-6-7 06:30:25 | 阅读: 29 |
收藏
|
Sec-News 安全文摘 - govuln.com
fastjson 1.2.80的一些小链
当前环境出现异常,请完成验证后继续访问。...
2025-6-4 18:7:29 | 阅读: 40 |
收藏
|
Sec-News 安全文摘 - govuln.com
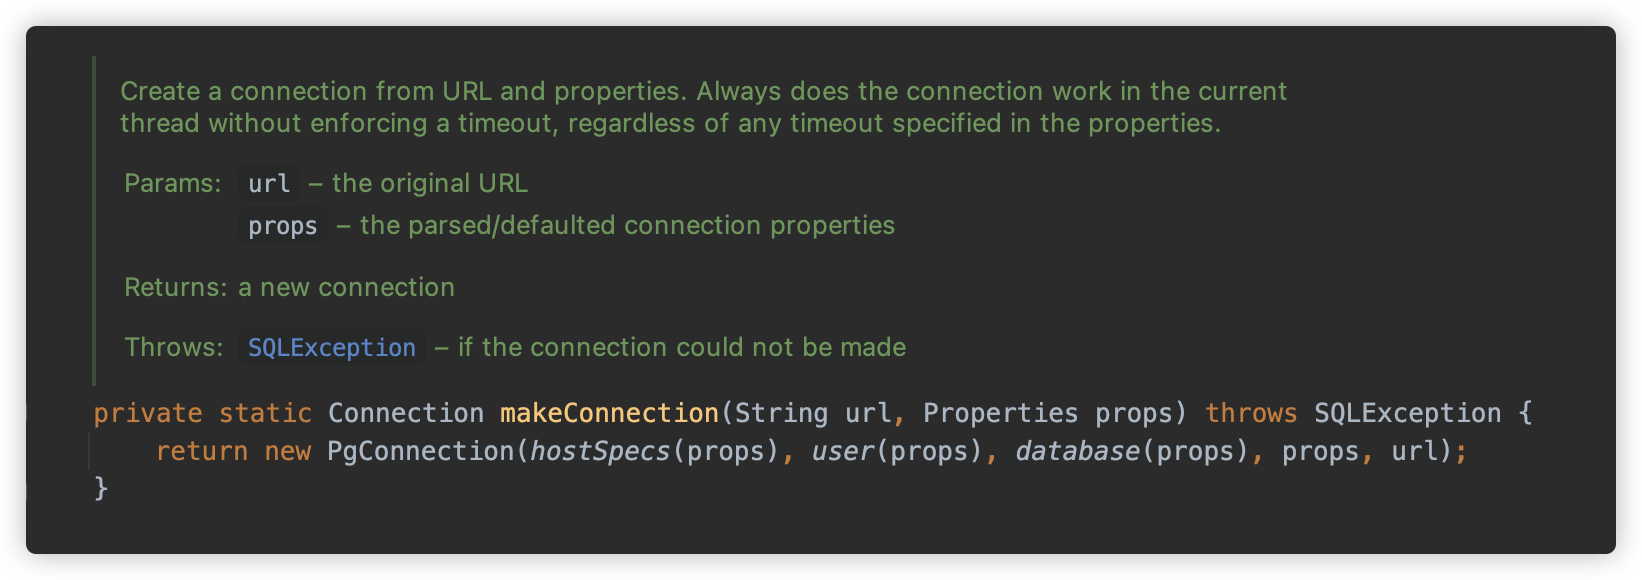
Postgresql JDBC Attack and Stuff
文章详细探讨了PostgreSQL JDBC漏洞(CVE-2022-21724)及其不出网利用方法,包括ClassPathXmlApplicationContext的利用细节和Tomcat处理multipart请求的机制。通过实战案例展示了如何绕过安全过滤器并利用临时文件进行攻击,最终总结了防御建议和技术细节。...
2025-6-3 13:45:57 | 阅读: 49 |
收藏
|
Sec-News 安全文摘 - govuln.com
fileupload
漏洞
CVE-2025-4427/4428 : Ivanti EPMM Remote Code Execution
Ivanti EPMM存在未认证远程代码执行漏洞(CVE-2025-4427/4428),因Hibernate Validator处理用户输入不当引发EL注入。攻击者可利用格式参数触发表达式执行。修复版本包括11.12.0.5等。...
2025-6-3 09:57:18 | 阅读: 109 |
收藏
|
Sec-News 安全文摘 - govuln.com
epmm
ivanti
security
mvc
4427
Eradicating the Unseen: Detecting, Exploiting, and Remediating a Path Traversal Vulnerability across GitHub
文章探讨了开源软件中的路径遍历漏洞(CWE-22),并开发了一种自动化方法来检测、利用和修复这些漏洞。研究发现GitHub上有1756个项目存在此类漏洞,并成功修复了其中部分。文章还分析了这些漏洞对大型语言模型的影响,并强调了提升开源生态系统安全性的必要性。...
2025-6-3 09:56:17 | 阅读: 52 |
收藏
|
Sec-News 安全文摘 - govuln.com
github
security
software
maintainers
Apache CXF框架下WebService的SSRF漏洞挖掘思路
文章介绍了HTTP状态码520(Unknown Error)的含义、常见原因及解决方法。...
2025-5-9 14:24:49 | 阅读: 35 |
收藏
|
Sec-News 安全文摘 - govuln.com
520
一种非常优雅的获取 Solr 服务器 RCE 的方法
当前环境出现异常情况,需完成验证后方可继续访问。...
2025-5-8 10:54:18 | 阅读: 39 |
收藏
|
Sec-News 安全文摘 - govuln.com
若依(RuoYi)框架漏洞战争手册
文章指出若依系统存在默认密钥、SQL注入和定时任务等多重安全漏洞,并从渗透测试角度剖析这些弱点,强调唯有了解如何攻破系统才能实现真正安全。...
2025-5-7 07:51:3 | 阅读: 105 |
收藏
|
Sec-News 安全文摘 - govuln.com
安全
每一处
毁灭
知晓
拿捏
Drag and Pwnd: Leverage ASCII characters to exploit VS Code
文章探讨了ASCII传输控制字符(如SOH、STX、EOT和ETX)的历史及其在现代终端中的滥用。这些字符最初用于早期计算机通信控制,现被恶意利用于漏洞攻击。以Visual Studio Code为例,node-pty模拟伪终端时未正确处理控制字符,导致命令注入等安全问题。该漏洞影响macOS和Ubuntu等系统。...
2025-5-7 07:19:13 | 阅读: 45 |
收藏
|
Sec-News 安全文摘 - govuln.com
ctr
calculator
soh
drag
pty
IoM v0.1.0 代替CobaltStrike的最后四块碎片
环境异常需验证后继续访问。...
2025-4-25 03:22:7 | 阅读: 33 |
收藏
|
Sec-News 安全文摘 - govuln.com
从 CVE-2024-0012 到 CVE-2024-9474:Palo Alto 的分析与思考
当前环境出现异常状态,需完成验证后方可继续访问相关内容或服务。...
2025-4-24 10:37:4 | 阅读: 39 |
收藏
|
Sec-News 安全文摘 - govuln.com
从JDBC MySQL不出网攻击到spring临时文件利用
2025-4-24 09:31:39 | 阅读: 25 |
收藏
|
Sec-News 安全文摘 - govuln.com
利用空字节写入漏洞攻击 Synology DiskStation
当前环境异常需完成验证后方可继续访问。...
2025-4-24 06:40:37 | 阅读: 36 |
收藏
|
Sec-News 安全文摘 - govuln.com
Critical PHP’s extract() Function Vulnerability Allows Arbitrary Code Execution
PHP提取函数存在严重漏洞,影响多个版本。攻击者可利用该漏洞触发内存腐败,导致任意代码执行。问题源于内存管理错误和对象析构器的引用模式。建议更新至最新版本并避免使用易受攻击的函数参数。...
2025-4-21 01:57:48 | 阅读: 37 |
收藏
|
Sec-News 安全文摘 - govuln.com
php
memory
security
attackers
refs
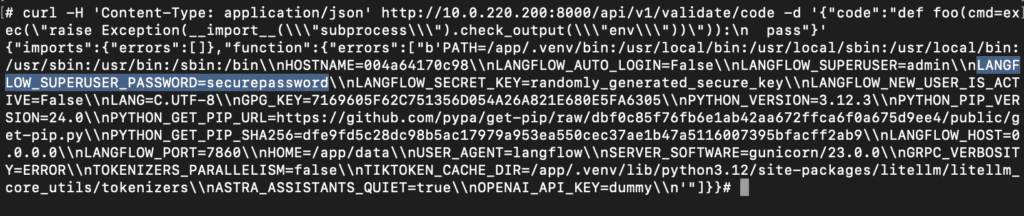
Unsafe at Any Speed: Abusing Python Exec for Unauth RCE in Langflow AI
文章揭示了Langflow工具中的代码注入漏洞(CVE-2025-3248),该漏洞使未认证攻击者能远程控制服务器。通过API端点和Python装饰器/默认参数执行任意代码,已修复于1.3.0版本,建议用户升级或限制访问以防范风险。...
2025-4-19 18:8:26 | 阅读: 59 |
收藏
|
Sec-News 安全文摘 - govuln.com
langflow
python
decorator
horizon3
github
扒一扒h2database远程代码执行
文章详细介绍了H2 Database Web Console远程代码执行(RCE)漏洞的历史演变及修复过程。从CVE-2018-10054开始,官方通过限制数据库创建缓解问题,但后续被绕过;JDBC注入和JNDI注入等方法使漏洞持续存在;最终在2.1.210版本中彻底修复。...
2025-4-18 22:15:50 | 阅读: 100 |
收藏
|
Sec-News 安全文摘 - govuln.com
数据
数据库
database
forbid
漏洞
MCP带来的新型安全威胁
当前环境出现异常,需完成验证后方可继续访问。...
2025-4-18 13:31:2 | 阅读: 32 |
收藏
|
Sec-News 安全文摘 - govuln.com
Apache hertzbeat RCE
当前环境出现异常,请完成验证以继续访问。...
2025-4-18 13:30:11 | 阅读: 36 |
收藏
|
Sec-News 安全文摘 - govuln.com
Previous
6
7
8
9
10
11
12
13
Next