unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
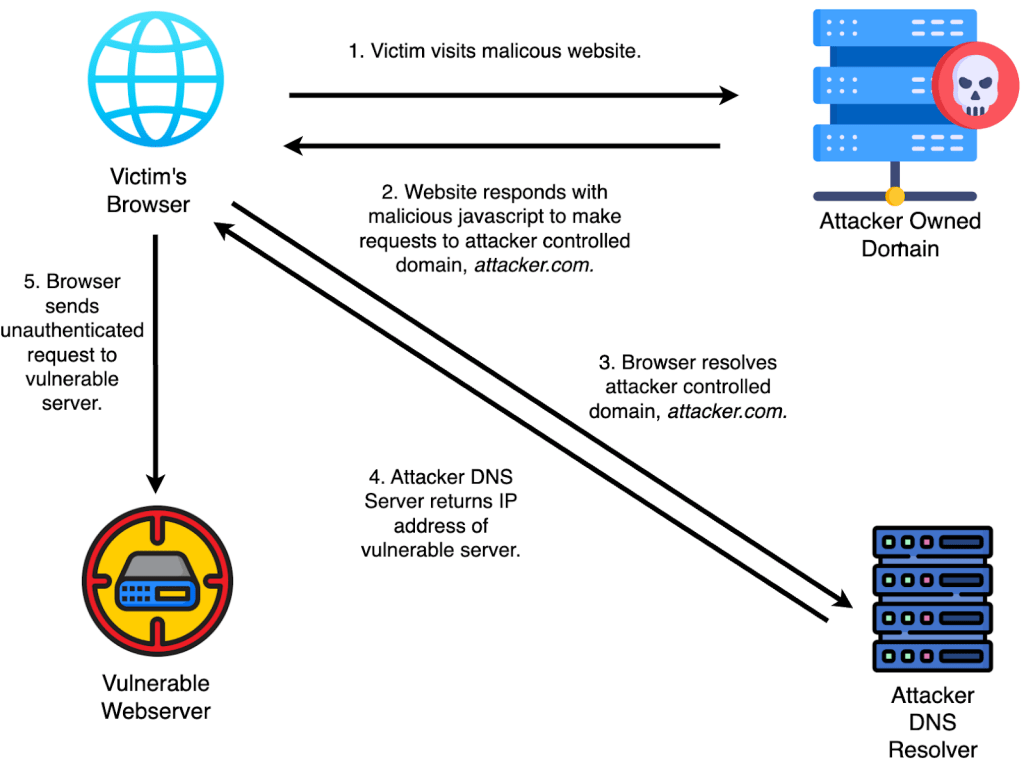
DNS rebinding attacks explained: The lookup is coming from inside the house!
文章介绍了DNS重绑定攻击的概念及其工作原理,解释了该攻击如何绕过同源策略(SOP),并利用IP地址变化访问内部网络或本地应用程序。通过Deluge BitTorrent客户端的真实漏洞案例,展示了攻击者如何利用此技术读取任意文件。文章还探讨了浏览器缓存和CORS-RFC1918等防御机制的局限性,并提供了防止此类攻击的建议,包括检查Host头、使用HTTPS和加强身份验证。...
2025-6-3 16:0:40 | 阅读: 30 |
收藏
|
0day Fans - github.blog
rebinding
somesite
network
deluge
attackers
Inside GitHub: How we hardened our SAML implementation
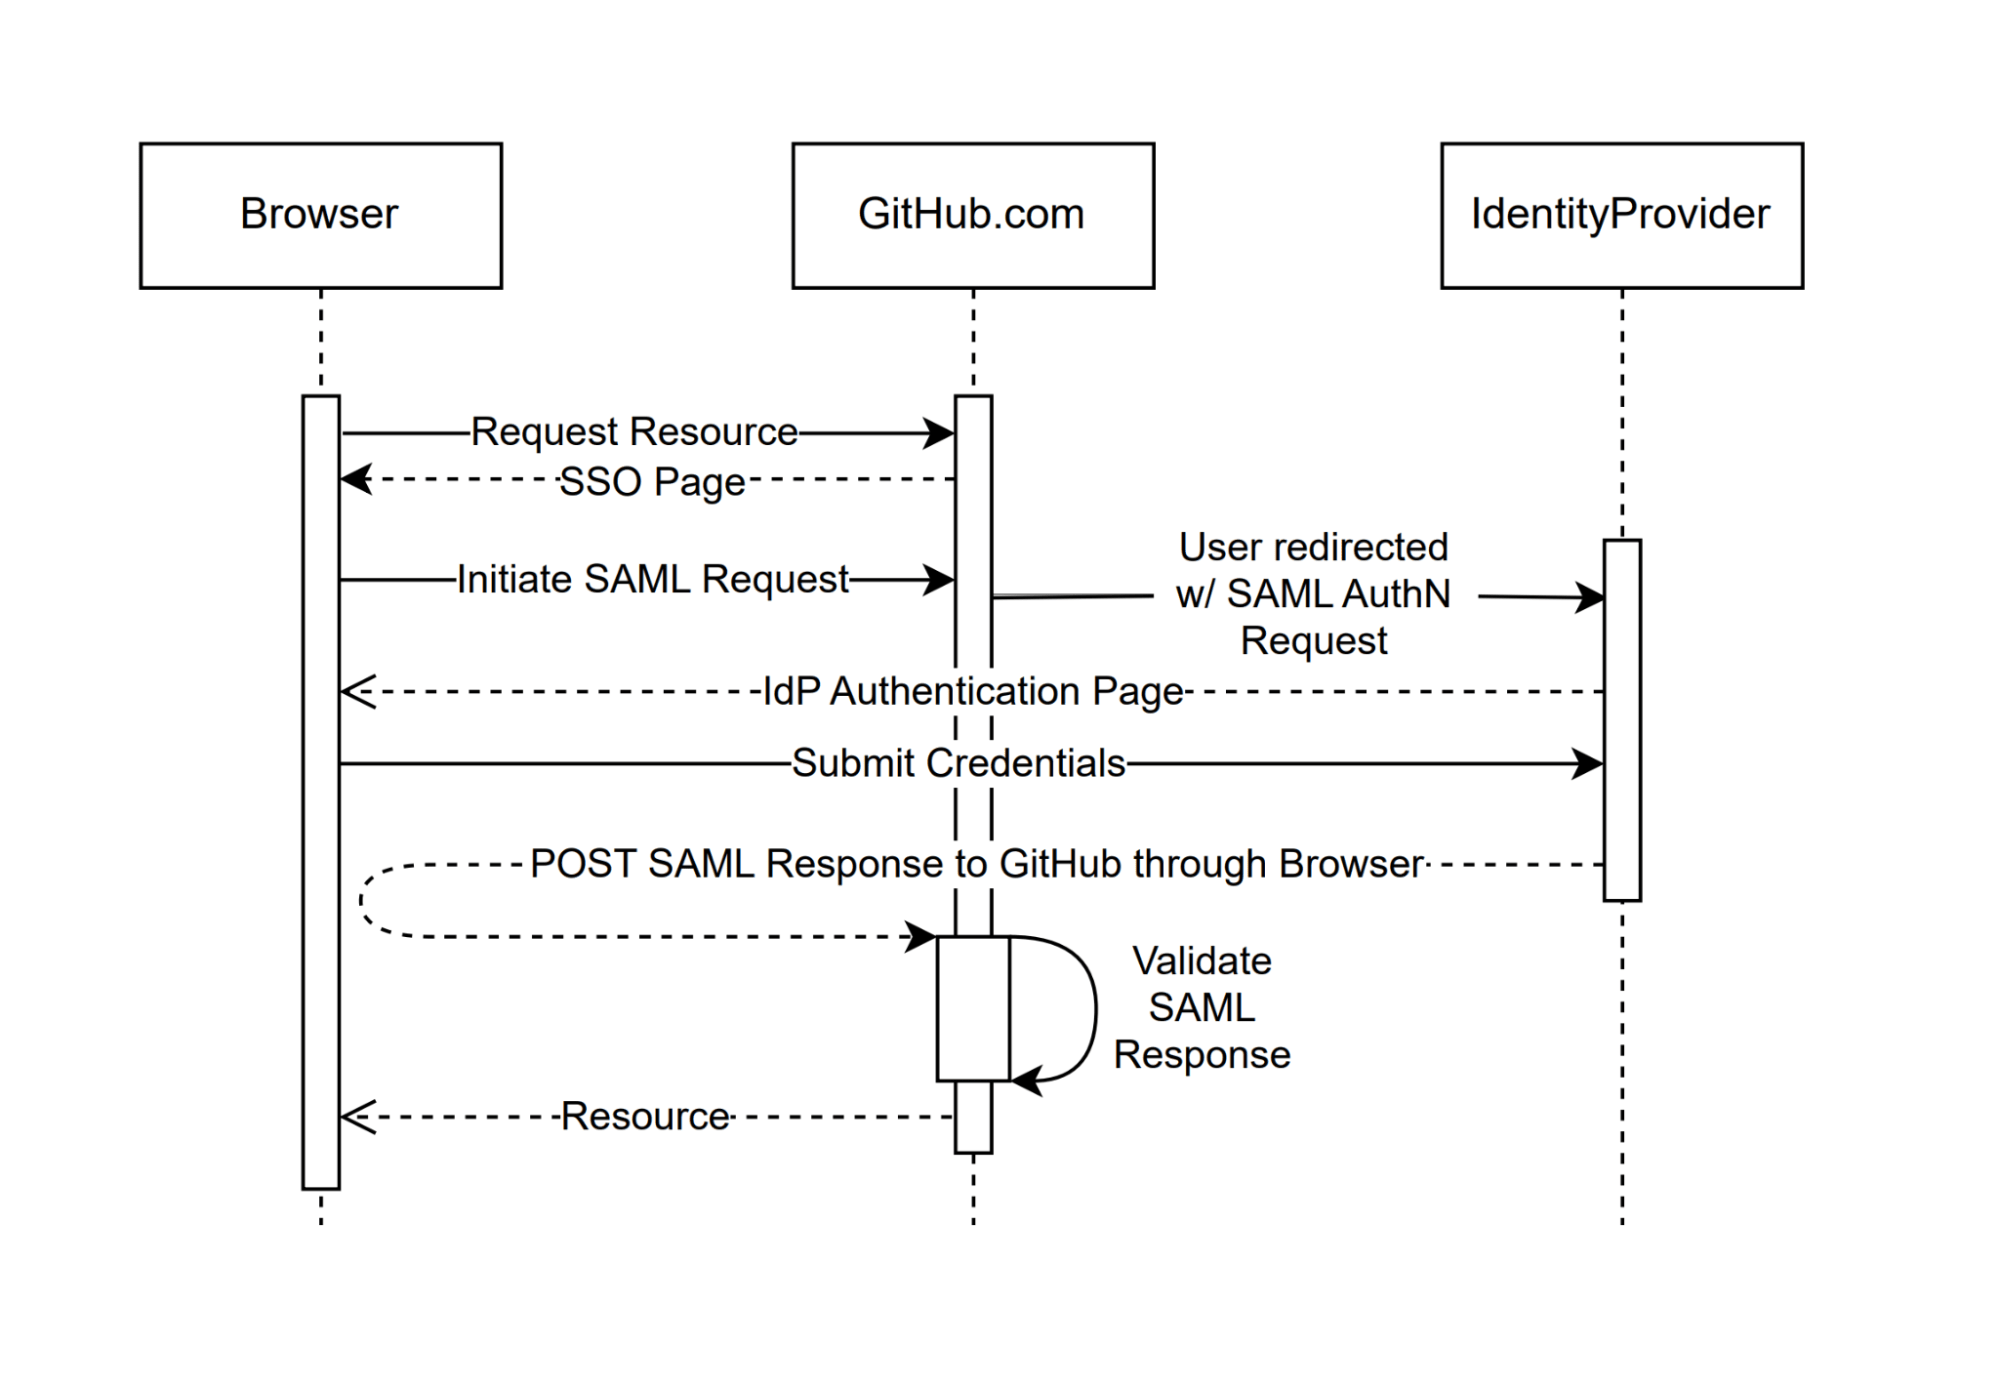
GitHub自2014年起支持基于SAML的企业身份验证,通过实现SAML 2.0规范提供单点登录功能。为应对安全风险和复杂性,GitHub逐步优化其SAML实现,包括采用ruby-saml库、实施A/B测试、加强XML模式验证并引入双解析策略以降低漏洞影响。...
2025-5-27 15:59:3 | 阅读: 19 |
收藏
|
0day Fans - github.blog
library
assertion
security
github
Bypassing MTE with CVE-2025-0072
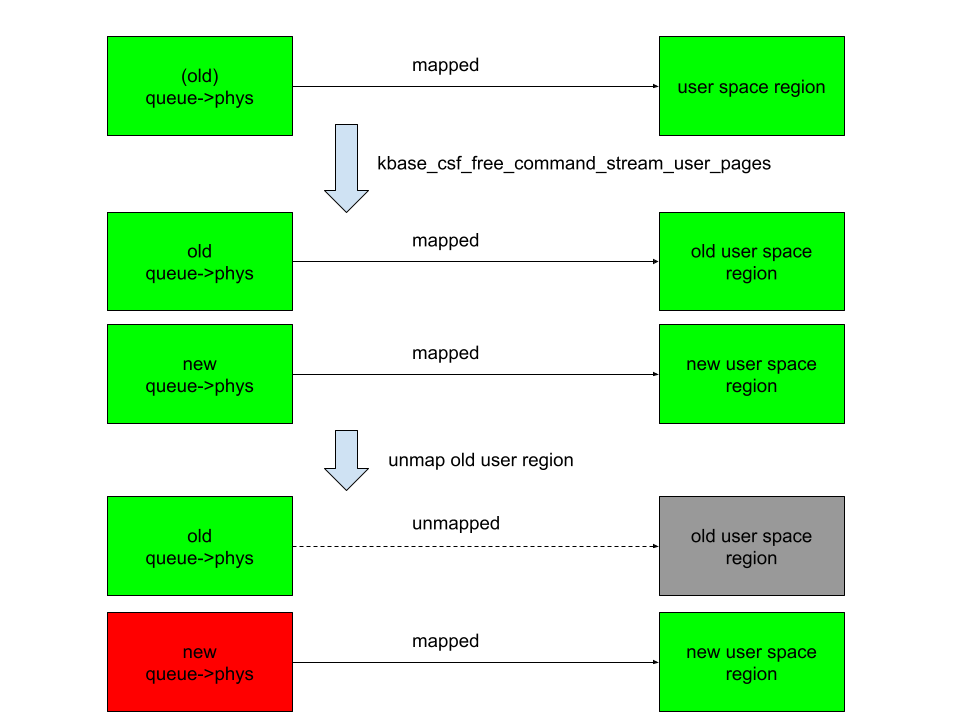
本文介绍了ARM Mali GPU驱动中的一个新漏洞CVE-2025-0072,该漏洞允许恶意Android应用绕过内存标记扩展(MTE)保护机制,实现任意内核代码执行。通过利用Command Stream Frontend(CSF)队列的工作原理和内存管理机制,攻击者可以触发内存释放后重用(use-after-free)漏洞,并通过用户空间映射访问已释放的内存页面,从而绕过MTE的保护。该漏洞影响Pixel 7、8、9系列等设备,并已在最新安全更新中修复。...
2025-5-23 10:0:11 | 阅读: 62 |
收藏
|
0day Fans - github.blog
memory
csf
phys
mte
tagging
How to request a change to a CVE record
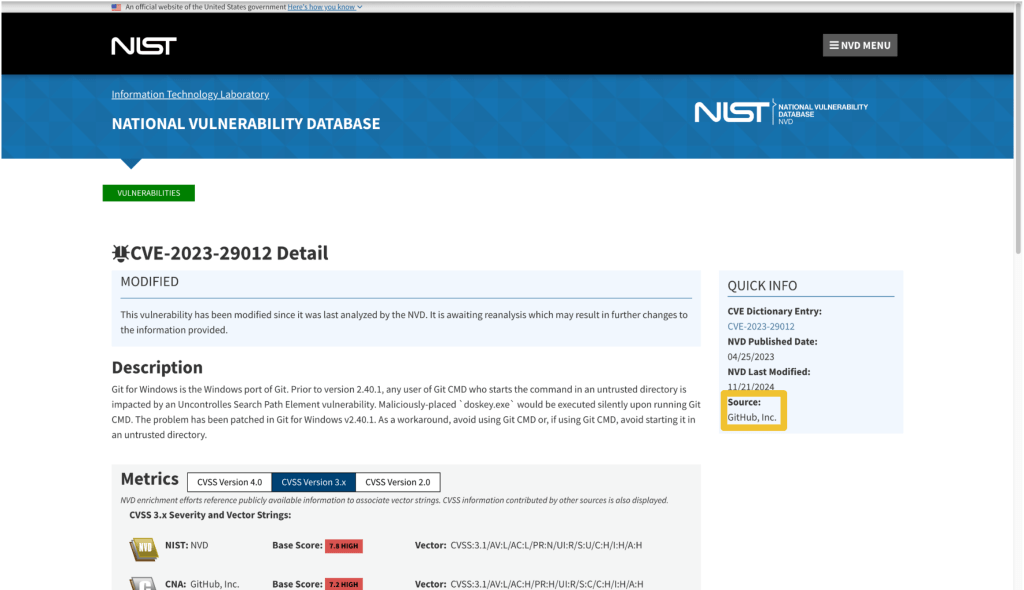
文章介绍了如何通过联系CVE编号机构(CNA)来改进软件漏洞记录。用户需找到负责特定CVE ID的CNA,并提供相关支持信息以请求更新或修改记录。若CNA未回应或存在分歧,则可通过申诉流程解决争议。...
2025-4-9 20:2:54 | 阅读: 33 |
收藏
|
0day Fans - github.blog
cna
github
security
cnas
software
Localhost dangers: CORS and DNS rebinding
本文探讨了跨域资源共享(CORS)机制的常见漏洞及其对开放源代码软件的影响。开发者常因对同源策略风险理解不足而设置过于宽泛或逻辑错误的CORS规则,导致潜在安全威胁。文章通过案例分析了不当CORS配置如何引发远程代码执行等严重漏洞,并介绍了DNS重绑定攻击及其防范措施。...
2025-4-3 16:0:35 | 阅读: 19 |
收藏
|
0day Fans - github.blog
attacker
stripe
security
endswith
A maintainer’s guide to vulnerability disclosure: GitHub tools to make it simple
文章介绍了如何通过GitHub的工具(如Private Vulnerability Reporting和draft security advisories)高效处理开源项目的漏洞报告,并强调了协调漏洞披露(CVD)的重要性。...
2025-3-24 16:0:9 | 阅读: 15 |
收藏
|
0day Fans - github.blog
security
pvr
github
maintainers
冒充任何人:利用解析差异绕过SAML SSO身份验证
研究人员在ruby-saml库中发现两个关键身份验证绕过漏洞(CVE-2025-25291和CVE-2025-25292),影响版本1.17.0及以下。攻击者可利用单个有效签名构造SAML断言,实现任意用户登录。该漏洞源于库中使用的两种XML解析器(REXML和Nokogiri)之间的差异。建议升级至1.18.0版本,并更新依赖该库的项目以修复漏洞。...
2025-3-12 21:7:18 | 阅读: 16 |
收藏
|
玄武实验室每日安全 - github.blog
rexml
nokogiri
assertion
signedinfo
网络安全研究员:数字世界的侦探
Have you ever considered yourself a detective at heart? Cybersecurity researchers are digital det...
2025-1-29 17:0:31 | 阅读: 11 |
收藏
|
玄武实验室每日安全 - github.blog
security
github
weaknesses
Attacks on Maven proxy repositories
As someone who’s been breaking the security of Java applications for many years, I was always cur...
2025-1-22 18:0:13 | 阅读: 34 |
收藏
|
0day Fans - github.blog
repository
artifact
nexus
artifacts
artifactory
How to secure your GitHub Actions workflows with CodeQL
In the last few months, we secured more than 75 GitHub Actions workflows in open source projects,...
2025-1-9 17:1:58 | 阅读: 11 |
收藏
|
0day Fans - github.blog
workflows
github
repository
malicious
Previous
2
3
4
5
6
7
8
9
Next