unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
HackedGPT: Novel AI Vulnerabilities Open the Door for Private Data Leakage
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内,并且直接描述文章内容,不需要开头。首先,我得通读整篇文章,抓住主要信息。 文章主要讲的是Tenable Research发现了ChatGPT中的七个漏洞和攻击技术。这些漏洞包括间接提示注入、个人信息泄露、绕过安全机制等。他们还详细描述了这些漏洞如何被利用,比如通过博客评论或搜索结果进行攻击。此外,文章提到这些漏洞影响了最新的GPT-5模型,并且OpenAI已经修复了一些问题。 接下来,我需要将这些信息浓缩到100字以内。重点包括:研究机构、发现的漏洞数量、具体漏洞类型、影响范围以及OpenAI的应对措施。 最后,确保语言简洁明了,不使用复杂的术语,让读者一目了然。 </think> Tenable Research发现ChatGPT存在七个漏洞和攻击技术,包括间接提示注入、个人信息泄露、绕过安全机制等。这些漏洞可被用于窃取用户数据或操控模型行为。研究人员展示了多种攻击场景,并与OpenAI合作修复部分问题。...
2025-11-5 11:0:0 | 阅读: 98 |
收藏
|
Tenable Blog - www.tenable.com
chatgpt
injection
searchgpt
tenable
malicious
Strengthening Industrial Network Security: How to Achieve NERC CIP-015 Compliance with Tenable OT Security
NERC CIP-015要求实施内部网络安全监控(INSM),以检测绕过外围防御的威胁,并于2028和2030年实现合规。Tenable OT Security通过持续资产发现、异常检测、数据保留和访问控制等功能,帮助组织满足该标准要求。...
2025-11-4 16:15:0 | 阅读: 58 |
收藏
|
Tenable Blog - www.tenable.com
security
tenable
cip
nerc
network
Cybersecurity Snapshot: Top Guidance for Improving AI Risk Management, Governance and Readiness
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要用“文章内容总结”这样的开头。首先,我需要仔细阅读这篇文章,理解它的主要内容和重点。 这篇文章主要讨论了AI在网络安全方面的挑战和风险。很多组织在使用AI时,安全策略和治理措施跟不上,导致数据泄露等问题。员工缺乏AI安全培训,导致“影子AI”现象,员工未经批准使用AI工具,泄露公司数据。此外,AI相关的安全风险已经引起了董事会的关注,成为高级管理层的优先事项。同时,拥有AI安全技能的网络安全专业人士需求增加,薪资上涨。 接下来,我需要将这些要点浓缩到100字以内。要注意用词简洁明了,涵盖主要问题:AI安全治理滞后、员工培训不足、影子AI、董事会关注、人才需求增加。 可能的结构是:首先点出问题所在——组织在AI安全方面滞后;然后说明具体问题——员工培训不足导致数据泄露;接着提到董事会的关注;最后提到人才需求增加。 现在把这些整合成一个连贯的句子: “文章指出许多组织在关键的AI安全政策领域如使用治理、风险监督、数据保护和员工培训方面进展缓慢。由于缺乏有效的安全策略和治理措施,导致了与AI相关的数据泄露事件激增。此外,员工缺乏AI安全培训也加剧了‘影子AI’现象,并导致敏感公司数据泄露。这些新的AI网络安全风险已促使企业将AI治理提升至董事会层面作为优先事项,并推动了对具备特定AI技能的网络安全专业人士的需求增加。” 检查一下字数是否符合要求,并确保内容准确全面。 </think> 文章指出许多组织在关键的AI安全政策领域如使用治理、风险监督、数据保护和员工培训方面进展缓慢。由于缺乏有效的安全策略和治理措施,导致了与AI相关的数据泄露事件激增。此外,员工缺乏AI安全培训也加剧了“影子AI”现象,并导致敏感公司数据泄露。这些新的AI网络安全风险已促使企业将AI治理提升至董事会层面作为优先事项,并推动了对具备特定AI技能的网络安全专业人士的需求增加。...
2025-10-31 13:0:0 | 阅读: 105 |
收藏
|
Tenable Blog - www.tenable.com
security
cloud
tenable
governance
Minimize the Vulnerability Blast Radius in the Cloud
read file error: read notes: is a directory...
2025-10-30 15:0:0 | 阅读: 43 |
收藏
|
Tenable Blog - www.tenable.com
cloud
security
tenable
exposure
Securing the Mission: Why Container Deployment Scanning Is Essential for the DoD
As DoD agencies accelerate cloud-native adoption under DOGE efficiency mandates, securing containeri...
2025-10-28 15:0:0 | 阅读: 38 |
收藏
|
Tenable Blog - www.tenable.com
security
tenable
dod
mission
containers
Security for AI: A Practical Guide to Enforcing Your AI Acceptable Use Policy
read file error: read notes: is a directory...
2025-10-28 11:55:55 | 阅读: 54 |
收藏
|
Tenable Blog - www.tenable.com
acceptable
tenable
exposure
approved
security
How to Take Vulnerability Management to the Next Level and Supercharge Your Career
read file error: read notes: is a directory...
2025-10-27 13:0:0 | 阅读: 56 |
收藏
|
Tenable Blog - www.tenable.com
exposure
security
leaders
aligned
tenable
Cybersecurity Snapshot: Top Advice for Detecting and Preventing AI Attacks, and for Securing AI Systems
read file error: read notes: is a directory...
2025-10-24 13:0:0 | 阅读: 76 |
收藏
|
Tenable Blog - www.tenable.com
security
agentic
cloud
tenable
anthropic
Why Early Visibility Matters: Risk Lurks in the Vulnerability Disclosure Gaps
文章指出漏洞披露过程中的时间差对安全团队构成风险。2024-2025年间63,862个CVE中,2.6%有公开PoC,56%在7天内发布。然而,CVE平均需15天才进入NVD。Tenable研究显示其覆盖速度更快,帮助客户更早发现和修复漏洞。...
2025-10-23 13:0:0 | 阅读: 44 |
收藏
|
Tenable Blog - www.tenable.com
tenable
nvd
cves
publication
Tenable Recognized as a CTEM Leader in Latio’s 2025 Cloud Security Market Report
Tenable被Latio评为2025年云安全市场报告中的持续威胁暴露管理(CTEM)领导者,其解决方案通过整合多源数据帮助组织识别攻击路径并优先修复漏洞。报告指出未来云安全将从单一平台转向更统一的漏洞管理程序,并强调跨环境的标准化风险管理能力。...
2025-10-22 15:0:0 | 阅读: 44 |
收藏
|
Tenable Blog - www.tenable.com
cloud
security
tenable
ctem
latio
Cybersecurity Awareness Month Is for Security Leaders, Too
read file error: read notes: is a directory...
2025-10-22 13:0:0 | 阅读: 63 |
收藏
|
Tenable Blog - www.tenable.com
security
tenable
shadow
cloud
exposure
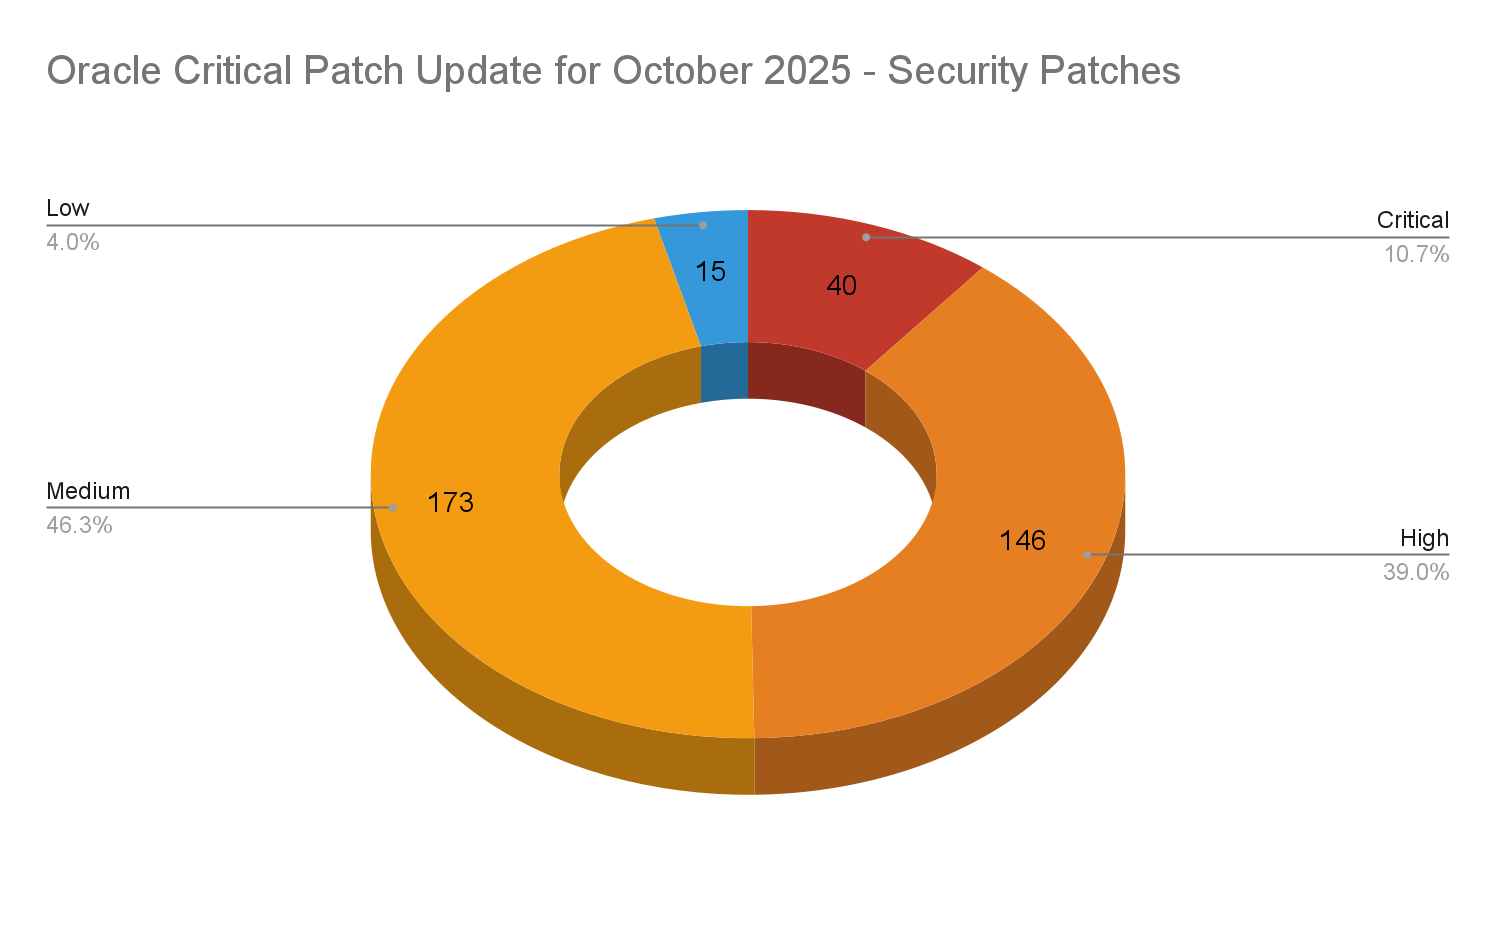
Oracle October 2025 Critical Patch Update Addresses 170 CVEs
read file error: read notes: is a directory...
2025-10-21 20:42:44 | 阅读: 37 |
收藏
|
Tenable Blog - www.tenable.com
tenable
security
quarter
threats
Cybersecurity Snapshot: F5 Breach Prompts Urgent U.S. Gov’t Warning, as OpenAI Details Disrupted ChatGPT Abuses
read file error: read notes: is a directory...
2025-10-17 13:0:0 | 阅读: 78 |
收藏
|
Tenable Blog - www.tenable.com
security
oversight
ncsc
malicious
F5 BIG-IP Breach: 44 CVEs That Need Your Attention Now
好的,我现在需要帮用户总结一篇关于F5 BIG-IP源代码泄露的文章,控制在100字以内。首先,我得通读整篇文章,抓住主要信息。 文章提到F5的BIG-IP源代码和未公开漏洞被国家级攻击者窃取,这相当于五级火灾,对国家安全构成严重威胁。受影响的产品包括BIG-IP的各种版本,涉及约57,000家公司,其中85%是财富500强企业。 接下来,F5已经采取了措施,比如更新证书和发布安全补丁,并与 CrowdStrike 合作加强防御。CISA和NCSC也发布了紧急指令,要求立即应用补丁。文章还强调了供应链安全的重要性,并建议组织采取具体措施来保护自己。 现在我要把这些要点浓缩到100字以内。重点包括:国家级攻击、源代码和漏洞泄露、影响范围大、F5和监管机构的应对措施、以及供应链安全的重要性。 最后,确保语言简洁明了,不使用“文章内容总结”之类的开头词。 </think> 国家级攻击者窃取F5 BIG-IP源代码及未公开漏洞,对国家安全构成严重威胁。该事件影响约57,000家公司及85%的财富500强企业。F5已发布补丁并加强防御措施。CISA和NCSC要求立即更新软件以应对潜在攻击。供应链安全问题再次引发关注。...
2025-10-16 18:15:33 | 阅读: 77 |
收藏
|
Tenable Blog - www.tenable.com
tenable
security
software
asset
Tenable Discovers Critical Vulnerabilities in SimpleHelp Tool: CVE-2025-36727 and CVE-2025-36728
Tenable Research发现SimpleHelp远程支持工具中的两个漏洞(CVE-2025-36728和CVE-2025-36727),可被串联利用以实现远程代码执行。SimpleHelp已修复并发布补丁(版本5.5.11和5.5.12)。...
2025-10-16 14:0:0 | 阅读: 57 |
收藏
|
Tenable Blog - www.tenable.com
client
remote
simplehelp
w10
22631
Frequently Asked Questions About The August 2025 F5 Security Incident
2025年8月,F5遭遇国家级威胁行为者入侵,导致BIG-IP产品开发系统和知识管理平台数据泄露,包含未披露漏洞细节和源代码。尽管未发现供应链修改或活跃攻击迹象,但风险仍存。F5于10月发布补丁,并建议用户尽快更新软件以应对潜在威胁。...
2025-10-15 18:4:37 | 阅读: 72 |
收藏
|
Tenable Blog - www.tenable.com
security
tenable
scott
quarterly
The Human Cost of Cyber Risk: How Exposure Management Can Ease Security Burnout
文章探讨了网络安全风险对人类和社会的深远影响,指出孤立工具和分散操作使安全团队不堪重负,并为攻击者创造机会。通过整合资源和采用主动防御策略,可减少摩擦并提升整体安全性。...
2025-10-15 13:0:0 | 阅读: 63 |
收藏
|
Tenable Blog - www.tenable.com
security
exposure
cloud
tenable
Microsoft’s October 2025 Patch Tuesday Addresses 167 CVEs (CVE-2025-24990, CVE-2025-59230)
微软在2025年10月的补丁星期二发布了史上最大规模的安全更新,修复了167个CVE漏洞,包括三个零日漏洞。同时,Windows 10正式结束支持服务。...
2025-10-14 18:3:40 | 阅读: 135 |
收藏
|
Tenable Blog - www.tenable.com
windows
microsoft
remote
security
Relying on EDR for Exposure Management? Here’s What You Need to Know
文章指出端点检测和响应(EDR)工具在处理事件响应时表现良好,但在暴露管理方面存在局限性。EDR工具主要设计用于反应性安全,无法提供足够的漏洞情报和攻击路径可见性。相比之下,Tenable提供全面的攻击面覆盖、深入的漏洞情报和透明的风险评估能力,帮助组织主动识别和修复安全风险。...
2025-10-14 13:0:0 | 阅读: 128 |
收藏
|
Tenable Blog - www.tenable.com
exposure
tenable
security
centric
attackers
Cybersecurity Snapshot: AI Security Skills Drive Up Cyber Salaries, as Cyber Teams Grow Arsenal of AI Tools, Reports Find
文章指出AI安全技能在网络安全领域备受重视,相关人才需求大且薪资上涨。企业正广泛采用AI工具提升防御能力,包括自适应AI技术。同时强调修补Oracle零日漏洞、加强IoT设备安全及防范身份欺诈的重要性。...
2025-10-10 13:0:0 | 阅读: 68 |
收藏
|
Tenable Blog - www.tenable.com
security
cloud
tenable
ebs
Previous
10
11
12
13
14
15
16
17
Next