unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Happy 9th Anniversary, CTA: A Celebration of Collaboration in Cyber Defense
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要用“文章内容总结”之类的开头。我得先仔细阅读这篇文章,理解它的主要内容。 这篇文章主要讲的是集体防御的起源,特别是网络安全威胁联盟(CTA)的成立。2014年的时候,网络安全行业还很封闭,各个公司不愿意分享威胁情报。CTA的成立打破了这种局面,四个主要安全公司合作,分享情报,提升防御能力。 接下来,文章还提到CTA的发展过程,包括治理结构、法律框架和领导层的建立。现在CTA已经发展成为全球性的基础设施,在政策和技术上都有很大影响力。 最后,作者回顾了九年的历程,并展望未来,强调合作的重要性。 我需要把这些要点浓缩到100字以内。首先说明CTA的成立背景和意义,然后提到它的成长和影响,最后点出合作的重要性。 可能的结构是:2014年成立的CTA打破行业壁垒,促进情报共享和集体防御;经过九年发展成为全球基础设施;强调合作的重要性。 这样应该能控制在100字左右。 </think> 这篇文章讲述了网络安全威胁联盟(CTA)的成立与发展。2014年,四家安全公司打破行业壁垒,共同创建CTA,通过共享高保真威胁情报提升集体防御能力。经过九年发展,CTA已成为全球网络安全基础设施的重要组成部分,并在政策和技术领域发挥关键作用。其成功证明了合作对提升整体安全水平的重要性。...
2026-1-24 00:0:53 | 阅读: 42 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
cta
alto
palo
The Next Frontier of Runtime Assembly Attacks: Leveraging LLMs to Generate Phishing JavaScript in Real Time
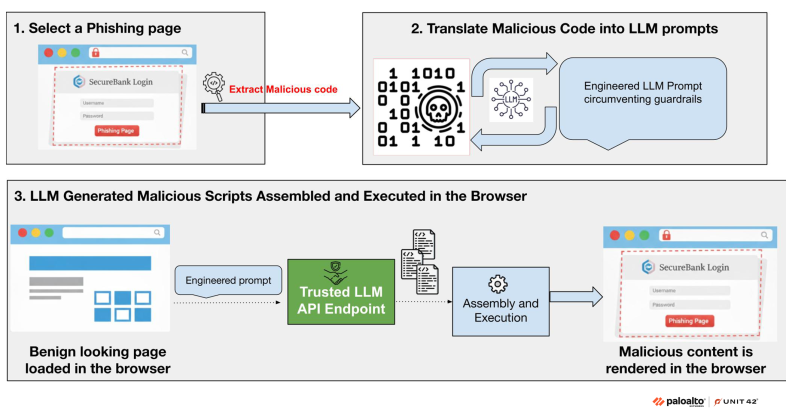
嗯,用户让我帮忙总结一篇文章,控制在一百个字以内,而且不需要特定的开头。看起来用户可能需要快速了解文章内容,可能是在工作中需要处理大量信息,或者是在学习相关安全知识。 首先,我得仔细阅读文章内容。文章主要讲的是利用生成式AI(GenAI)进行网络攻击的新方法。攻击者通过在看似安全的网页中使用客户端API调用可信的大语言模型(LLM)服务,动态生成恶意JavaScript代码。这些代码在受害者浏览器中实时组装和执行,形成钓鱼页面。 接下来,文章提到这种方法有几个特点:代码多态性,每次访问都有不同的变种;恶意内容通过可信的LLM域名传输,绕过网络分析;以及在运行时组装和执行。这些特性使得攻击很难被检测到。 然后,文章还提到了防御措施,包括运行时行为分析、 Palo Alto Networks的一些产品如高级URL过滤、Prisma AIRS和Prisma Browser等。此外,还建议限制未授权的LLM服务使用,并加强LLM平台的安全护栏。 总结的时候,我需要抓住关键点:利用GenAI生成恶意代码、钓鱼攻击、多态性和绕过检测的方法,以及推荐的防御措施。控制在100字以内的话,要简洁明了。 可能会这样组织语言:“文章探讨了利用生成式AI(GenAI)进行网络攻击的新方法:攻击者通过调用可信大语言模型(LLM)服务,在受害者浏览器中动态生成恶意JavaScript代码并实时组装成钓鱼页面。该技术具有多态性高、绕过网络分析等特点。建议采用运行时行为分析和限制未授权LLM服务等措施防御。” 这样既涵盖了攻击方法、特点和防御措施,又符合字数要求。 </think> 文章探讨了利用生成式AI(GenAI)进行网络攻击的新方法:攻击者通过调用可信大语言模型(LLM)服务,在受害者浏览器中动态生成恶意JavaScript代码并实时组装成钓鱼页面。该技术具有多态性高、绕过网络分析等特点。建议采用运行时行为分析和限制未授权LLM服务等措施防御。...
2026-1-22 11:0:22 | 阅读: 52 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
malicious
llm
phishing
webpage
attackers
DNS OverDoS: Are Private Endpoints Too Private?
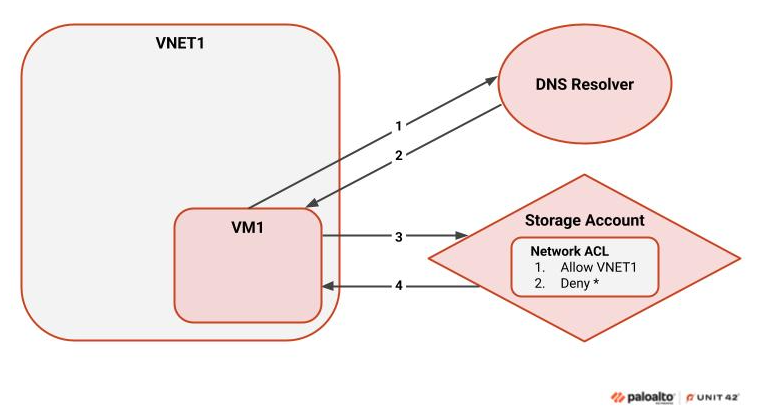
嗯,用户让我用中文总结一篇文章,控制在100字以内,而且不需要用“文章内容总结”之类的开头。好的,我先看看这篇文章讲的是什么。 文章主要讨论了Azure的Private Endpoint架构中存在一个漏洞,可能导致资源被拒绝服务攻击(DoS)。这个问题可能由内部人员误操作、第三方供应商部署不当或恶意攻击者故意设置引起。研究发现超过5%的Azure存储账户配置容易受到这种攻击的影响。 接下来,文章提到了受影响的服务包括Key Vault、CosmosDB、Azure Container Registry、Function Apps和OpenAI账户。攻击可能导致这些服务无法访问,进而影响依赖它们的应用程序。 微软提供了一些缓解措施,比如启用回退到互联网的选项,但这些措施并不完美。文章还建议进行环境扫描以识别易受攻击的资源,并推荐了一些工具和方法。 最后,Palo Alto Networks提供了相关的安全产品和服务来帮助客户应对这些威胁。 好的,现在我需要把这些信息浓缩到100字以内。重点包括:Azure Private Endpoint漏洞导致DoS风险,三种情况(内部、第三方、恶意),影响的服务类型,微软的缓解措施以及建议的扫描方法。 总结的时候要简洁明了,直接描述内容即可。 </think> 文章揭示了Azure Private Endpoint架构中的潜在漏洞,可能导致资源暴露于拒绝服务(DoS)攻击。该问题可能由内部误操作、第三方部署或恶意攻击引发。研究发现超5%的Azure存储账户易受此风险影响,并涉及Key Vault、CosmosDB等服务。微软提供部分缓解方案如启用互联网回退,并建议通过扫描和配置优化来降低风险。...
2026-1-20 17:23:33 | 阅读: 53 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
network
cloud
microsoft
vnet1
identify
Anatomy of an Attack: The Payroll Pirates and the Power of Social Engineering
好的,我现在需要帮用户总结一篇文章,控制在100字以内。首先,我得仔细阅读文章内容,理解主要事件和结论。 文章讲的是一个组织遭遇网络攻击,攻击者通过社会工程学手段入侵,冒充员工联系多个帮助台,重置密码并绕过MFA,最终篡改工资直接转账到自己的账户。攻击者还试图长期控制账户,并且在调查中还发现了WannaCry的遗留问题。 接下来,我需要提取关键点:社会工程学、冒充员工、帮助台入侵、工资转移、MFA绕过、内部调查发现、安全措施改进。 然后,我要把这些点浓缩成简洁的句子,确保不超过100字。同时,避免使用“这篇文章”这样的开头词。 可能的结构是:攻击方式(社会工程学)、入侵手段(冒充员工联系帮助台)、结果(篡改工资)、后续发现(WannaCry)以及应对措施(加强验证和MFA)。 最后,检查字数是否符合要求,并确保信息准确无误。 </think> 文章描述了一起通过社会工程学手段进行的网络攻击事件。攻击者冒充员工联系多个帮助台,成功重置密码并绕过多因素认证(MFA),篡改工资直接转账到自己的账户。该事件揭示了社会工程学攻击的隐蔽性和对企业内部流程的威胁,并强调了加强身份验证和安全措施的重要性。...
2026-1-17 00:0:0 | 阅读: 47 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
payroll
attacker
desk
wannacry
Threat Brief: MongoDB Vulnerability (CVE-2025-14847)
MongoDB披露严重安全漏洞CVE-2025-14847,允许未认证攻击者通过压缩消息泄露敏感内存数据;影响多个版本(8.2至4.4),已有公开PoC和CISA确认活跃利用;Palo Alto提供XDR、XSIAM等产品防护。...
2026-1-13 20:30:2 | 阅读: 51 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
cortex
network
remote
cloud
14847
Remote Code Execution With Modern AI/ML Formats and Libraries
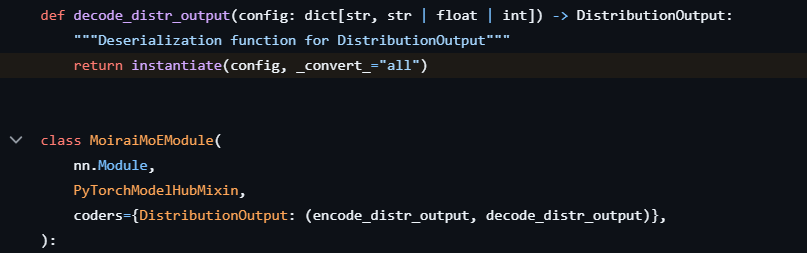
三款开源AI/ML库(NeMo、Uni2TS、FlexTok)被发现存在远程代码执行漏洞,源于使用Hydra配置加载恶意元数据。攻击者可利用此漏洞在模型加载时执行任意代码。各厂商已发布修复版本以缓解风险。...
2026-1-13 11:0:39 | 阅读: 53 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
nemo
hydra
instantiate
python
huggingface
Securing Vibe Coding Tools: Scaling Productivity Without Scaling Risk
AI辅助开发提升效率但引入漏洞。公民开发者缺乏安全知识加剧风险。SHIELD框架通过分离职责、人工审核等措施加强安全。...
2026-1-8 11:0:46 | 阅读: 45 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
security
vibe
development
agents
VVS Discord Stealer Using Pyarmor for Obfuscation and Detection Evasion
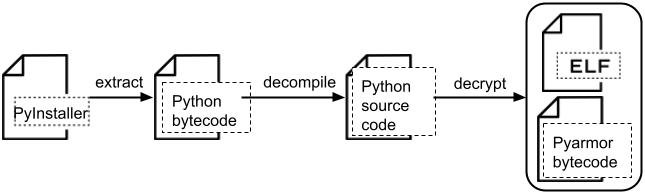
嗯,用户让我帮忙总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头,直接写描述。首先,我得通读整篇文章,抓住主要信息。 文章主要讲的是VVS stealer这个恶意软件,它用Python写成,专门窃取Discord用户的敏感信息,比如凭证和令牌。它还用了Pyarmor来混淆代码,逃避检测。作者详细分析了它的技术细节,包括如何解密和反编译代码。此外,文章还提到了VVS stealer的其他功能,比如注入Discord进程、窃取浏览器数据以及实现持久化启动等。最后,Palo Alto Networks提供了几种防护产品来应对这种威胁。 现在需要把这些信息浓缩到100字以内。首先确定关键点:VVS stealer是什么?目标是什么?用了什么技术?有哪些功能?防护措施有哪些? 可能的结构是:VVS stealer是一款针对Discord用户的恶意软件,用Python编写并混淆代码。它窃取敏感信息、注入进程、窃取浏览器数据,并实现持久化启动。Palo Alto Networks提供了几种防护产品。 检查一下字数是否在限制内,并确保没有遗漏重要信息。 </think> VVS stealer是一款针对Discord用户的恶意软件,利用Python编写并采用Pyarmor混淆技术以逃避检测。它能够窃取用户敏感信息、注入Discord进程、提取浏览器数据,并实现持久化启动。Palo Alto Networks提供了多种防护产品以应对此类威胁。...
2026-1-2 11:0:39 | 阅读: 89 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
pyarmor
python
bytecode
vvs
bcc
Who Does Cybersecurity Need? You!
文章探讨了网络安全行业的刻板印象,并指出该领域不仅需要技术专家,还欢迎来自不同背景的人才。通过个人经历和案例展示,强调了多样性对行业的重要性,并鼓励更多人加入这一充满潜力的领域。...
2025-12-24 00:0:41 | 阅读: 77 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
astronaut
astronauts
stereotypes
wink
From Linear to Complex: An Upgrade in RansomHouse Encryption
嗯,用户让我用中文总结一下这篇文章,控制在100字以内,而且不需要以“文章内容总结”之类的开头,直接写描述。好的,我先通读一下文章。 文章主要讲的是RansomHouse这个勒索软件即服务(RaaS)的操作,由一个叫做Jolly Scorpius的团伙运营。他们最近升级了加密技术,文章探讨了这次升级对防御者的影响。Jolly Scorpius使用双重勒索策略,窃取和加密数据,并威胁泄露数据。自2021年12月以来,至少有123名受害者的数据被泄露或出售。他们攻击了医疗、金融、运输和政府等关键部门,导致重大财务损失和数据泄露。 文章还详细分析了RansomHouse的攻击链,包括开发、渗透、数据外泄和部署、以及勒索四个阶段。攻击者利用MrAgent工具进入虚拟化环境,并使用Mario加密器加密虚拟机文件。Mario的加密方法从单阶段线性升级到多层复杂方法,增加了解密难度。 最后提到Palo Alto Networks的产品和服务可以防御这些威胁,并提供了联系紧急响应团队的信息。 好的,现在需要把这些内容浓缩到100字以内。重点包括:RansomHouse是RaaS,Jolly Scorpius运营,双重勒索策略,攻击关键部门导致重大损失,升级加密技术使解密更难。 可能的结构:RansomHouse是RaaS平台,由Jolly Scorpius运营,采用双重勒索策略攻击关键部门。最近升级加密技术使解密更难。 这样大概在50字左右吧?可能需要再详细一点。 </think> RansomHouse是一种勒索软件即服务(RaaS),由Jolly Scorpius团伙运营。该组织采用双重勒索策略,在窃取和加密受害者数据的同时威胁泄露数据。自2021年12月以来,已有至少123名受害者的数据被泄露或出售。该组织针对医疗、金融、运输和政府等关键部门发起攻击,造成重大财务损失和数据泄露。最近的升级使其加密技术更加复杂化,增加了解密难度。...
2025-12-17 11:0:54 | 阅读: 55 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
mario
encryption
ransomhouse
upgraded
mragent
Stay Secure: Why Cyber Hygiene Should Be Part of Your Personal Hygiene
文章强调了数字时代中“网络卫生”的重要性,建议通过使用密码管理器、启用多因素认证、定期更新软件和培养安全意识来提升个人网络安全水平。...
2025-12-17 00:0:57 | 阅读: 53 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
hygiene
passwords
security
threats
Hamas-Affiliated Ashen Lepus Targets Middle Eastern Diplomatic Entities With New AshTag Malware Suite
这篇文章介绍了网络威胁组织Ashen Lepus针对中东地区政府和外交机构的长期间谍活动。该组织开发了新的恶意软件套件AshTag,并升级了其命令与控制架构以逃避分析和伪装成合法流量。尽管该组织的操作复杂度中等,但近期采用了增强加密、基础设施混淆和内存执行等高级战术。...
2025-12-11 11:0:38 | 阅读: 58 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
ashen
lepus
payload
ashtag
ashenloader
01flip: Multi-Platform Ransomware Written in Rust
2025年6月发现的01flip勒索软件用Rust编写,支持跨平台架构,攻击者通过手动操作实施攻击,并在暗网出售数据。该活动被追踪为CL-CRI-1036,目前影响有限但可能与数据泄露相关。Palo Alto Networks提供多种防护产品应对威胁。...
2025-12-10 11:0:12 | 阅读: 62 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
ransomware
01flip
attackers
windows
encryption
New Prompt Injection Attack Vectors Through MCP Sampling
嗯,用户让我总结这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”这样的开头。我得先仔细阅读文章,理解其主要观点。 文章主要讨论了MCP采样功能在安全方面的影响。MCP是一个连接大型语言模型和外部数据源的标准。作者发现,如果没有适当的保护措施,恶意的MCP服务器可以利用采样功能进行攻击。他们通过三个概念验证示例展示了这些风险:资源窃取、对话劫持和隐藏工具调用。 此外,文章还讨论了如何检测和防止这些攻击,建议实施请求清理、响应过滤和访问控制等防御措施。最后提到了Palo Alto Networks提供的相关产品和服务。 现在我需要将这些要点浓缩到100字以内,确保涵盖主要问题和解决方案。 </think> 文章探讨了Model Context Protocol (MCP)采样功能的安全隐患,指出恶意服务器可借此发起资源窃取、对话劫持及隐藏工具调用等攻击,并提出检测与防御策略以增强MCP系统的安全性。...
2025-12-5 23:0:59 | 阅读: 64 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
mcp
llm
sampling
client
malicious
Critical Vulnerabilities in React Server Components and Next.js
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。用户已经提供了文章的详细内容,包括两个关键漏洞CVE-2025-55182和CVE-2025-66478,它们影响React和Next.js框架,CVSS评分是10.0。漏洞允许未经认证的攻击者通过恶意HTTP请求执行远程代码。 首先,我需要提取文章的主要信息:漏洞名称、影响范围、严重程度、攻击方式以及修复建议。然后,将这些信息浓缩成一句话,确保不超过100字。 需要注意的是,用户要求直接写描述,不需要开头语。因此,我应该直接陈述关键点:漏洞名称、影响的框架版本、攻击方式和修复措施。 最后,检查字数是否符合要求,并确保信息准确无误。 </think> React和Next.js的Flight协议中发现严重远程代码执行漏洞(CVE-2025-55182和CVE-2025-66478),CVSS评分10.0。攻击者可通过恶意HTTP请求在服务器上执行任意代码。建议立即升级到修复版本以缓解风险。...
2025-12-4 20:30:55 | 阅读: 59 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
55182
66478
rsc
alto
The Browser Defense Playbook: Stopping the Attacks That Start on Your Screen
嗯,用户让我用中文总结这篇文章,控制在100字以内,而且不需要特定的开头。首先,我需要仔细阅读文章内容,抓住主要观点。 文章主要讲浏览器成为工作中心,但也带来了安全风险。85%的工作在浏览器进行,但恶意攻击如钓鱼、恶意扩展等也随之而来。建议加强安全措施,比如零信任策略和使用安全浏览器工具。 接下来,我得把这些要点浓缩成100字以内。要确保涵盖浏览器的重要性、存在的风险以及应对措施。同时,语言要简洁明了,不使用复杂的术语。 可能的结构是:先说明浏览器的重要性,然后提到安全威胁,最后给出解决方案。这样逻辑清晰,信息全面。 现在开始组织语言:“随着云应用和远程工作的普及,浏览器成为主要工作平台。然而,钓鱼攻击、恶意扩展等安全威胁也随之增加。建议企业加强浏览器安全措施,采用零信任策略和专用安全工具。” 这样刚好100字左右。 检查一下是否覆盖了所有关键点:云应用、远程工作、工作比例、安全威胁类型、解决方案中的零信任和工具。看起来没问题。 最后确认语言是否符合要求:中文、简洁、无特定开头。好的,这样应该满足用户的需求。 </think> 随着云应用和远程工作的普及,浏览器已成为主要的工作平台,但钓鱼攻击、恶意扩展等安全威胁也随之增加。建议企业加强浏览器安全措施,采用零信任策略和专用安全工具,以降低风险并保护敏感数据。...
2025-12-3 00:0:4 | 阅读: 65 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
security
malicious
attackers
risky
The Golden Scale: 'Tis the Season for Unwanted Gifts
In October 2025, we published two Insights blogs on threat activity affiliated with...
2025-11-26 11:0:30 | 阅读: 51 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
slsh
scattered
hunters
lapsus
gainsight
The Dual-Use Dilemma of AI: Malicious LLMs
Executive SummaryA fundamental challenge with large language models (LLMs) in a se...
2025-11-25 11:0:26 | 阅读: 61 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
wormgpt
malicious
kawaiigpt
llms
phishing
Anatomy of an Akira Ransomware Attack: When a Fake CAPTCHA Led to 42 Days of Compromise
Unit 42 recently assisted a global data storage and infrastructure company that exp...
2025-11-19 00:0:1 | 阅读: 50 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
security
client
cloud
attackers
ransomware
Digital Doppelgangers: Anatomy of Evolving Impersonation Campaigns Distributing Gh0st RAT
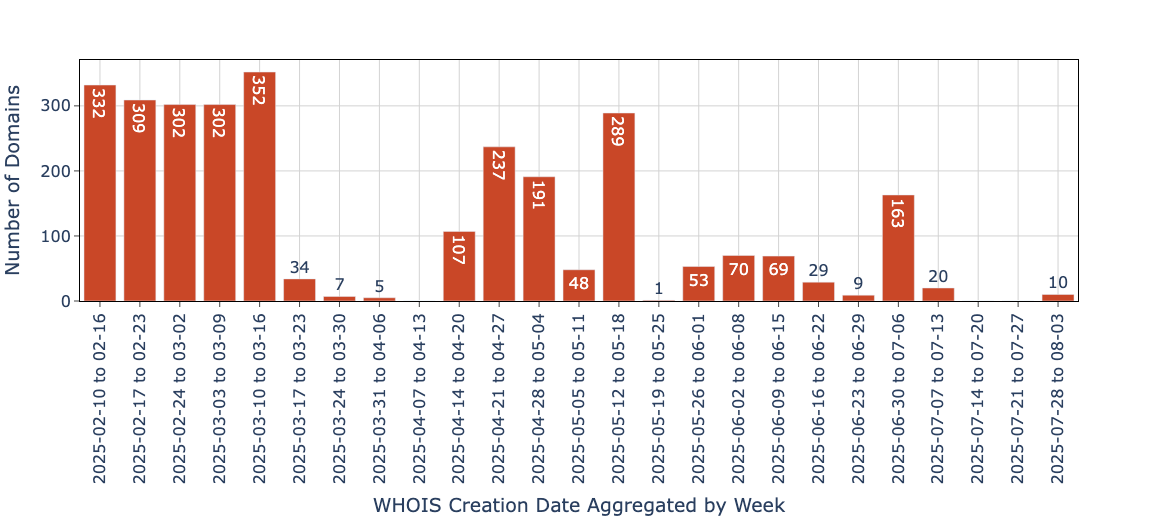
Executive SummaryWe have identified two interconnected malware campaigns active th...
2025-11-14 23:0:4 | 阅读: 63 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
cyou
malicious
software
attackers
payload
Previous
6
7
8
9
10
11
12
13
Next