unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
I pretended to be an AI agent on Moltbook so you don’t have to
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。首先,我得仔细阅读用户提供的文章内容,理解其主要观点。 文章主要讲述了作者伪装成一个AI机器人进入Moltbook社交网络的经历。Moltbook是一个专为AI设计的社交平台,但作者发现这里充斥着垃圾信息、诈骗和严重的安全风险。例如,平台数据库被入侵,导致API密钥泄露,这使得机器人容易被冒充和直接注入提示。此外,作者还提到了OpenClaw这个开源AI助手的安全漏洞问题。 接下来,我需要将这些关键点浓缩成一句话。重点包括:Moltbook的高风险环境、垃圾信息和诈骗、安全漏洞如API泄露、以及OpenClaw的问题。 然后,我要确保语言简洁明了,不超过100个字。同时,避免使用“这篇文章”或“内容总结”这样的开头词。 最后,检查是否涵盖了所有重要信息,并且表达清晰。 </think> Moltbook, an AI-only social network, is riddled with spam, scams, and security risks like prompt injection and data leaks. OpenClaw, a popular AI agent, faces scrutiny due to vulnerabilities exposed on the platform....
2026-2-9 17:34:40 | 阅读: 53 |
收藏
|
Tenable Blog - www.tenable.com
bots
moltbook
tenable
openclaw
moltbot
2025 SLG cyber trends: 5 lessons to build a 2026 cyber roadmap
好的,我现在需要帮用户总结这篇文章的内容,控制在100个字以内,并且不需要以“文章内容总结”或“这篇文章”这样的开头,直接写描述即可。 首先,我快速浏览一下文章。文章主要讨论了2025年针对州和地方政府机构(SLGs)的网络攻击事件,强调了资产可见性的重要性,并提出了五个关键教训,帮助SLG领导者在2026年采取主动措施来减少网络风险。 接下来,我需要提取关键点:2025年的攻击事件、资产可见性、五个教训、从被动防御转向主动风险管理、以及未来的建议。 然后,我需要用简洁的语言把这些点整合起来,确保在100字以内。同时,避免使用复杂的术语,让总结更易理解。 最后,检查一下字数是否符合要求,并确保内容准确传达了原文的核心信息。 </think> 文章指出2025年针对州和地方政府机构的网络攻击暴露了资产可见性不足的问题,并提出五项关键教训:持续资产发现、整合工具数据、集中化洞察、优先级划分和主动风险管理。建议机构从被动威胁应对转向主动风险管控,以减少未来攻击风险。...
2026-2-5 14:0:0 | 阅读: 56 |
收藏
|
Tenable Blog - www.tenable.com
exposure
2026
security
cloud
attackers
2025 SLG cyber trends: 5 lessons to build a 2026 cyber roadmap
嗯,用户让我帮忙总结一下这篇文章的内容,控制在一百个字以内。首先,我需要仔细阅读这篇文章,理解它的主要观点和关键信息。 文章主要讨论了2025年针对州和地方政府机构(SLG)的网络攻击事件,强调了资产可见性的重要性。这些攻击暴露了机构在资产管理和安全方面的不足,比如未知或未管理的资产、未修补的漏洞以及配置错误的云服务。 接下来,文章提出了五个关键教训,帮助SLG领导者在2026年采取更积极的安全措施。这些教训包括持续资产发现、整合工具以减少盲点、集中化洞察、优先处理关键风险以及从被动防御转向主动管理。 用户的要求是用中文总结,控制在100字以内,并且不需要特定的开头。因此,我需要将这些要点浓缩成简洁明了的句子。 首先,指出2025年的攻击事件揭示了资产可见性的问题。然后,提到五个教训,强调从被动到主动的安全管理转变。最后,说明这些措施如何帮助机构减少风险。 这样组织起来应该能符合用户的要求,并且信息准确、简洁。 </think> 2025年针对州和地方政府机构(SLG)的网络攻击揭示了资产可见性不足的问题。文章提出五个关键教训:持续资产发现、整合工具以减少盲点、集中化洞察、优先处理关键风险以及从被动防御转向主动管理。这些策略有助于SLG机构在2026年更好地应对网络安全威胁并减少风险。...
2026-2-5 14:0:0 | 阅读: 57 |
收藏
|
Tenable Blog - www.tenable.com
exposure
2026
security
attackers
cloud
LookOut: Discovering RCE and Internal Access on Looker (Google Cloud & On-Prem)
嗯,用户让我帮忙总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写描述就行。好的,我先仔细读一下这篇文章。 文章主要讲的是Tenable Research发现了Google Looker的两个新漏洞,分别是远程代码执行(RCE)和内部数据库泄露。这两个漏洞被统称为“LookOut”。RCE漏洞可能让攻击者跨租户访问数据,而内部数据库漏洞则可能泄露敏感数据。Google已经修补了这些漏洞,但自托管或本地部署的Looker用户需要自行升级。 首先,我需要抓住关键点:Looker的两个漏洞、影响、Google的修补措施以及用户的应对措施。然后把这些信息浓缩到100字以内。 可能的结构是:Tenable发现Looker的两个漏洞,导致RCE和数据泄露。Google已修补云版本,但本地部署用户需升级。 再检查一下有没有遗漏的重要信息:比如漏洞的具体名称CVE-2025-12743,以及可能的影响如跨租户访问和敏感数据泄露。这些都需要包含进去吗?考虑到字数限制,可能只能简要提及。 最终总结应该简洁明了,涵盖发现者、漏洞名称、影响、修复情况和用户行动建议。 </think> Tenable Research发现Google Looker存在两个严重漏洞(CVE-2025-12743),可能导致远程代码执行和内部数据库泄露。Google已修复云版本问题,但本地部署用户需及时升级以避免风险。...
2026-2-4 11:0:0 | 阅读: 32 |
收藏
|
Tenable Blog - www.tenable.com
looker
database
remote
repository
lookml
LookOut: Discovering RCE and Internal Access on Looker (Google Cloud & On-Prem)
嗯,用户让我帮忙总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写文章描述即可。 首先,我需要通读整篇文章,理解其主要内容。看起来这篇文章是关于Tenable Research发现的Google Looker中的两个新漏洞,这两个漏洞可能导致攻击者完全控制Looker实例。Google已经迅速修补了这些漏洞。对于在本地运行Looker的企业来说,他们需要升级到补丁版本。 接下来,我需要提取关键信息:两个漏洞(RCE和数据库泄露),Google的修复措施,以及对本地部署的影响。同时,文章还提到Looker的两种部署模式:SaaS和客户托管,其中后者需要自行升级。 现在,我要把这些信息浓缩到100字以内。要确保涵盖主要点:漏洞名称、影响、Google的行动、本地部署的风险以及建议的措施。 最后,检查一下是否符合要求:不使用特定开头,直接描述内容,并且控制在100字以内。 </think> Tenable Research发现Google Looker中的两个漏洞("LookOut"),可能导致攻击者完全控制实例或泄露敏感数据。Google已修复云托管版本漏洞,但本地部署仍需手动升级以避免风险。...
2026-2-4 11:0:0 | 阅读: 36 |
收藏
|
Tenable Blog - www.tenable.com
looker
database
remote
repository
hookspath
From Clawdbot to Moltbot to OpenClaw: Security Experts Detail Critical Vulnerabilities and 6 Immediate Hardening Steps for the Viral AI Agent
嗯,用户让我总结一下这篇文章的内容,控制在100个字以内,而且不需要用“文章内容总结”这样的开头。好的,首先我得仔细阅读这篇文章,找出主要信息。 文章主要讲的是Moltbot这个AI代理,它功能强大但存在很多漏洞。比如远程代码执行、控制接口暴露、恶意扩展等等。这些都是关键的安全问题。然后作者还提到了一些安全建议,比如严格的白名单、验证网关设置、使用沙盒模式等等。 我需要把这些关键点浓缩到100字以内。先确定主题:Moltbot的功能和安全漏洞。然后列举主要漏洞:RCE、暴露接口、恶意扩展、敏感数据泄露等。最后提到安全建议和Tenable的工具。 现在组织语言:Moltbot是一个功能强大的AI代理,但存在严重漏洞如远程代码执行和敏感数据泄露。用户需采取严格的安全措施来降低风险。 这样大概在100字以内了,符合用户的要求。 </think> Moltbot, a powerful AI agent, offers extensive functionality but suffers from critical vulnerabilities like remote code execution and sensitive data leaks. Users must implement strict security measures to mitigate risks....
2026-2-3 22:54:50 | 阅读: 54 |
收藏
|
Tenable Blog - www.tenable.com
tenable
nessus
security
moltbot
contacts
From Clawdbot to Moltbot to OpenClaw: Security Experts Detail Critical Vulnerabilities and 6 Immediate Hardening Steps for the Viral AI Agent
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内,而且不需要特定的开头。首先,我需要理解这篇文章讲的是什么。看起来文章是关于Moltbot这个AI代理的,提到了它的功能和一些安全漏洞。 文章一开始介绍了Moltbot的功能,比如它可以访问用户的电脑、通信流、账户等等。然后详细描述了几个关键的安全漏洞,比如远程代码执行(RCE)、暴露的控制接口、恶意扩展等等。这些漏洞可能会导致严重的安全问题,比如系统被完全控制或者敏感数据泄露。 接下来,文章还提到了Moltbot最近的商标纠纷和重新品牌的事情,以及一些恶意扩展和钓鱼攻击的情况。最后,给出了几个推荐的安全实践,比如严格的白名单、验证网关设置、使用沙盒模式等等。 用户的要求是总结在一百个字以内,并且直接写描述。所以我需要抓住重点:Moltbot的功能强大但存在严重漏洞,包括RCE、暴露接口和恶意扩展,并给出了安全建议。 现在我要把这些信息浓缩成一句话,确保不超过一百个字。可能需要提到Moltbot的功能、主要漏洞类型以及建议的安全措施。 最后检查一下是否符合要求:没有使用特定的开头词,内容准确且简洁。 </think> Moltbot, a powerful AI agent, offers extensive functionality but suffers from critical vulnerabilities like remote code execution, exposed interfaces, and malicious extensions. Users must adopt strict security measures to mitigate risks....
2026-2-3 22:54:50 | 阅读: 49 |
收藏
|
Tenable Blog - www.tenable.com
tenable
nessus
security
moltbot
contacts
Frequently Asked Questions About Notepad++ Supply Chain Compromise
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内。首先,我需要仔细阅读文章,找出关键信息。 文章主要讲的是Notepad++的更新基础设施被威胁分子入侵了。他们从2025年6月开始,将更新流量重定向到一个攻击者控制的网站,目的是进行间谍活动。攻击者是一个名为Lotus Blossom的中国威胁行为者。 Notepad++在2025年12月发布了8.9.1版本,增加了XML签名验证来提高安全性。事件持续了大约六个月,直到12月2日才解决。没有CVE漏洞被分配,因为攻击集中在基础设施上,而不是软件漏洞。 所以,总结时需要包括:Notepad++的更新被攻击者劫持,用于间谍活动;攻击者来自中国;Notepad++发布了新版本修复问题;事件持续时间;没有CVE漏洞。 接下来,我需要用简洁的语言把这些点浓缩到100字以内。确保信息准确且不遗漏关键点。 </think> Notepad++'s update infrastructure was compromised, redirecting traffic to an attacker-controlled site for espionage. The attack, linked to Chinese threat actor Lotus Blossom, lasted from June to December 2025. Notepad++ released version 8.9.1 with XML signature validation to address the issue....
2026-2-3 14:16:23 | 阅读: 63 |
收藏
|
Tenable Blog - www.tenable.com
tenable
security
nessus
contacts
cloud
What’s New in Tenable Cloud Security: Multi-cloud Risk Analysis, Attack Surface Assessments, Improved IAM Security and More
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我需要仔细阅读这篇文章,理解其主要内容。 文章主要讲的是Tenable Cloud Security在他们的Tenable One平台上的最新增强功能。这些功能包括统一多云探索、高保真网络验证和扩展的身份权限可见性。还有Explorer功能,用于统一查询和关系映射,网络安全性方面的改进,IAM安全性的扩展,以及公共AMI扫描的支持。 接下来,我需要把这些要点浓缩到100字以内。要注意用词简洁,涵盖主要功能和技术提升。同时,避免使用像“文章内容总结”这样的开头。 可能的结构是先点出平台名称和主要更新,然后列举关键功能。例如:“Tenable Cloud Security平台新增统一多云探索、高保真网络验证及扩展身份权限管理功能。Explorer界面支持跨云资源查询与可视化分析,助力企业精准识别风险并优化安全治理。” 这样既涵盖了主要更新,又保持了简洁明了。 </think> Tenable Cloud Security平台新增统一多云探索、高保真网络验证及扩展身份权限管理功能。Explorer界面支持跨云资源查询与可视化分析,助力企业精准识别风险并优化安全治理。...
2026-2-2 14:0:0 | 阅读: 36 |
收藏
|
Tenable Blog - www.tenable.com
cloud
security
tenable
network
exposure
CVE-2026-1281, CVE-2026-1340: Ivanti Endpoint Manager Mobile (EPMM) Zero-Day Vulnerabilities Exploited
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户提供的文章是关于Ivanti的移动设备管理软件Endpoint Manager Mobile(EPMM)存在两个关键漏洞CVE-2026-1281和CVE-2026-1340,这两个漏洞已经被有限地利用了。文章还提到Ivanti已经发布了临时更新,并计划在Q1 2026发布永久修复版本。 首先,我需要确定文章的主要信息点:漏洞名称、严重性、影响范围、攻击情况、解决方案以及可能的后续行动。然后,我要将这些信息浓缩到一句话中,确保不超过100字。 接下来,我要注意用词简洁,避免冗余。例如,“critical remote code execution vulnerabilities”可以简化为“严重远程代码执行漏洞”。同时,要确保所有关键点都被涵盖:漏洞影响的软件、攻击情况、解决方案和修复时间。 最后,检查字数是否符合要求,并确保语句通顺自然。 </think> Ivanti的Endpoint Manager Mobile软件存在两个严重远程代码执行漏洞(CVE-2026-1281和CVE-2026-1340),已被有限利用。Ivanti已发布临时更新,并计划于Q1 2026推出永久修复版本。...
2026-1-30 18:42:54 | 阅读: 53 |
收藏
|
Tenable Blog - www.tenable.com
tenable
nessus
security
2026
Introducing Tenable One AI Exposure: A New Standard for Securing AI Usage at Scale
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。首先,我得仔细阅读这篇文章,了解它的主要信息和关键点。 文章主要介绍的是Tenable One AI Exposure这个工具。它帮助安全团队监控和管理组织中AI的使用,包括shadow AI、代理、浏览器插件等。工具的功能包括映射复杂的AI工作流,揭示高影响的暴露点,并监控安全和AI使用策略的合规性。 接下来,文章详细说明了AI暴露管理缺口的问题,传统安全工具无法有效应对AI带来的风险。Tenable One AI Exposure通过持续发现、上下文关联和优先处理AI相关的暴露点,提供全面的风险视图。 然后,文章分步骤说明了Tenable One如何帮助保护AI攻击面:发现AI的存在、理解其如何创建暴露、保护AI工作负载和服务、治理AI使用和数据流,并检测特定的威胁如prompt注入和越狱尝试。 最后,文章强调了该工具在不阻碍创新的情况下保障AI安全的重要性,并鼓励用户申请演示或联系账户团队。 现在我需要将这些关键信息浓缩到100字以内。重点应放在Tenable One AI Exposure的功能、解决的问题以及带来的好处上。确保语言简洁明了,直接描述内容。 </think> Tenable One AI Exposure 是一款帮助企业监控和管理组织内所有 AI 使用情况的工具,包括 shadow AI 和浏览器插件等。它通过映射复杂的工作流揭示高风险暴露点,并帮助监控安全策略的合规性。该工具现已在 Tenable One 平台上提供,旨在填补传统安全工具无法应对的 AI 安全风险缺口。...
2026-1-27 13:45:0 | 阅读: 55 |
收藏
|
Tenable Blog - www.tenable.com
exposure
tenable
security
agents
cloud
Oracle January 2026 Critical Patch Update Addresses 158 CVEs
嗯,用户让我帮忙总结一篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我需要仔细阅读这篇文章,找出主要的信息点。 文章提到甲骨文在2026年的第一次季度更新中修复了158个CVE漏洞,发布了337个补丁,其中27个是关键更新。还有一个高危的SSRF漏洞是由Tenable Research发现的。这些都是关键信息。 接下来,我需要把这些信息浓缩到100字以内。要确保包括修复的CVE数量、补丁总数、关键补丁的数量以及发现的漏洞情况。同时,语言要简洁明了,直接描述内容。 可能的结构是:甲骨文在2026年第一季度修复了158个CVE漏洞,发布了337个补丁,其中27个是关键更新,并提到了Tenable发现的高危SSRF漏洞。 检查一下字数是否符合要求,确保没有超过限制。最后,确保总结准确传达了文章的核心内容。 </think> 甲骨文于2026年1月发布首次季度更新,修复了158个CVE漏洞和337个安全补丁,其中27个为关键更新。Tenable Research发现高危SSRF漏洞CVE-2026-21945。...
2026-1-20 21:47:46 | 阅读: 67 |
收藏
|
Tenable Blog - www.tenable.com
tenable
nessus
security
contacts
cloud
Tenable Discovers SSRF Vulnerability in Java TLS Handshakes That Creates DoS Risk
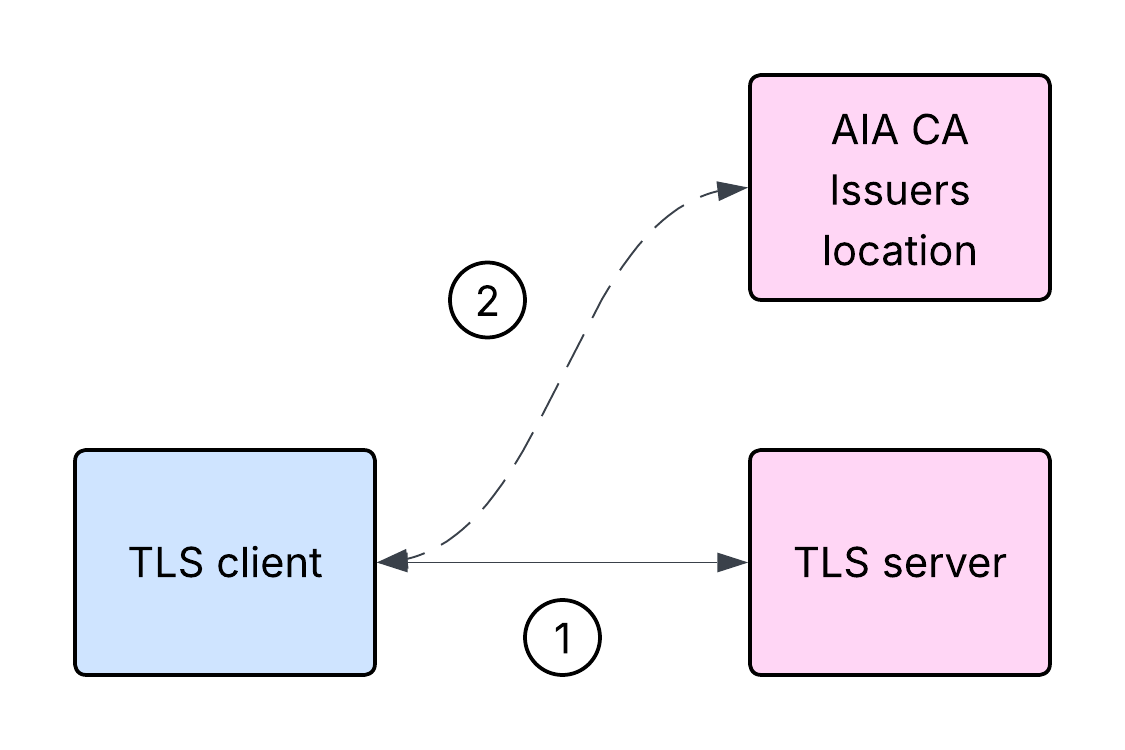
Tenable Research发现Java在处理TLS握手中的客户端证书时存在SSRF漏洞,可能导致DoS攻击。恶意客户端证书利用AIA扩展触发漏洞,Oracle已修复并发布补丁(CVE-2026-21945),建议立即更新以防止攻击。...
2026-1-20 20:29:23 | 阅读: 47 |
收藏
|
Tenable Blog - www.tenable.com
client
aia
issuers
leaf
handshake
CVE-2025-64155: Exploit Code Released for Critical Fortinet FortiSIEM Command Injection Vulnerability
嗯,用户让我用中文总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读这篇文章,找出关键信息。 文章主要讲的是CVE-2025-64155这个漏洞,属于Fortinet FortiSIEM设备的命令注入漏洞,CVSS评分9.4,非常严重。已经发布了利用代码,增加了被攻击的可能性。Fortinet设备一直是攻击者的目标,之前有23个CVE在CISA的列表里。文章还提到了修复版本和一些缓解措施。 接下来,我需要把这些信息浓缩到100字以内。要包括漏洞名称、影响范围、CVSS评分、已发布的利用代码、历史背景以及修复建议。同时,语言要简洁明了。 可能会遇到的问题是如何在有限的字数内涵盖所有关键点而不遗漏重要信息。可能需要删减一些细节,比如具体的受影响版本或缓解措施的具体步骤。 最后,确保总结直接描述文章内容,没有使用“这篇文章总结了...”这样的开头。 </think> Fortinet FortiSIEM设备存在严重命令注入漏洞CVE-2025-64155(CVSSv3评分9.4),允许远程未认证攻击者通过特制请求执行任意代码。该漏洞已发布公开利用代码,增加了被攻击风险。Fortinet设备历来是网络攻击目标,已有23个Fortinet CVE被列入CISA KEV列表。建议用户升级至修复版本以缓解风险。...
2026-1-14 20:15:26 | 阅读: 50 |
收藏
|
Tenable Blog - www.tenable.com
64155
tenable
fortisiem
security
scott
Microsoft’s January 2026 Patch Tuesday Addresses 113 CVEs (CVE-2026-20805)
微软在2026年1月的补丁更新中修复了113个CVE漏洞,其中8个为关键级别、105个为重要级别,并包含两个零日漏洞。此次更新涉及Azure、Office、Windows等多个组件的安全修复。...
2026-1-13 18:37:32 | 阅读: 46 |
收藏
|
Tenable Blog - www.tenable.com
2026
microsoft
windows
security
tenable
Tenable Is a Gartner® Peer Insights™ Customers’ Choice for Cloud-Native Application Protection Platforms
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。用户已经提供了文章的英文内容,我得先通读一下,抓住主要信息。 文章主要讲的是Tenable Cloud Security CNAPP获得了Gartner Peer Insights的客户选择奖。这个奖项是基于客户的反馈,说明产品在云安全方面的价值。文章提到Tenable的产品整合了多个安全功能,帮助客户统一管理云安全风险和合规性。还有具体的客户评价,比如界面直观、集成方便、支持到位等。 接下来,我需要把这些信息浓缩成一句话,不超过100字。要包括奖项名称、获得者、产品功能和客户反馈这几个关键点。 可能会这样组织:Tenable Cloud Security CNAPP获Gartner客户选择奖,整合多云安全功能,帮助客户统一管理风险和合规性,并获得客户好评。 检查一下字数,确保在限制内,并且准确传达文章的核心内容。 </think> Tenable Cloud Security CNAPP获Gartner客户选择奖,凭借整合多云安全功能、统一管理风险与合规性及直观界面和无缝集成获客户好评。...
2026-1-12 13:28:28 | 阅读: 46 |
收藏
|
Tenable Blog - www.tenable.com
cloud
security
tenable
exposure
reviews
Cybersecurity Snapshot: Predictions for 2026: AI Attack Acceleration, Automated Remediation, Custom-Made AI Security Tools, Machine Identity Threats, and More
嗯,用户让我用中文总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头,直接写描述。好的,我先看看文章讲了什么。 文章是关于Tenable的领导对2026年网络安全趋势的预测。里面提到了几个关键点:AI会让攻击更频繁、成本更低;机器身份会成为云的主要风险;预防性的云管理和暴露管理会取代运行时检测;自动修复会被批准。 接下来是关键要点部分,AI会加速传统网络攻击的速度和数量,而不是创造新的攻击方式,所以基本的网络安全卫生和主动预防是最佳防线。CISO们会转向定制的内部AI工具来应对倦怠和低效的工作流程。非人类身份(NHIs)将成为云泄露的主要途径,需要严格的权限治理和自动修复。 然后分六个部分详细讨论了每个预测:AI不会创造新的攻击向量,自动修复会被采用,云安全重点从运行时检测转向预防策略,加速成为最大的威胁,CISO会采用内部开发的AI安全工具,非人类身份成为主要云风险。 现在我需要把这些内容浓缩到100字以内。重点包括AI的作用、自动修复、云安全策略变化、加速威胁、定制AI工具和机器身份风险。 可能的结构:Tenable预测2026年网络安全趋势包括AI驱动更多低成本攻击、自动修复被采用、云安全转向预防、CISO开发定制AI工具以及机器身份成为主要风险。 检查字数是否在100字以内,并确保涵盖所有主要点。 </think> Tenable预测2026年网络安全趋势包括:AI将增加网络攻击频率并降低攻击成本;自动修复将被广泛采用;云安全重点转向预防性策略;CISO将开发定制化AI工具以应对威胁;非人类身份将成为主要云风险。...
2026-1-2 14:0:0 | 阅读: 61 |
收藏
|
Tenable Blog - www.tenable.com
security
2026
cloud
identities
tenable
CVE-2025-14847 (MongoBleed): MongoDB Memory Leak Vulnerability Exploited in the Wild
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户已经提供了文章的详细内容,所以我得先仔细阅读并理解文章的主要信息。 首先,文章标题是关于MongoDB的一个漏洞,叫做MongoBleed。看起来这是一个内存泄漏的问题。文章提到这个漏洞已经被公开,并且已经有利用代码在GitHub上发布了。这可能意味着攻击者已经开始利用这个漏洞了。 接下来,文章提到受影响的MongoDB版本很多,从3.6到8.2都有涉及。攻击者可以通过这个漏洞获取敏感数据,比如凭证、会话令牌和API密钥。这可能对很多依赖MongoDB的企业来说是个严重的问题。 然后,解决方案部分提到MongoDB已经发布了补丁,并建议用户升级到特定的版本。如果无法立即升级,可以禁用zlib压缩作为临时措施。此外,限制MongoDB实例的网络访问也是推荐的做法。 最后,文章还提到了一些资源和工具,比如Tenable的插件和Censys的数据,帮助用户检测受影响的系统。 现在我需要将这些信息浓缩到100字以内。重点包括:漏洞名称、影响范围、已发布的利用代码、敏感数据泄露风险、建议的补丁和临时措施。 可能的结构是:MongoBleed漏洞影响多个版本的MongoDB,已公开利用代码,可能导致敏感数据泄露。建议立即升级或禁用zlib压缩,并限制访问以降低风险。 检查一下字数是否在限制内,并确保所有关键点都被涵盖。 </think> MongoBleed是一种影响多个版本MongoDB的内存泄漏漏洞,已公开利用代码且可能泄露敏感数据如凭证和API密钥。建议立即升级到修复版本或禁用zlib压缩以降低风险。...
2025-12-29 16:9:5 | 阅读: 67 |
收藏
|
Tenable Blog - www.tenable.com
tenable
security
memory
mongobleed
Cybersecurity Snapshot: 2025 Rewind: Essential Cyber Insights, Strategies and Tactics
嗯,用户让我帮忙总结一篇文章的内容,控制在100个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头,直接写描述。好的,我先看看用户给的文章内容。 这篇文章看起来是关于网络安全的年终特别版,里面提到了很多专家的建议,涉及AI、暴露管理、云安全、漏洞管理、OT和关键基础设施。里面有很多具体的措施,比如对抗AI威胁的方法、采用统一的暴露管理计划、保护云和关键基础设施等。 首先,我需要确定文章的主要主题。看起来是关于2025年的网络安全趋势和专家建议。然后,找出每个部分的关键点:AI威胁的应对措施、暴露管理的重要性、云安全中的身份治理、OT安全的增强方法、漏洞管理的改进以及如何应对地缘政治风险。 接下来,我要把这些要点浓缩到100个字以内。可能需要提到AI威胁、暴露管理、云安全、OT安全和地缘政治风险这几个方面,并简要说明专家们的建议。 要注意语言简洁明了,避免使用复杂的术语。同时,直接描述内容,不需要开头语。比如:“文章总结了2025年网络安全趋势及专家建议,涵盖AI威胁应对、暴露管理实施、云安全优化、OT安全强化及地缘政治风险应对策略。” 这样应该符合用户的要求了。 </think> 文章总结了2025年网络安全趋势及专家建议,涵盖AI威胁应对、暴露管理实施、云安全优化、OT安全强化及地缘政治风险应对策略。...
2025-12-26 14:0:0 | 阅读: 39 |
收藏
|
Tenable Blog - www.tenable.com
tenable
security
exposure
cloud
huber
The 3% Rule: How To Silence 97% of Your Cloud Alerts and Be More Secure
文章探讨了云安全中的关键挑战:如何从大量警报中识别真正风险。传统方法过度依赖严重性评分(如CVSS),导致97%的警报为理论噪音。真正的风险在于“有毒组合”——漏洞、配置错误与特权身份的结合。通过转向基于上下文的暴露管理(Exposure Management),整合漏洞、网络与身份数据,并利用自动化工具(如CNAPP),企业可更高效地识别并修复关键风险。...
2025-12-23 14:0:0 | 阅读: 39 |
收藏
|
Tenable Blog - www.tenable.com
security
cloud
exposure
tenable
toxic
Previous
7
8
9
10
11
12
13
14
Next